

Miembros y acceso
Dar a la gente su propio acceso y acceso directo a los pools de cuenta.
Los miembros pertenecen a un espacio de trabajo. Ellos tienen su propio login y personal API claves; el acceso a una grupo de recursos se otorga directamente a cada persona. No necesita crear un equipo de personal.
Dar acceso a alguien
- Use el interruptor junto al SubLane logo para seleccionar el espacio de trabajo.
- Abierto Administración → Miembros. Elija Crear enlace de invitación para permitir que una nueva persona establezca su propio nombre de usuario y contraseña, Agregar miembro para crear su login usted mismo, o Agregar cuenta existente si ya utilizan otro espacio de trabajo. Compartir invitaciones o contraseñas recién creadas en privado.
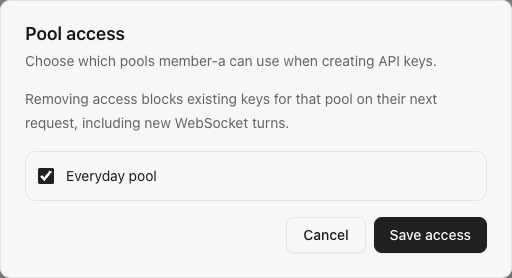
- Para un miembro ordinario, use Acceso grupal al lado del mensaje de éxito o en su fila. Seleccione la cuenta mancomunada que pueden utilizar y guardar. Los administradores pueden utilizar pools habilitadas sin una subvención directa. Si aún no existe un pool, primero conecte una cuenta y cree uno bajo Grupos de recursos.
- Los signos miembros en (los miembros invitados se firman después del registro), crea un personal API clave para esa pool, configura su cliente, y comprueba su primera llamada bajo Solicitudes.
Cada invitación está ligada al espacio de trabajo seleccionado, expira después de siete días, y puede registrar una cuenta nueva. El enlace se muestra cuando se crea; copiarlo antes de salir de la página. No otorga acceso a ninguna cuenta. Agregar cuenta existente en lugar de eso.
Nuevos miembros reciben sin subsidios automáticos de pool. Los pools creadas recientemente no se conceden automáticamente a los miembros existentes. Los administradores pueden utilizar los pools habilitadas sin una subvención separada; los miembros ordinarios sólo ven los pools habilitadas que se otorgaron en el espacio de trabajo seleccionado.
Para dar a diferentes personas diferentes suscripciones, crear pools separadas y conceder sólo los pertinentes. Si usted también necesita un límite de consumo por persona, abierto Administración → Prestaciones de recursos después de crear un pool dedicada; ver tres opciones de asignación.
Ejemplo de la beca de el pool con nombres sintéticos:
Qué sucede cuando el acceso cambia
Discapacitar a un miembro Miembros La página bloquea el acceso de su navegador y las claves personales en este espacio de trabajo. Su acceso y acceso a otros espacios de trabajo siguen disponibles. Re-apojar a la membresía restaura el acceso al espacio de trabajo después de la próxima sesión de verificación; no revive una clave que fue revocada explícitamente.
La eliminación de una subvención de el pool bloquea nuevas solicitudes y WebSocket una solicitud ya admitida puede terminar. Restaurar la subvención permite que las claves todavía activas funcionen de nuevo; no cambia su unión inmutable.
Funciones e identidades
Un usuario tiene una identidad de inicio de sesión y puede pertenecer a múltiples espacios de trabajo con diferentes roles. Los propietarios y administradores gestionan el espacio de trabajo seleccionado; los miembros ordinarios administran únicamente sus propias claves, solicitudes, uso y límites. El servidor comprueba la función del espacio de trabajo actual independientemente del menú del navegador.
La página Miembros muestra al propietario, los administradores y los miembros ordinarios, ordenados por ID de usuario del más reciente al más antiguo, hasta 50 por página. El propietario es visible, pero aquí no se puede desactivar ni cambiar su rol. Agregar miembro crea un inicio de sesión y una membresía a la vez; los nombres de usuario son únicos en toda la instancia. Agregar cuenta existente incorpora un usuario por su nombre sin cambiar su contraseña. Elige su rol al incorporarlo o usa Cambiar rol en el espacio de trabajo. Los cambios de rol conservan el estado de activación de la membresía; activa a un miembro con acceso desactivado antes de promoverlo a administrador.
El registro requiere una invitación; No se admiten el registro público abierto ni la eliminación de cuentas. Solo el administrador de la plataforma en el primer espacio de trabajo puede restablecer la contraseña global de otra persona. Ver controles de contraseña.
API referencia
Estas rutas de administración utilizan el espacio de trabajo seleccionado y requieren una función de propietario o administrador. Las mutaciones requieren solicitudes JSON del mismo origen.
| Ruta | Objetivo |
|---|---|
GET /api/members?cursor=0 | Enumere el propietario, los administradores y los miembros ordinarios de este espacio de trabajo. |
POST /api/members | Cree un inicio de sesión y agréguelo como miembro aquí. |
POST /api/members/invitations | Cree una invitación de siete días de un solo uso para este espacio de trabajo. El token sin procesar se devuelve una vez y se almacena solo como un resumen. |
POST /api/auth/register | Punto final público del mismo origen: envíe el token de invitación, el nuevo nombre de usuario y la contraseña; seleccione el espacio de trabajo invitado en el encabezado de la solicitud. |
PATCH /api/members/{id} | Habilite o deshabilite la membresía de un miembro ordinario aquí. |
PATCH /api/members/{id}/role | Cambie el rol de un miembro sin cambiar su estado habilitado. |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | Lea o reemplace las subvenciones comunes directas del miembro. |
POST /api/tenants/{id}/members | Agregue un inicio de sesión existente por nombre de usuario exacto o ID de usuario como miembro o administrador. Una combinación repetida de nombre de usuario devuelve un conflicto; utilice el punto final del rol para cambiar una membresía existente. |
El administrador de la plataforma puede restablecer una contraseña de miembro global a través de POST /api/members/{id}/password en el primer espacio de trabajo. A copia de seguridad de toda la instancia Incluye cada espacio de trabajo y sus usuarios.