

Claves API personales
Crea claves personales de la puerta de enlace, conecta clientes y gestiona su caducidad y revocación.
Comience aquí si ya tiene un inicio de sesión y un grupo de recursos autorizado. No necesita credenciales de suscripción ni conocimientos de contabilidad de cuotas.
Crear y usar una clave
- Inicia sesión y abre Claves APIy luego cree una clave.
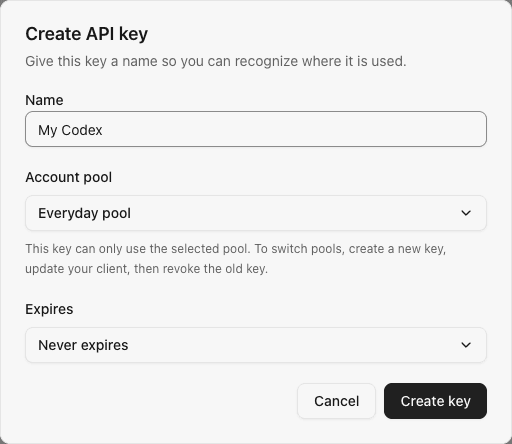
- Asígnele un nombre reconocible y seleccione un grupo autorizado. Establezca una caducidad sólo si es necesario.
- Copie la clave y configure su cliente con ella, la dirección de la instancia y un ID de modelo disponible en ese grupo. Codex los usuarios pueden seguir configuración del cliente.
- Envía un mensaje y confirma el resultado en Solicitudes.
Finalizado: el cliente recibe una respuesta. Siga usando esta clave; No es necesario crear un esquema de asignación.
¿No hay grupo para seleccionar? Pídele al administrador que revise tu directo subvención común. Los administradores que configuren su primera cuenta deben crear un grupo primero.
El selector de grupos muestra cuántas cuentas de suscripción contiene cada grupo. Puede crear una clave para un grupo vacío con anticipación, pero no puede atender solicitudes hasta que se agregue una cuenta; el formulario te avisa antes de la creación.
A continuación, consulte uso diario. Las secciones siguientes son para copiar, cambiar, deshabilitar o integrar claves cuando sea necesario.
Ejemplo de formulario de clave personal, sin un secreto real:
Propiedad y ciclo de vida
- Un usuario puede tener como máximo 20 claves no revocadas por espacio de trabajo. El límite se verifica transaccionalmente.
- Las listas están paginadas en lotes de 50, la más nueva primero. Cada usuario ve, edita y revoca solo sus propias claves, incluidos los administradores que utilizan el punto final de clave personal.
- Las claves están habilitadas de forma predeterminada sin caducidad. Establezca una caducidad en el momento de la creación o edite el nombre, la habilitación y la caducidad más adelante. La interfaz de usuario no ofrece vencimiento ni 30/7/90 días y conserva los plazos existentes a menos que se modifiquen. La caducidad es una marca de tiempo absoluta de Unix (segundos); la clave no es válida en esa marca de tiempo. La lista muestra el estado utilizando el reloj del servidor.
- La pausa es reversible y preserva el enlace secreto e inmutable del grupo. Las claves pausadas y caducadas aún cuentan para el límite de 20 claves no revocadas. Una clave caducada necesita una fecha límite ampliada o eliminada antes de que pueda volver a funcionar.
- La revocación es permanente. La misma clave es rechazada por solicitudes de puerta de enlace posteriores.
- Deshabilitar una membresía bloquea las claves de ese miembro en el espacio de trabajo en su próxima solicitud de puerta de enlace o WebSocket turno. Sus claves en otros espacios de trabajo siguen estando disponibles. Al volver a habilitar la membresía se restauran claves habilitadas, vigentes y no revocadas; Las claves revocadas siguen siendo inválidas.
- El tiempo de última utilización registra la autenticación de clave exitosa, incluidas las solicitudes que posteriormente devuelven una respuesta de proveedor no disponible. Las escrituras se limitan a una vez por minuto por clave. No es un contador de uso de modelo ni de facturación.
Copiar claves existentes
Seleccionar Copiar para recuperar su clave completa. Sólo su propietario puede hacer esto, incluso si otro usuario es administrador. SubLane registra la recuperación en el registro de auditoría sin almacenar el secreto allí. Si falla el acceso al portapapeles, puede copiar desde un cuadro de diálogo temporal.
El navegador no guarda un secreto copiado en el almacenamiento local ni en una URL web. Cerrar el diálogo o cambiar de identidad descarta su valor temporal. La importación opcional CC Switch a continuación pasa la clave a un enlace de aplicación local.
Aún puede copiar una clave pausada o caducada, pero copiarla no la hace utilizable. La revocación elimina permanentemente su valor recuperable.
Opcional: claves para una asignación configurada
El formulario de clave enumera los grupos disponibles para usted en el espacio de trabajo seleccionado. Para usar un asignación de recursos, elige el sencillo Asignación de recursos: nombre · pool opción. El formulario envía la asignación y su grupo dedicado juntos; no es necesario seleccionarlos por separado. Las claves para el mismo miembro y la asignación comparten esa asignación. Las claves existentes no se recuperan automáticamente y las claves sin una asignación no pueden utilizar su grupo reservado. Cree una nueva clave al cambiar las asignaciones.
Importar a CC Switch
Instalar CC Switch en la computadora que ejecuta su navegador. En Claves API, elija el icono de enlace externo en una clave activa:
- Elegir Codex, código abierto, Claude Código, garra abierta, Hermes, Gemini CLI, o Grok Build. Revise el nombre de la configuración, el grupo de recursos y la URL de la instancia, luego elija un modelo disponible para ese grupo.
- Seleccionar Preparar importación para recuperar su clave a través del mismo punto final auditado utilizado para la copia.
- Seleccionar Abrir CC Switch, luego revise y confirme la configuración en esa aplicación. Habilítelo allí cuando esté listo.
Los parámetros de importación siguen el contrato de enlace profundo del proveedor de CC Switch v3.20.4. Instale una versión CC Switch que admita su cliente seleccionado.
| Cliente | API URL base | Protocolo |
|---|---|---|
| Codex, Grok Build | Origen de la instancia + /v1 | Responses |
| Código abierto, OpenClaw, Hermes | Origen de la instancia + /v1 | OpenAI-compatible Chat Completions |
| Claude Código | Origen de la instancia | Claude Mensajes |
| Gemini CLI | Origen de la instancia | Gemini generación |
Claude El modelo predeterminado de Code y los alias Haiku, Sonnet y Opus se asignan al modelo de grupo seleccionado. Gemini CLI utiliza API autenticación de clave; SubLane no expone Gemini puntos finales de recuento de tokens o de descubrimiento de modelos nativos, así que verifique su flujo de trabajo después de la importación. El valor de la ventana de contexto importado de Grok Build proviene de CC Switch; compruébelo con el modelo seleccionado. Seleccionar un cliente no cambia qué proveedores de suscripción están habilitados.
El CC Switch enlace de importación lleva la clave completa de la aplicación local; no pasa por un relé remoto. CC Switch almacena la clave importada en su propia configuración y no cambia a ella automáticamente. Para la configuración manual, consulte configuración del cliente y protocolos de cliente.
El enlace preparado permanece en el cuadro de diálogo y se descarta cuando lo cierra o lo edita. Para cambiar el cliente después de prepararse, seleccione Editar configuración y prepárate de nuevo. Solo se pueden importar claves activas y copiables con acceso al grupo. SubLane no puede saber si CC Switch se instaló o si confirmó la importación allí. Para ejemplos de protocolos manuales, incluido Gemini, utilice Guía de configuración.
Importar a Magpie
Instala Magpie 0.1.8 o posterior en el equipo donde usas el navegador. En Claves API, selecciona Importar a Magpie en una clave habilitada, no caducada, copiable y con acceso a su grupo. Revisa la dirección de la puerta de enlace y el nombre de la clave, selecciona Preparar importación, luego Abrir Magpie y confirma allí. Magpie obtiene los modelos automáticamente del grupo de la clave; no necesitas seleccionarlos manualmente.
La preparación usa la misma consulta del secreto que la copia, restringida al propietario y registrada en la auditoría. El enlace a la aplicación local entrega la clave completa y los datos de conexión a Magpie en este dispositivo. Al cerrar el diálogo o cambiar de identidad se descarta el enlace preparado. SubLane no puede confirmar si Magpie está instalado o si aceptaste la importación; verifica una solicitud en el cliente.
Conectar Cline
Abierto Teclas API → Guía de configuración → Cline / OpenAI compatible. En la configuración de Cline:
- Colocar API Proveedor a OpenAICompatible.
- Ingresa a la guía API URL base, incluido
/v1. - Pega tu clave personal SubLane en API Clave y establecer ID del modelo a un modelo disponible en el grupo de claves. Configure Planificar y Actuar si utilizan configuraciones de proveedores independientes.
- Envía un mensaje y comprueba Solicitudes en SubLane. Establezca anulaciones de capacidades y ventanas de contexto opcionales para que coincidan con el modelo seleccionado.
La guía también proporciona una solicitud copiable Chat Completions para realizar pruebas con SUBLANE_API_KEY. Abrir la guía o copiar su ejemplo nunca recupera su secreto. Cline utiliza la configuración manual aquí; no es una entrada en el menú de importación CC Switch.
Navegador API
Estas rutas requieren una cookie de sesión de usuario habilitada válida. Las mutaciones conservan las protecciones de origen exacto, solo JSON y tamaño corporal utilizadas por el resto del navegador API. El propietario se toma de la sesión, nunca de una identificación de usuario enviada.
| Punto final | Pedido | Respuesta |
|---|---|---|
GET /api/keys?cursor=0 | Cursor opcional | keys metadatos, next_cursor y server_time |
POST /api/keys | name (1–64 caracteres), explícito group_id o recurso scheme_idy anulable expires_at | key metadatos y secret |
GET /api/keys/{id}/models | Nadie | Catálogo de modelos de pool autorizados para una clave propia y activa |
POST /api/keys/{id}/secret | Objeto vacío JSON | Lleno secret, solo para el usuario propietario |
PATCH /api/keys/{id} | Los tres campos: name, enabled, anulable expires_at | Metadatos actualizados; nunca un secreto |
POST /api/keys/{id}/revoke | Objeto vacío JSON | Metadatos clave revocados |
Se devuelven ID de claves desconocidas o de otros usuarios 404 api_key_not_found. Editar una clave revocada regresa 409 api_key_revoked. Los valores de vencimiento nuevos o modificados deben ser en el futuro; Se puede conservar una fecha límite pasada sin cambios mientras se cambia el nombre de una clave caducada. Omitir el vencimiento del PATCH se rechaza en lugar de eliminar silenciosamente una fecha límite. Vuelve el límite de claves no revocadas 409 api_key_limit. Los nombres de clave no pueden contener caracteres de control.
Autenticación de puerta de enlace
Oferta de clientes Authorization: Bearer <api-key> a /v1/*. Nativo /v1/messages además acepta x-api-key; Gemini /v1beta acepta x-goog-api-key, autenticación de portador, o una key parámetro de consulta. Se rechazan las credenciales en conflicto. Ver protocolos de cliente nativos. Las cookies de sesión del navegador por sí solas no autentican las solicitudes de puerta de enlace. Por el contrario, las claves API no pueden acceder /api/system, /api/members, o /api/keys.
Devolución de claves faltantes, no válidas, pausadas, caducadas, revocadas o bloqueadas 401 invalid_api_key. Un usuario deshabilitado, un espacio de trabajo deshabilitado o una membresía deshabilitada bloquean la clave afectada. Las claves válidas pueden descubrir modelos y reenviar solicitudes Responses HTTP/SSE/WebSocket, compactación y Chat Completions a través de cuentas de suscripción configuradas. Cada WebSocket turno vuelve a verificar la clave, el vencimiento, el espacio de trabajo, la membresía, el acceso al grupo y la política del modelo. Las llamadas admitidas en vuelo pueden finalizar después de un cambio; Las nuevas solicitudes y turnos deben pasar la política actual. Las rutas de puerta de enlace desconocidas devuelven JSON 404 respuestas después de la autenticación. Ver Codex puerta de enlace para configuración, límites y validación restante del cliente en vivo.
Utilice el origen del backend en desarrollo, o el de Vite /v1 apoderado. El binario de producción sirve a la interfaz de usuario y la puerta de enlace en el mismo origen. Utilice HTTPS para implementaciones de red y evite colocar claves reales en el control de fuente, registros compartidos o historial de shell.
El esquema de inicialización consolidado crea la tabla de claves y los índices. Los cambios manuales aparecen en el espacio de trabajo. registro de auditoría.
Referencia de almacenamiento
Administradores y miembros abiertos Claves API en el grupo de navegación General para administrar sus propias credenciales de puerta de enlace. Cada clave tiene un nombre y un prefijo visible. Las nuevas claves se pueden copiar inmediatamente después de su creación o más tarde usando el ícono de copia al lado de su prefijo. Las listas de metadatos nunca devuelven el secreto, el texto cifrado o el hash.
Las claves utilizan un sl_ prefijo seguido de 32 bytes criptográficamente aleatorios codificados como base64url sin relleno. SQLite almacena un resumen SHA-256 para autenticación junto con la identificación del propietario, el nombre, el prefijo para mostrar, los tiempos del ciclo de vida, la habilitación y la caducidad opcional. Las nuevas claves también tienen un valor completo cifrado AES-256-GCM en api_keys.encrypted_secret, utilizando la instancia local existente credentials.key. El texto cifrado está vinculado al dominio de clave API, al propietario y al ID de registro, y los valores descifrados deben coincidir con su hash de autenticación. Las solicitudes de puerta de enlace continúan usando hashes; no descifran secretos.
Guarda SQLite y credentials.key juntos. Las claves usan cifrado AES-256-GCM y hashes SHA-256 para autenticarse; el inicio rechaza un archivo de cifrado ausente o incorrecto cuando existen claves cifradas. Las claves antiguas con solo hash siguen autenticando, pero no se pueden revelar; SubLane no captura su texto desde solicitudes posteriores. El inicio inicializa bases nuevas y aplica las migraciones pendientes, en orden, a las bases existentes compatibles. Rechaza la estructura preliminar incompatible con 001_settings.sql; conserva su directorio antes de comenzar con uno nuevo. Exporta y verifica una copia de seguridad antes de actualizar. Cambiar solo la imagen no revierte los datos migrados.