

Persönliche API-Schlüssel
Erstellen Sie persönliche Gateway-Schlüssel, verbinden Sie Clients und verwalten Sie Ablauf und Widerruf.
Beginnen Sie hier, wenn Sie bereits über ein Login und einen autorisierten Ressourcengruppe verfügen.Sie benötigen keine Abonnement-Anmeldeinformationen oder Kenntnisse der Quotenbuchhaltung.
Erstellen und Verwenden eines Schlüssels
- Anmelden und Öffnen API-SchlüsselDann erstellen Sie einen Schlüssel.
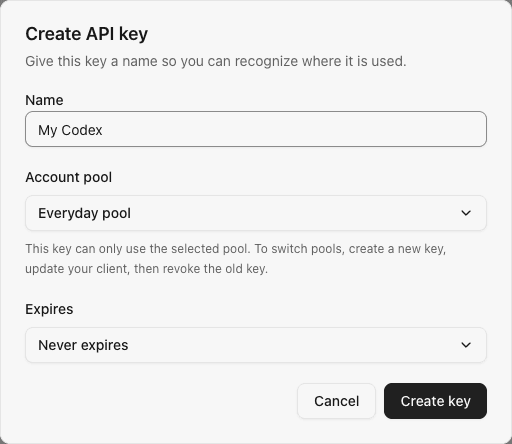
- Geben Sie ihm einen erkennbaren Namen und wählen Sie einen autorisierten Pool. Legen Sie nur bei Bedarf einen Ablauf fest.
- Kopieren Sie den Schlüssel und konfigurieren Sie Ihren Client damit, die Instanzadresse und eine Modell-ID, die in diesem Pool verfügbar ist. Codex Benutzer können folgen Clientkonfiguration.
- Senden Sie eine Nachricht und bestätigen Sie das Ergebnis in Ersuchen.
Ausgearbeitet: Der Kunde erhält eine Antwort. Verwenden Sie diesen Schlüssel weiter; die Erstellung eines Zuteilungsschemas ist nicht erforderlich.
Bitten Sie den Administrator, Ihre Direktübertragung zu überprüfen. PoolzugriffsrechtAdministratoren, die ihr erstes Konto einrichten, sollten Erstellen Sie zuerst einen Pool.
Der Pool-Picker zeigt an, wie viele Abonnementkonten jeder Pool enthält.Sie können einen Schlüssel für einen leeren Pool im Voraus erstellen, aber er kann keine Anfragen bearbeiten, bis ein Konto hinzugefügt wurde; das Formular warnt Sie vor der Erstellung.
Als nächstes siehe AlltagsgebrauchDie folgenden Abschnitte dienen zum Kopieren, Ändern, Deaktivieren oder Integrieren von Schlüsseln, falls erforderlich.
Beispiel persönliches Schlüsselformular, ohne ein echtes Geheimnis:
Eigentum und Lebenszyklus
- Ein Benutzer kann maximal 20 nicht widerrufene Schlüssel pro Arbeitsbereich haben, das Limit wird transaktional überprüft.
- Listen werden in Stapeln von 50 Paginen nummeriert, neueste zuerst. Jeder Benutzer sieht, bearbeitet und widerruft nur seine eigenen Schlüssel, einschließlich Administratoren mit dem persönlichen Schlüssel-Endpunkt.
- Die Benutzeroberfläche bietet kein Ablaufdatum oder 7/30/90 Tage und behält bestehende Fristen bei, sofern sie nicht geändert wird. Ablauf ist ein absoluter Unix-Zeitstempel (Sekunden); der Schlüssel ist zu diesem Zeitpunkt ungültig. Die Liste zeigt den Status mit der Serveruhr an.
- Das Pausing ist reversibel und bewahrt die geheime und unveränderliche Poolbindung. Angehaltene und abgelaufene Schlüssel zählen immer noch auf das 20 nicht widerrufene Schlüssellimit. Ein abgelaufener Schlüssel benötigt eine verlängerte / entfernte Frist, bevor er wieder funktionieren kann.
- Der Widerruf ist dauerhaft. Derselbe Schlüssel wird durch nachfolgende Gateway-Anfragen abgelehnt.
- Deaktivieren einer Mitgliedschaft blockiert die Schlüssel des Mitglieds im Arbeitsbereich bei der nächsten Gateway-Anfrage oder WebSocket turn. Ihre Schlüssel in anderen Arbeitsbereichen bleiben verfügbar. Wiederaktivieren der Mitgliedschaft stellt aktivierte, nicht abgelaufene, nicht widerrufene Schlüssel wieder her; widerrufene Schlüssel bleiben ungültig.
- Zuletzt verwendete Zeit zeichnet die erfolgreiche Schlüsselauthentifizierung auf, einschließlich Anfragen, die anschließend eine Antwort eines nicht verfügbaren Anbieters zurückgeben Schreibvorgänge werden auf einmal pro Minute pro Schlüssel gedrosselt.
Kopieren vorhandener Schlüssel
Wählen Kopie Nur der Besitzer kann dies tun, auch wenn ein anderer Benutzer ein Administrator ist. SubLane Wenn der Zugriff auf die Zwischenablage fehlschlägt, können Sie aus einem temporären Dialog kopieren.
Der Browser speichert kein kopiertes Geheimnis im lokalen Speicher oder einer Web-URL. Schließen des Dialogs oder Wechseln von Identitäten verwirft seinen temporären Wert. CC Switch import unten übergibt den Schlüssel zu einem lokalen Anwendungslink.
Sie können einen angehaltenen oder abgelaufenen Schlüssel weiterhin kopieren, aber das Kopieren macht ihn nicht verwendbar.
Optional: Schlüssel für eine konfigurierte Kontingent
Das Schlüsselformular listet die Pools auf, die Ihnen im ausgewählten Arbeitsbereich zur Verfügung stehen. NutzungskontingentWählen Sie die Single Nutzungskontingent: Name · Pool Option. Das Formular sendet das Zertifikat und seinen dedizierten Pool zusammen; Sie müssen sie nicht separat auswählen. Schlüssel für dasselbe Mitglied und das Zertifikat teilen sich dieses Zertifikat. Bestehende Schlüssel werden nicht automatisch zurückgeprallt, und Schlüssel ohne Zertifikat können den reservierten Pool nicht verwenden. Erstellen Sie einen neuen Schlüssel beim Wechseln von Zertifikaten.
Einfuhr in die Gemeinschaft CC Switch
Installieren CC Switch auf dem Computer mit Ihrem Browser. API-SchlüsselWählen Sie das External-Link-Symbol auf einem aktiven Schlüssel:
- Wählen Sie Codex, Offener Code, Claude Code, OpenClaw, Hermes, Gemini CLI, oder Grok BuildÜberprüfen Sie den Konfigurationsnamen, den Ressourcengruppe und die Instanz-URL und wählen Sie dann ein Modell aus, das für diesen Pool verfügbar ist.
- Wählen Vorbereitende Einfuhr um Ihren Schlüssel über den gleichen geprüften Endpunkt abzurufen, der zum Kopieren verwendet wird.
- Wählen Offen CC Switch, dann überprüfen und bestätigen Sie die Konfiguration in dieser Anwendung. Aktivieren Sie es dort, wenn Sie bereit sind.
Die Importparameter folgen CC Switch v3.20.4 Anbieter Deep-Link-Vertrag. CC Switch Version, die Ihren ausgewählten Client unterstützt.
| Kunde | API Basis-URL | Protokoll |
|---|---|---|
| Codex, Grok Build | Herkunft + /v1 | Responses |
| OpenCode, OpenClaw, Hermes | Herkunft + /v1 | OpenAI- kompatibel Chat Completions |
| Claude Code | Ursprung der Erzeugnisse | Claude Nachrichten |
| Gemini CLI | Ursprung der Erzeugnisse | Gemini Generation |
Claude Das Standardmodell von Code und Haiku, Sonnet und Opus aliasieren alle Karten für das ausgewählte Poolmodell. Gemini CLI-Verwendung API Schlüsselauthentifizierung; SubLane nicht exponiert Gemini Token-Count oder native Model-Discovery-Endpunkte, also überprüfen Sie Ihren Workflow nach dem Import. Grok BuildDer importierte Kontext-Fensterwert kommt von CC Switch; Vergleichen Sie es mit dem ausgewählten Modell. Die Auswahl eines Clients ändert nicht, welche Abonnementanbieter aktiviert sind.
Die CC Switch Einfuhrlink trägt den vollen Schlüssel zur lokalen Anwendung; es geht nicht durch ein Remote-Relay. CC Switch Speichert den importierten Schlüssel in seiner eigenen Konfiguration und wechselt nicht automatisch zu ihm. Clientkonfiguration und Clientprotokolle.
Der vorbereitete Link bleibt im Dialog und wird beim Schließen oder Bearbeiten verworfen. Konfiguration bearbeiten Nur aktive, kopierbare Schlüssel mit Gruppenzugang können importiert werden. SubLane kann nicht sagen, CC Switch wurde installiert oder ob Sie den Import dort bestätigt haben. Gemini, Verwendung Rüstführer.
In Magpie importieren
Installieren Sie Magpie 0.1.8 oder neuer auf dem Computer, auf dem Sie den Browser verwenden. Wählen Sie unter API-Schlüssel bei einem aktivierten, nicht abgelaufenen, kopierbaren Schlüssel mit Gruppenzugriff In Magpie importieren. Prüfen Sie Gateway-Adresse und Schlüsselnamen, wählen Sie Import vorbereiten, dann Magpie öffnen und bestätigen Sie den Import dort. Magpie ruft die Modelle automatisch aus der Gruppe des Schlüssels ab; eine manuelle Auswahl ist nicht nötig.
Die Vorbereitung verwendet denselben protokollierten Abruf des vollständigen Schlüssels wie das Kopieren, ausschließlich für den Eigentümer. Der Link zur lokalen Anwendung übergibt den vollständigen Schlüssel und die Verbindungsdaten an Magpie auf diesem Gerät. Beim Schließen des Dialogs oder einem Identitätswechsel wird der vorbereitete Link verworfen. SubLane kann weder die Installation noch den abgeschlossenen Import bestätigen; prüfen Sie eine Anfrage im Client.
Connect Cline
Offen API Keys → Setup Guide → Cline / OpenAI kompatibelIn den Cline-Einstellungen:
- Setz API Anbieter bis OpenAI Kompatibel.
- Betreten Sie den Guide API Basis-URL, einschließlich
/v1. - Paste dein persönliches SubLane Schlüssel in API Schlüssel und Set Muster-ID zu einem Modell, das im Schlüsselpool verfügbar ist: Konfigurieren Sie sowohl Plan als auch Act, wenn sie separate Anbietereinstellungen verwenden.
- Senden Sie eine Nachricht und überprüfen Sie Ersuchen in SubLaneLegen Sie optionales Kontextfenster und Fähigkeitsüberschreibungen fest, um dem ausgewählten Modell zu entsprechen.
Der Guide bietet auch ein Kopierbares Chat Completions Testantrag mit SUBLANE_API_KEYDas Öffnen des Handbuchs oder das Kopieren des Beispiels ruft niemals Ihr Geheimnis zurück. Cline verwendet hier die manuelle Konfiguration; es ist kein Eintrag in der CC Switch Importmenü.
Browser API
Diese Routen erfordern ein gültiges Sitzungscookie für aktivierte Benutzer. Mutationen behalten den genauen Ursprung, JSONNur und körpergröße schutzmaßnahmen, die vom rest des browsers verwendet werden. APIDer Besitzer wird aus der Sitzung genommen, niemals aus einer eingereichten Benutzer-ID.
| Endpunkt | Antrag | Antwort |
|---|---|---|
GET /api/keys?cursor=0 | Optionaler Cursor | keys Metadaten, next_cursor und server_time |
POST /api/keys | name (1–64 Zeichen), explizit group_id oder Ressource scheme_id, und nichtigbar expires_at | key Metadaten und secret |
GET /api/keys/{id}/models | Kein Körper | Autorisierter Poolmodellkatalog für einen aktiven, eigenen Schlüssel |
POST /api/keys/{id}/secret | Leer JSON Objekt | voll secret, nur für den Eigentümer |
PATCH /api/keys/{id} | Alle drei Felder: name, enabled, nichtigbar expires_at | Aktualisierte Metadaten; nie ein Geheimnis |
POST /api/keys/{id}/revoke | Leer JSON Objekt | Abgerufene wichtige Metadaten |
Unbekannte oder andere Benutzer-Schlüssel-IDs zurückgeben 404 api_key_not_foundBearbeiten einer widerrufenen Schlüsselrückgabe 409 api_key_revoked. Neue oder geänderte Ablaufwerte müssen in der Zukunft liegen; eine unveränderte vergangene Frist kann beibehalten werden, wenn ein abgelaufener Schlüssel umbenennt wird. Das Auslassen des Ablaufs auf PATCH wird abgelehnt, anstatt eine Frist stillschweigend zu entfernen. 409 api_key_limitSchlüsselnamen können keine Kontrollzeichen enthalten.
Gateway-Authentifizierung
Versorgung der Kunden Authorization: Bearer <api-key> bis /v1/*Eingeboren /v1/messages Zusätzlich akzeptiert x-api-key; Gemini /v1beta Akzeptiert x-goog-api-keyBearer-Authentifizierung oder eine key Abfrageparameter. widersprüchliche Anmeldeinformationen werden abgelehnt. Native Client ProtokolleBrowser-Session-Cookies allein authentifizieren keine Gateway-Anfragen. API Schlüssel können nicht zugreifen /api/system, /api/members, oder /api/keys.
Fehlende, ungültige, angehaltene, abgelaufene, widerrufene oder blockierte Schlüssel werden zurückgegeben 401 invalid_api_keyEin deaktivierter Benutzer, ein deaktivierter Arbeitsbereich oder eine deaktivierte Mitgliedschaft blockiert den betroffenen Schlüssel. Responses HTTP/SSE/WebSocket, Verdichtung und Chat Completions Anfragen über konfigurierte Abonnementkonten. WebSocket turn überprüft die Schlüssel-, Ablauf-, Arbeitsbereich-, Mitgliedschafts-, Gruppenzugangs- und Modellrichtlinie. Zugelassene Anrufe während des Fluges können nach einer Änderung beendet werden; neue Anfragen und Abbiegungen müssen die aktuelle Richtlinie durchlaufen. Unbekannte Gateway-Pfade kehren zurück JSON 404 Antworten nach der Authentifizierung. siehe Codex Gateway für Konfiguration, Limits und verbleibende Live-Client-Validierung.
Verwenden Sie den Backend-Origin in der Entwicklung oder Vite's /v1 Die Produktions-Binärdatei dient der Benutzeroberfläche und dem Gateway am gleichen Ursprung. HTTPS bei Netzwerk-Bereitstellungen und vermeiden, dass echte Schlüssel in die Quellsteuerung, gemeinsame Protokolle oder Shell-Historie eingegeben werden.
Das konsolidierte Initialisierungsschema erstellt die Schlüsseltabelle und Indizes. Manuelle Änderungen erscheinen im Arbeitsbereich Prüfprotokoll.
Speicherreferenz
Administratoren und Mitglieder offen API-Schlüssel In der Navigationsgruppe "Allgemein" können sie ihre eigenen Zugangsdaten verwalten. Jeder Schlüssel hat einen Namen und ein sichtbares Präfix. Neue Schlüssel können sofort nach der Erstellung oder später mit dem Kopiersymbol neben ihrem Präfix kopiert werden. Metadatenlisten geben niemals das Geheimnis, den Geheimtext oder den Hash zurück.
Schlüssel verwenden a sl_ Präfix gefolgt von 32 kryptographisch zufälligen Bytes, die als unpadded base64url codiert sind. SQLite Speichert einen SHA-256 Digest zur Authentifizierung neben Besitzer-ID, Name, Display-Präfix, Lebenszykluszeiten, Aktivierung und optionalem Ablauf. Neue Schlüssel haben auch einen AES-256-GCM-verschlüsselten vollen Wert in api_keys.encrypted_secret, unter Verwendung der vorhandenen Instanz-local credentials.keyCiphertext ist an die API-key domain, owner and record ID und entschlüsselte Werte müssen mit ihrem Authentifizierungs-Hash übereinstimmen. Gateway-Anforderungen verwenden weiterhin Hashes; sie entschlüsseln keine Geheimnisse.
Sichern Sie SQLite und credentials.key gemeinsam. Schlüssel verwenden AES-256-GCM und SHA-256-Hashes zur Authentifizierung; bei vorhandenen verschlüsselten Schlüsseln verhindert eine fehlende oder falsche Verschlüsselungsdatei den Start. Alte reine Hash-Schlüssel bleiben nutzbar, können aber nicht offengelegt werden; SubLane erfasst ihren Klartext nicht aus späteren Anfragen. Beim Start werden neue Datenbanken initialisiert und fehlende Migrationen der Reihe nach auf unterstützte bestehende Datenbanken angewendet. Die frühe inkompatible Vorabstruktur mit 001_settings.sql wird abgelehnt; bewahren Sie deren Verzeichnis auf und beginnen Sie mit einem neuen. Exportieren und prüfen Sie vor Aktualisierungen ein Backup. Ein Image-Wechsel allein setzt migrierte Daten nicht zurück.