

Chaves de API pessoais
Crie chaves pessoais do gateway, conecte clientes e gerencie validade e revogação.
Comece aqui se você já tiver um login e um grupo de recursos autorizado. Você não precisa de credenciais de assinatura ou conhecimento de contabilidade de cotas.
Criar e usar uma chave
- Iniciar sessão e abrir Chaves de API, então crie uma chave.
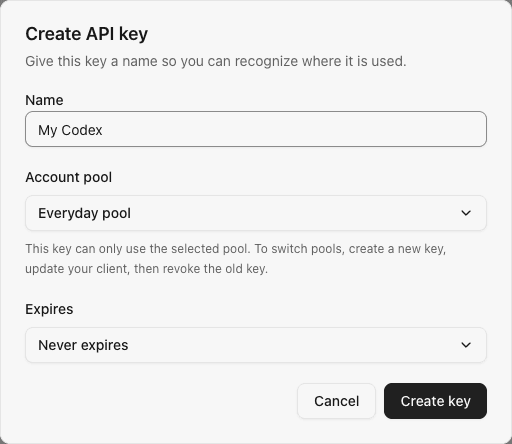
- Dê- lhe um nome reconhecível e selecione um pool autorizado. Defina um prazo de validade somente se necessário.
- Copie a chave e configure seu cliente com ela, o endereço de instância e um ID de modelo disponível nesse pool. Codex os usuários podem seguir configuração do cliente.
- Enviar uma mensagem e confirmar o resultado em Pedidos.
Terminado: o cliente recebe uma resposta. Continue usando esta chave; não é necessário criar um esquema de alocação.
Não existe nenhum pool para selecionar? Peça ao administrador para verificar sua conta direta Subvenção de agrupamento. Os administradores que criam a sua primeira conta devem criar um pool primeiro.
O selecionador de pools mostra quantas contas de assinatura cada pool contém. Você pode criar uma chave para um pool vazio com antecedência, mas não pode servir pedidos até que uma conta seja adicionada; o formulário avisa- o antes da criação.
Em seguida, veja Uso diário. As seções abaixo são para copiar, mudar, desativar ou integrar chaves quando necessário.
Exemplo de formulário de chave pessoal, sem um segredo real:
Propriedade e ciclo de vida
- Um usuário pode ter, no máximo, 20 chaves não revogadas por espaço de trabalho. O limite é verificado transacionalmente.
- As listas são paginadas em lotes de 50, o mais novo primeiro. Cada usuário vê, edita e revoga apenas suas próprias chaves, incluindo administradores usando o endpoint da chave pessoal.
- Chaves padrão para habilitadas sem expiração. Defina um expiramento na criação, ou edite o nome, habilitação e expiração posterior. A interface não oferece expiração ou 7/30/90 dias, e preserva prazos existentes, a menos que sejam alteradas. Expiração é uma marca de horário do Unix absoluta (segundos); a chave é inválida nesse timestamp. A lista exibe o status usando o relógio do servidor.
- A pausa é reversível e preserva a ligação secreta e imutável do pool. As chaves pausadas e expiradas ainda contam para o limite de 20 chaves não- revogadas. Uma chave expirada necessita de um prazo prolongado/removido antes de poder funcionar de novo.
- A revogação é permanente. A mesma chave é rejeitada pelas solicitações de gateway subsequentes.
- Desativando um bloco de membros que as chaves do membro na área de trabalho em sua próxima solicitação de gateway ou WebSocket Turn. Suas chaves em outras áreas de trabalho permanecem disponíveis. Ativar novamente as restaurações de membros habilitadas, chaves não expiradas e não revogadas; chaves revogadas permanecem inválidas.
- A autenticação da chave usada pela última vez, incluindo pedidos que posteriormente devolvem uma resposta não disponível. As gravações são estranguladas para uma vez por minuto por chave. Não é um contador de utilização de modelo ou de facturação.
Copiar as chaves existentes
Seleccionar Copiar para recuperar a sua chave completa. Só o seu proprietário pode fazer isto, mesmo que outro utilizador seja um administrador. SubLane registra a recuperação no registro de auditoria sem armazenar o segredo lá. Se o acesso à área de transferência falhar, você poderá copiar a partir de uma janela temporária.
O navegador não salva um segredo copiado no armazenamento local ou em um URL da Web. Fechando a janela ou trocando identidades descarta seu valor temporário. O opcional CC Switch A importação abaixo passa a chave para um link de aplicação local.
Você ainda pode copiar uma chave pausada ou expirada, mas a cópia não a torna utilizável. A revogação remove permanentemente o seu valor recuperável.
Opcional: chaves para uma licença configurada
O formulário chave lista os conjuntos disponíveis para você na área de trabalho selecionada. Subsídio de recursos, escolher o único Subsídio de recursos: nome · pool opção. O formulário envia o subsídio e o seu conjunto dedicado em conjunto; você não precisa de selecioná-los separadamente. Chaves para o mesmo membro e partilham o subsídio. Chaves existentes não são automaticamente recuperadas, e chaves sem subsídio não podem usar o seu pool reservado. Criar uma chave nova quando mudar de licenças.
Importar para CC Switch
Instalar CC Switch no computador que executa o seu navegador. Chaves de API, escolha o ícone do link externo em uma chave ativa:
- Escolher Codex, OpenCode, Claude Código, Openclaw, Hermes, Gemini CLI, ou Grok Build. Reveja o nome da configuração, o conjunto de contas e o URL da instância, e depois escolha um modelo disponível para esse conjunto.
- Seleccionar Preparar a importação para recuperar sua chave através do mesmo endpoint auditado usado para copiar.
- Seleccionar Abrir CC Switch, em seguida, reveja e confirme a configuração nessa aplicação. Habilite-a para lá quando estiver pronto.
Os parâmetros de importação seguem CC Switch Contrato de ligação profunda do fornecedor do v3.20.4 CC Switch versão que suporta o seu cliente selecionado.
| Cliente | API URL base | Protocolo |
|---|---|---|
| Codex, Grok Build | Origem da instância + /v1 | Responses |
| OpenCode, OpenClaw, Hermes | Origem da instância + /v1 | OpenAI- compatível Chat Completions |
| Claude Código | Origem da instância | Claude Mensagens |
| Gemini CLI | Origem da instância | Gemini geração |
Claude Modelo padrão do código e Haiku, Sonnet, e Opus aliases todos mapa para o modelo de pool selecionado. Gemini Utilização de CLI API autenticação da chave; SubLane não expõe Gemini token-count ou endpoints nativo de descoberta de modelos, então verifique seu fluxo de trabalho após a importação. Grok Buildo valor da janela de contexto importado vem de CC Switch; confira- o com o modelo selecionado. Selecionar um cliente não altera quais provedores de assinatura estão habilitados.
A CC Switch ligação de importação carrega a chave completa para a aplicação local; não passa por um relé remoto. CC Switch guarda a chave importada na sua própria configuração e não muda para ela automaticamente. Para configuração manual, veja configuração do cliente e protocolos do cliente.
A ligação preparada permanece na janela e é descartada quando a fecha ou edita. Para alterar o cliente após a preparação, seleccione Editar configuração e preparar novamente. Somente as chaves ativadas e copiáveis com acesso ao pool podem ser importadas. SubLane não sabe dizer se CC Switch foi instalado ou se você confirmou a importação lá. Para exemplos de protocolo manual, incluindo Gemini, utilizar Guia de configuração.
Importar para o Magpie
Instale o Magpie 0.1.8 ou posterior no computador em que usa o navegador. Em Chaves de API, selecione Importar para o Magpie em uma chave ativada, não expirada, que possa ser copiada e tenha acesso ao seu grupo. Confira o endereço do gateway e o nome da chave, selecione Preparar importação, depois Abrir o Magpie e confirme no aplicativo. O Magpie obtém os modelos automaticamente do grupo da chave, sem seleção manual.
A preparação usa a mesma consulta do segredo que a cópia, restrita ao proprietário e registrada na auditoria. O link para o aplicativo local entrega a chave completa e os dados de conexão ao Magpie neste dispositivo. Fechar a caixa de diálogo ou mudar de identidade descarta o link preparado. O SubLane não pode confirmar se o Magpie está instalado ou se a importação foi aceita; verifique uma solicitação no cliente.
Conectar Cline
Abrir API chaves → Guia de configuração → Cline / OpenAI compatível. Em configurações Cline:
- Definir API Fornecedor para OpenAI Compatível.
- Digite o guia API URL base, incluindo
/v1. - Colar o seu pessoal SubLane chave para dentro API Chave e definido ID do modelo para um modelo disponível no pool da chave. Configure Plan e Act se usarem configurações de provedor separadas.
- Enviar uma mensagem e verificar Pedidos em SubLane. Definir o contexto opcional-janela e sobreposições de capacidade para coincidir com o modelo selecionado.
O guia também fornece um copyable Chat Completions pedido de ensaio com SUBLANE_API_KEY. Abrir o guia ou copiar o seu exemplo nunca recupera o seu segredo. Cline usa configuração manual aqui; não é uma entrada no CC Switch menu de importação.
Navegador API
Estas rotas requerem um cookie de sessão de usuário habilitado válido. As mutações mantêm a origem exata, JSON-somente, e proteções de tamanho corporal usados pelo resto do navegador API. O proprietário é retirado da sessão, nunca de um ID de usuário submetido.
| Ponto final | Pedido | Resposta |
|---|---|---|
GET /api/keys?cursor=0 | Cursor opcional | keys metadados, next_cursor e server_time |
POST /api/keys | name (1–64 caracteres), explícito group_id ou recurso scheme_id, e nulável expires_at | key metadados e secret |
GET /api/keys/{id}/models | Nenhum corpo | Catálogo de modelo de pool autorizado para uma chave ativa e própria |
POST /api/keys/{id}/secret | Vazio JSON objeto | Completo secret, apenas para o próprio utilizador |
PATCH /api/keys/{id} | Todos os três campos: name, enabled, nulo expires_at | Actualizado meta- dados; nunca um segredo |
POST /api/keys/{id}/revoke | Vazio JSON objeto | Metadados de chave renovados |
IDs de chaves desconhecidas ou de outro utilizador retornam 404 api_key_not_found. Editar uma chave revogada retorna 409 api_key_revoked. Os valores de expiração novos ou alterados devem ser no futuro; um prazo passado inalterado pode ser mantido enquanto renomeia uma chave expirada. A omissão de expiração no PATCH é rejeitada em vez de remover silenciosamente um prazo. O limite de chave não- revogada retorna 409 api_key_limit. Os nomes das chaves não podem conter caracteres de controle.
Autenticação do gateway
Fornecimento de clientes Authorization: Bearer <api-key> para /v1/*. Nativo /v1/messages aceita adicionalmente x-api-key; Gemini /v1beta aceita x-goog-api-key, autenticação do portador, ou uma key parâmetro da consulta. As credenciais em conflito são rejeitadas. Veja protocolos de cliente nativo. Os cookies de sessão de navegador sozinho não autenticam as solicitações de gateway. Inversamente, API as chaves não podem acessar /api/system, /api/members, ou /api/keys.
Falta, inválido, pausado, expirado, revogado ou bloqueado o retorno das chaves 401 invalid_api_key. Um usuário desactivado, espaço de trabalho desactivado ou membro desactivado bloqueia a chave afectada. Chaves válidas podem descobrir modelos e avançar Responses HTTP/SSE/WebSocket, compactação, e Chat Completions pedidos através de contas de subscrição configuradas. WebSocket A vez verifica de novo a chave, a validade, a área de trabalho, a associação, o acesso ao pool e a política de modelos. As chamadas admitidas no voo poderão terminar após uma alteração; as novas solicitações e turnos deverão passar pela política actual. JSON 404 respostas após a autenticação. Veja Codex gateway Para configuração, limites e validação de clientes vivos remanescentes.
Usar a origem da infra- estrutura no desenvolvimento, ou Vite /v1 proxy. O binário de produção serve a interface e o gateway na mesma origem. Use HTTPS para implantações de rede e evitar colocar chaves reais no controle de fonte, registros compartilhados ou histórico de shell.
O esquema de inicialização consolidado cria a tabela chave e os índices. As alterações manuais aparecem no espaço de trabalho log de auditoria.
Referência do armazenamento
Administradores e membros abertos Chaves de API no grupo de navegação Geral para gerir as suas próprias credenciais de 'gateway'. Cada chave tem um nome e um prefixo visível. As novas chaves poderão ser copiadas imediatamente após a criação ou posteriormente usando o ícone de cópia ao lado do seu prefixo. As listas de metadados nunca devolvem o segredo, o texto cifrado ou o hash.
Chaves usam um sl_ prefixo seguido por 32 bytes criptograficamente aleatórios codificados como base64url não acolchoado. SQLite armazena um digest SHA-256 para autenticação ao lado do ID do proprietário, nome, prefixo de exibição, tempos de vida, habilitação e expiração opcional. Novas chaves também têm um valor completo criptografado AES-256-GCM api_keys.encrypted_secret, utilizando a instância-local existente credentials.key. Ciphertext está ligado ao API- domínio chave, proprietário e ID de registro, e os valores descriptografados devem corresponder ao seu hash de autenticação. Pedidos de gateway continuam usando hashes; eles não descriptografam segredos.
Guarde SQLite e credentials.key em conjunto. As chaves usam AES-256-GCM e hashes SHA-256 para autenticação; o arranque rejeita um ficheiro de cifragem ausente ou incorreto quando existem chaves cifradas. Chaves antigas só com hash continuam a autenticar, mas não podem ser reveladas; SubLane não recolhe o seu texto em pedidos posteriores. O arranque inicializa bases novas e aplica, por ordem, as migrações em falta a bases existentes compatíveis. A estrutura preliminar incompatível com 001_settings.sql é rejeitada; preserve o diretório original antes de usar um novo. Exporte e verifique uma cópia de segurança antes de atualizar. Mudar apenas a imagem não reverte dados migrados.