

Membros e acesso
Dê às pessoas o seu próprio login e acesso direto aos grupos de recursos.
Os membros pertencem a um espaço de trabalho. Eles têm seu próprio login e pessoal API chaves; o acesso a um conjunto de contas é concedido diretamente a cada pessoa. Você não precisa criar uma equipe de pessoal.
Dar acesso a alguém
- Usar o interruptor ao lado do SubLane logo para selecionar o espaço de trabalho.
- Abrir Administração → Membros. Escolher Criar um link de convite deixar uma nova pessoa definir o seu próprio nome de utilizador e senha, Adicionar membro para criar seu login você mesmo, ou Adicionar uma conta existente se já usarem outro espaço de trabalho. Partilhe convites ou senhas criadas recentemente em privado.
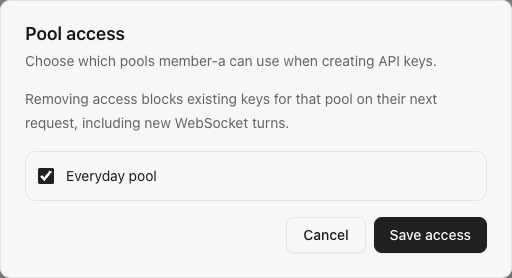
- Para um membro comum, utilizar Acesso em grupo ao lado da mensagem de sucesso ou na sua linha. Seleccione o conjunto de contas que poderá usar e salvar. Os administradores poderão usar os conjuntos activados sem uma subvenção directa. Se ainda não existir um conjunto, primeiro conecte uma conta e crie uma em Grupos de recursos.
- O membro assina dentro (os membros convidados são assinados após o registro), cria um pessoal API chave para esse pool, configura seu cliente, e verifica sua primeira chamada sob Pedidos.
Cada convite está ligado à área de trabalho seleccionada, expira ao fim de sete dias, e poderá registar uma nova conta. A ligação é mostrada quando criada; copie- a antes de sair da página. Não concede acesso a nenhum conjunto de contas. Os utilizadores existentes deverão ser adicionados com Adicionar uma conta existente Em vez disso.
Novos membros recebem Sem subvenções automáticas para o agrupamento. Os pools recém- criados não são automaticamente concedidos aos membros existentes. Os administradores podem usar pools habilitados sem uma subvenção separada; os membros comuns vêem apenas os pools habilitados que foram concedidos na área de trabalho selecionada.
Para dar a diferentes pessoas assinaturas diferentes, criar pools separados e conceder apenas os relevantes. Se você também precisa de um limite de consumo por pessoa, aberto Administração → Alocações de uso depois de criar um pool dedicada; ver três opções de subsídio.
Subvenção de agrupamento de membros de exemplo com nomes sintéticos:
O que acontece quando o acesso muda
Desactivar um membro na Membros A página bloqueia o acesso ao seu navegador e as chaves pessoais nesta área de trabalho. O seu login global e acesso a outras áreas de trabalho permanecem disponíveis. A voltar a activar o acesso à área de trabalho restaura o acesso à área de trabalho após a próxima verificação da sessão; não reaviva uma chave que tenha sido explicitamente revogada.
A remoção de uma bolsa de pool bloqueia novos pedidos e WebSocket gira usando as chaves ligadas a esse pool. Um pedido já admitido pode terminar. Restaurar o subsídio permite que as chaves ainda activas voltem a funcionar; não altera a sua ligação imutável ao pool.
Funções e identidades
Um usuário tem uma identidade de login e pode pertencer a várias áreas de trabalho com funções diferentes. Proprietários e administradores gerenciam a área de trabalho selecionada; membros comuns gerenciam apenas suas próprias chaves, solicitações, uso e limites. O servidor verifica o papel atual da área de trabalho independentemente do menu do navegador.
A Membros A página lista o proprietário, administradores e membros comuns, o ID de usuário mais novo primeiro e até 50 por página. O proprietário é visível, mas não pode ser desativado ou atribuído um papel diferente aqui. Adicionar membro cria um novo login e associação em conjunto; os nomes de usuário são únicos em toda a instância. Adicionar uma conta existente une- se a um login existente por nome de utilizador sem alterar a sua senha. Escolha o seu papel durante a junção ou use Mudar o papel do espaço de trabalho em um membro listado. As alterações de papel preservam se o membro está habilitado; habilita um membro com deficiência antes de promovê-lo ao administrador.
O registro requer um convite; não é suportado o registro público aberto e a exclusão da conta. Somente o administrador da plataforma na primeira área de trabalho pode redefinir a senha global de outra pessoa. Veja controles de senha.
API referência
Estas rotas de gestão usam o espaço de trabalho seleccionado e requerem um papel de proprietário ou administrador. As mutações requerem a mesma origem JSON pedidos.
| Rota | Objecto |
|---|---|
GET /api/members?cursor=0 | Liste o proprietário, administradores e membros comuns neste espaço de trabalho. |
POST /api/members | Crie um login e adicione-o como membro aqui. |
POST /api/members/invitations | Criar um convite de um uso, de sete dias para esta área de trabalho. O item em bruto é devolvido uma vez e armazenado apenas como um digest. |
POST /api/auth/register | Endpoint público da mesma origem: enviar o token de convite, novo nome de usuário e senha; selecione o espaço de trabalho convidado no cabeçalho da solicitação. |
PATCH /api/members/{id} | Activar ou desactivar a adesão de um membro comum aqui. |
PATCH /api/members/{id}/role | Mude o papel de um membro sem alterar seu estado habilitado. |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | Leia ou substitua as permissões de acesso direto de agrupamento do membro. |
POST /api/tenants/{id}/members | Adicionar um login existente por nome de usuário exato ou ID de usuário como membro ou administrador. Uma associação de nome de usuário repetida retorna um conflito; use o endpoint de função para alterar uma associação existente. |
O administrador de plataforma pode redefinir uma senha global de membro através POST /api/members/{id}/password no primeiro espaço de trabalho. A backup de toda a instance inclui cada espaço de trabalho e seus usuários.