

成员与授权
为成员创建个人登录账号,并直接授予资源组权限。
成员属于某个工作空间。每人使用自己的登录账号和个人 API Key;资源组权限直接授予个人,不需要先创建人员组。
让一位成员开始使用
- 点击 SubLane 标识旁的切换菜单,选择正确的工作空间。
- 打开管理 → 成员管理。可选择「创建邀请链接」,让新同事自行设置用户名和密码;也可由管理员「添加成员」。已有其他空间账号的同事,选择「添加已有账号」。邀请链接或初始密码需通过安全渠道交付。
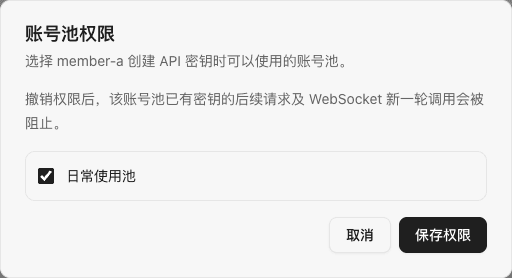
- 普通成员可在成功提示旁或所在行打开资源组权限,勾选允许使用的资源组并保存。管理员无需单独授权即可使用已启用的池。如果还没有池,请先接入订阅账号并在资源组中创建。
- 成员登录后(受邀注册成功会自动登录),为该池创建个人 API Key,配置客户端,再到自己的「请求记录」确认第一次调用。
邀请链接只用于选定的工作空间,7 天内有效且只能注册一个新账号。创建时请立即复制;邀请不会自动授予任何资源组权限。已有账号请使用「添加已有账号」。
新成员不会自动获得资源组授权;新建资源组也不会自动授予已有成员。管理员可以直接使用已启用的池,普通成员只能看到当前工作空间内已获授权且已启用的池。
要让不同人使用不同订阅账号,可分别创建池、按人授权。还要限制每个人的用量时,先准备专用池,再进入管理 → 用量分配;三种限制方式见用量分配指南。
成员资源组直授示例(演示数据):
修改或停用权限后
在「成员管理」停用成员,会阻断其在当前空间的浏览器访问和个人 Key,不影响全局登录及其他空间。重新启用后,下一次会话检查即可恢复空间访问;明确撤销过的 Key 不会复活。
移除资源组授权后,绑定该池的 Key 不能发起新请求或新的 WebSocket 回合;已获准请求可能继续完成。恢复授权后,仍有效的 Key 可继续使用,但 Key 的资源组绑定不会改变。
登录身份和角色
每位用户有一个登录身份,可以在多个空间拥有不同角色。所有者和管理员管理当前空间;普通成员只管理自己的 Key,并查看自己的请求、用量和限制。服务端独立检查当前空间的角色,修改浏览器菜单不会增加权限。
「成员管理」页列出所有者、管理员和普通成员,按用户 ID 倒序排列,每页最多 50 人。所有者可见,但不能在这里停用或修改角色。「添加成员」会一起创建新的登录身份和本空间成员资格;用户名在整个实例中唯一。「添加已有账号」按用户名把现有登录身份加入本空间,不会改动密码。加入时可选择普通成员或管理员;已在本空间的成员请从所在行选择「修改工作空间角色」。修改角色不会改变启停状态;停用成员须先启用,才能设为管理员。
注册必须持有邀请链接;当前不支持开放式注册或删除成员。只有首个空间的平台管理员能重置别人的全局密码,见密码管理。
接口参考
以下管理接口作用于当前空间,要求所有者或管理员权限;修改请求还须通过同源 JSON 校验。
| 接口 | 用途 |
|---|---|
GET /api/members?cursor=0 | 分页列出本空间的所有者、管理员与普通成员。 |
POST /api/members | 创建登录身份并加入本空间。 |
POST /api/members/invitations | 为本空间创建一次性、有效期 7 天的邀请;原始令牌仅返回一次,数据库只保存摘要。 |
POST /api/auth/register | 公开同源接口:提交邀请令牌、新用户名和密码,并在请求头选定受邀空间。 |
PATCH /api/members/{id} | 启用或停用本空间普通成员的资格。 |
PATCH /api/members/{id}/role | 修改本空间成员角色,不改变启停状态。 |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | 读取或替换成员的资源组直授。 |
POST /api/tenants/{id}/members | 按用户名或用户 ID 将已有账号加入空间,指定成员或管理员角色。用户名重复加入会返回冲突;修改已有成员角色请用角色接口。 |
平台管理员可在首个空间通过 POST /api/members/{id}/password 重置普通成员的全局密码。整个实例的备份包含所有空间和用户。