

회원 및 액세스
사람들에게 자신만의 로그인 권한과 리소스 그룹에 대한 직접 액세스 권한을 부여하세요.
회원은 다음에 속합니다. 작업 공간. 그들은 자신만의 로그인 키와 개인 API 키를 갖습니다. 리소스 그룹에 대한 액세스 권한은 각 개인에게 직접 부여됩니다. 인사팀을 만들 필요는 없습니다.
다른 사람에게 액세스 권한 부여
- 작업 공간을 선택하려면 SubLane 로고 옆에 있는 전환기를 사용하세요.
- 열려 있는 관리 → 회원. 선택하다 초대 링크 만들기 새로운 사람이 자신의 사용자 이름과 비밀번호를 설정할 수 있도록 하려면 회원 추가 로그인을 직접 만들거나 기존 계정 추가 이미 다른 작업 공간을 사용하고 있는 경우. 초대 또는 새로 생성된 비밀번호를 비공개로 공유하세요.
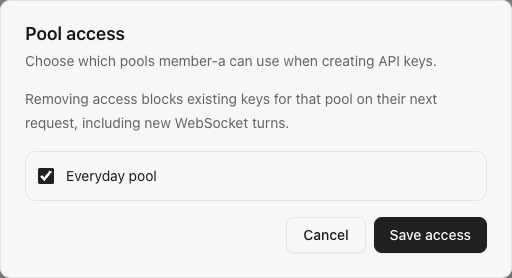
- 일반 회원의 경우 그룹 액세스 성공 메시지 옆이나 해당 행에. 사용할 수 있는 리소스 그룹을 선택하고 저장하세요. 관리자는 직접적인 권한 부여 없이 활성화된 풀을 사용할 수 있습니다. 아직 풀이 없으면 먼저 계정을 연결하고 아래에 풀을 만듭니다. 리소스 그룹.
- 회원이 로그인(초대된 회원은 등록 후 로그인)하고, 개인 API 키 해당 풀에 대해 클라이언트를 구성하고 아래에서 첫 번째 호출을 확인합니다. 요청사항.
각 초대는 선택한 워크스페이스에 바인딩되고 7일 후에 만료되며 하나의 새 계정을 등록할 수 있습니다. 링크가 생성되면 표시됩니다. 페이지를 떠나기 전에 복사하세요. 어떤 리소스 그룹에도 액세스 권한을 부여하지 않습니다. 기존 사용자를 추가해야 합니다. 기존 계정 추가 대신에.
신규 회원이 받습니다. 자동 풀 부여 없음. 새로 생성된 풀은 기존 구성원에게 자동으로 부여되지 않습니다. 관리자는 별도의 권한 부여 없이 활성화된 풀을 사용할 수 있습니다. 일반 멤버는 선택한 작업 영역에서 부여된 활성화된 풀만 볼 수 있습니다.
여러 사람에게 서로 다른 구독을 제공하려면 별도의 풀을 만들고 관련된 풀만 부여하세요. 1인당 소비 한도도 필요한 경우 관리 → 사용량 할당 전용 풀을 생성한 후 참조 세 가지 할당량 선택.
합성 이름을 사용한 멤버 풀 부여 예시:
액세스 권한이 변경되면 어떻게 되나요?
회원 비활성화 멤버 페이지는 이 작업 공간에서 브라우저 액세스와 개인 키를 차단합니다. 글로벌 로그인 및 다른 작업 공간에 대한 액세스는 계속 사용할 수 있습니다. 멤버십을 다시 활성화하면 다음 세션 확인 후 작업 공간 액세스가 복원됩니다. 명시적으로 취소된 키는 다시 생성되지 않습니다.
풀 부여를 제거하면 새 요청이 차단되고 해당 풀에 바인딩된 키를 사용하여 WebSocket 차례가 됩니다. 이미 승인된 요청이 완료될 수 있습니다. 권한 부여를 복원하면 아직 활성 상태인 키가 다시 작동할 수 있습니다. 불변 풀 바인딩은 변경되지 않습니다.
역할과 정체성
사용자는 하나의 로그인 ID를 가지며 서로 다른 역할을 가진 여러 작업 영역에 속할 수 있습니다. 소유자와 관리자는 선택한 작업 공간을 관리합니다. 일반 회원은 자신의 키, 요청, 사용량, 한도만 관리합니다. 서버는 브라우저 메뉴와 별도로 현재 작업 공간 역할을 확인합니다.
그만큼 멤버 페이지에는 소유자, 관리자, 일반 회원이 나열되며, 최신 사용자 ID부터 페이지당 최대 50명까지 나열됩니다. 소유자는 표시되지만 여기서는 비활성화하거나 다른 역할을 할당할 수 없습니다. 회원 추가 새로운 로그인과 멤버십을 함께 생성합니다. 사용자 이름은 인스턴스 전체에서 고유합니다. 기존 계정 추가 비밀번호를 변경하지 않고 사용자 이름으로 기존 로그인에 참여합니다. 조인 중에 역할을 선택하거나 작업 공간 역할 변경 등록된 회원에 대해. 역할을 변경하면 멤버십 활성화 여부가 유지됩니다. 비활성화된 구성원을 관리자로 승격시키기 전에 활성화하십시오.
등록하려면 초대가 필요합니다. 공개 공개 등록 및 계정 삭제는 지원되지 않습니다. 첫 번째 작업 공간의 플랫폼 관리자만 다른 사람의 전역 비밀번호를 재설정할 수 있습니다. 보다 비밀번호 제어.
API 참조
이러한 관리 경로는 선택한 작업 영역을 사용하며 소유자 또는 관리자 역할이 필요합니다. 돌연변이에는 동일 출처 JSON 요청이 필요합니다.
| 오시는 길 | 목적 |
|---|---|
GET /api/members?cursor=0 | 이 작업 공간의 소유자, 관리자 및 일반 구성원을 나열합니다. |
POST /api/members | 여기에서 로그인을 생성하고 회원으로 추가하세요. |
POST /api/members/invitations | 이 작업 공간에 대한 1회용 7일 초대장을 만드세요. 원시 토큰은 한 번 반환되고 다이제스트로만 저장됩니다. |
POST /api/auth/register | 동일 출처의 퍼블릭 엔드포인트: 초대 토큰, 새 사용자 이름, 비밀번호를 제출하세요. 요청 헤더에서 초대된 작업 공간을 선택합니다. |
PATCH /api/members/{id} | 여기에서 일반 회원의 멤버십을 활성화하거나 비활성화합니다. |
PATCH /api/members/{id}/role | 활성화된 상태를 변경하지 않고 구성원의 역할을 변경합니다. |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | 구성원의 직접 풀 부여를 읽거나 바꿉니다. |
POST /api/tenants/{id}/members | 회원 또는 관리자로서 정확한 사용자 이름 또는 사용자 ID로 기존 로그인을 추가합니다. 반복되는 사용자 이름 조인은 충돌을 반환합니다. 역할 끝점을 사용하여 기존 멤버십을 변경합니다. |
플랫폼 관리자는 다음을 통해 전역 회원 비밀번호를 재설정할 수 있습니다. POST /api/members/{id}/password 첫 번째 작업 공간에서. 에이 전체 인스턴스 백업 모든 작업 공간과 해당 사용자가 포함됩니다.