

成員與授權
為成員建立個人登入帳號,並直接授予資源群組權限。
成員屬於某個工作空間。每人使用自己的登入帳號和個人 API Key;資源群組權限直接授予個人,不需要先建立人員群組。
讓一位成員開始使用
- 點選 SubLane 標識旁的切換選單,選擇正確的工作空間。
- 打開管理 → 成員管理。可選擇「建立邀請連結」,讓新同事自行設定使用者名稱和密碼;也可由管理員「新增成員」。已有其他空間帳號的同事,選擇「新增已有帳號」。邀請連結或初始密碼需透過安全管道交付。
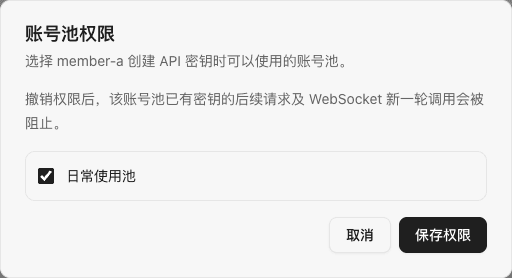
- 普通成員可在成功提示旁或所在行打開資源群組權限,勾選允許使用的資源群組並儲存。管理員無需單獨授權即可使用已啟用的池。如果還沒有池,請先接訂訂閱帳號並在資源群組中創建。
- 成員登入後(受邀註冊成功會自動登入),為該池創建個人 API Key,配置客戶端,再到自己的「請求記錄」確認第一次呼叫。
邀請連結只用於選定的工作空間,7 天內有效且只能註冊一個新帳號。建立時請立即複製;邀請不會自動授予任何資源群組權限。已有帳號請使用「新增已有帳號」。
新成員不會自動取得資源群組授權;新建資源群組也不會自動授予已有成員。管理員可以直接使用已啟用的池,普通成員只能看到目前工作空間內已獲授權且已啟用的池。
若要讓不同人使用不同訂閱帳號,可分別建立池、按人授權。也要限制每個人的用量時,先準備專用池,再進入管理 → 用量分配;三種限制方式見用量分配指南。
成員資源群組直授範例(示範資料):
修改或停用權限後
在「成員管理」停用成員,會阻斷其在目前空間的瀏覽器存取和個人 Key,不影響全域登入及其他空間。重新啟用後,下次會話檢查即可恢復空間存取;明確撤銷過的 Key 不會復活。
移除資源群組授權後,綁定該池的 Key 不能啟動新請求或新的 WebSocket 回合;已獲準請求可能繼續完成。恢復授權後,仍有效的 Key 可繼續使用,但 Key 的資源群組綁定不會改變。
登入身分和角色
每位使用者有一個登入身份,可以在多個空間擁有不同角色。擁有者和管理員管理目前空間;普通成員只管理自己的 Key,並查看自己的請求、用量和限制。服務端獨立檢查目前空間的角色,修改瀏覽器選單不會增加權限。
「成員管理」頁面列出擁有者、管理員和普通成員,按使用者 ID 倒序排列,每頁最多 50 人。所有者可見,但不能在這裡停用或修改角色。 「新增成員」會一起建立新的登入身分和本空間成員資格;使用者名稱在整個實例中唯一。 「新增已有帳號」依使用者名稱把現有登入身分加入本空間,不會改動密碼。加入時可選擇普通成員或管理員;已在本空間的成員請從所在行選擇「修改工作空間角色」。修改角色不會改變啟動/停止狀態;停用成員須先啟用,才能設為管理員。
註冊必須持有邀請連結;目前不支援開放式註冊或刪除成員。只有首個空間的平台管理員能重設別人的全域密碼,見密碼管理。
介面參考
以下管理介面作用於目前空間,要求擁有者或管理員權限;修改請求也須透過同源 JSON 校驗。
| 介面 | 用途 |
|---|---|
GET /api/members?cursor=0 | 分頁列出本空間的擁有者、管理員與普通成員。 |
POST /api/members | 建立登入身分並加入本空間。 |
POST /api/members/invitations | 為本空間建立一次性、有效期 7 天的邀請;原始令牌僅返回一次,資料庫只保存摘要。 |
POST /api/auth/register | 公開同源介面:提交邀請令牌、新使用者名稱和密碼,並在請求頭選定受邀空間。 |
PATCH /api/members/{id} | 啟用或停用本空間普通成員的資格。 |
PATCH /api/members/{id}/role | 修改本空間成員角色,不改變啟動與停止狀態。 |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | 讀取或替換成員的資源群組直授。 |
POST /api/tenants/{id}/members | 依使用者名稱或使用者 ID 將已有帳號加入空間,指定成員或管理員角色。使用者名稱重複加入會傳回衝突;修改已有成員角色請用角色介面。 |
平台管理員可在首個空間透過 POST /api/members/{id}/password 重設普通成員的全域密碼。整個實例的備份包含所有空間和使用者。