

資源群組
設定資源群組,並直接授予成員存取權限。
資源群組由同一工作空間內的訂閱帳號及 API 渠道組成。成員需要不同資源或模型時,可建立多個資源群組。資源與群組不能跨工作空間關聯。
資源類型與路由
資源群組統一綁定客戶端金鑰、成員權限和模型白名單。編輯時分別選擇 訂閱帳號 與 API 渠道;兩類資源使用各自的管理頁面,保持原有工作空間隔離。
新建資源群組預設 訂閱優先,並關閉 訂閱不可用時允許前往 API 渠道。混合組僅在明確啟用回退後,才會為沒有可用訂閱的新請求選擇 API。僅選擇 API 渠道的資源群組直接使用其管道。還可選擇 API 通路優先,或 按客戶端協定優先。 API 呼叫可能消耗上游餘額;SubLane 不提供此餘額查詢。
升級保留舊資源群組的原協定優先策略和金鑰綁定。已有會話不會因優先順序變化自動遷移;關閉回退、移除資源或停用資源後,相關已有會話可能失敗,並保持原資源身分。
管理介面保留 /api/groups 和相容的 account_ids。新版介面發送 resources(kind: "subscription" 或 "channel",以及資源 id)和 routing(preference 與 allow_api_fallback)。混用兩種成員格式、重複 ID 和類型不符的資源會被拒絕。
管理員操作
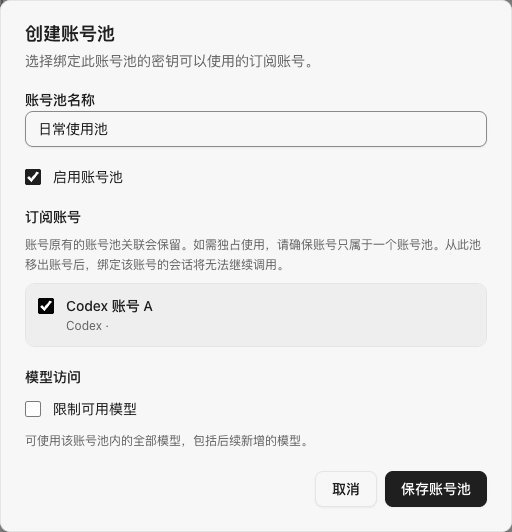
- 在目前工作空間打開資源群組,新建資源群組並選擇訂閱帳號。新匯入的帳號保持未分配,加入資源群組後才會參與調度。
- 打開成員,直接授權每位成員可使用的資源群組。沒有人員組;新成員和新資源群組都不會自動獲得授權。
- 成員為授權且已啟用的資源群組建立個人 Key。 Key 建立後永久綁定該工作空間和資源群組;需要更換時應撤銷舊 Key 並建立新 Key。
未設定用量分配的資源群組可以在同一個工作空間內共享上游帳號。用量分配要求專用資源群組:請先把相關帳號從其他池移除。增加用量分配後,資源群組的帳號成員關係會固定,即使暫停也不會解除。停用池或撤銷成員授權會阻止後續請求和 WebSocket 回合,不會把已有會話悄悄轉到其他帳號。
每個工作空間最多支援 32 個資源群組,每池最多關聯 100 個帳號。資源群組可以重新命名、停用,目前介面不提供刪除操作。成員請求限制和用量分配分別配置。
包含示範帳號的資源群組表單:
請求與會話
- 建立 Key 時,會在相同事務內檢查成員和資源群組權限。
- 每次請求及每個 WebSocket 回合都會重查工作空間、成員、Key、資源群組與模型策略。
- 模型發現與推理只使用 Key 綁定資源群組中符合條件的資源;帳號必須有支援該模型的有效目錄。
- 會話親和性依成員、資源群組和客戶端會話儲存。原資源不可用或移出資源群組時,會話失敗,不會自動切換資源。
- 已經開始的請求可能正常結束;授權變更會影響下次要求或回合。
模型白名單
在資源群組編輯器開啟限制允許的模型後,每行填寫一個精確模型 ID,最多 100 個。使用模型目錄中的原生 ID;不支援通配符,模型變體需要明確列出。預設不限制模型。開啟限制但留空清單會拒絕所有模型。 自動發現不會覆蓋策略。被拒絕的模型返回 403 model_not_allowed,不會消耗成員請求限額。
介面參考
管理介面要求當前工作空間的管理員角色。瀏覽器修改請求還需通過同源檢查。
| 介面 | 用途 |
|---|---|
GET /api/groups / POST /api/groups | 列出或建立目前空間的資源群組 |
GET /api/groups/{id} / PATCH /api/groups/{id} | 查看或更新本空間的資源群組 |
GET /api/groups/{id}/members | 查看直接授權且已啟用的成員 |
GET /api/groups/members/{userId} | 查看成員在本空間的資源群組授權 |
PUT /api/groups/members/{userId} | 原子替換成員在本空間的授權 |
GET /api/keys/groups | 查看本人目前可用的資源群組 |