

리소스 그룹
리소스 그룹을 설정하고 멤버에게 직접 접근 권한을 부여합니다.
리소스 그룹은 같은 워크스페이스의 구독 계정과 API 채널을 선택합니다. 멤버별로 필요한 리소스나 모델이 다르면 그룹을 나누세요. 리소스와 그룹은 워크스페이스 경계를 넘을 수 없습니다.
리소스 유형 및 라우팅
리소스 그룹은 개인 게이트웨이 키, 구성원 부여 및 모델 정책을 바인딩합니다. 편집자는 구독 계정과 API 채널을 별도로 선택합니다. 각 리소스 종류에는 작업 공간 격리를 유지하면서 자체 관리 페이지가 있습니다.
새로운 UI 그룹은 구독을 선호합니다. API fallback off. 혼합 그룹 사용 API 새 요청을 위한 채널을 사용할 때 fallback은 명시적으로 활성화되고 자격이 없는 구독이 가능합니다. API-만 그룹은 선택한 채널을 직접 사용합니다. 관리자는 선호할 수 있습니다. API 클라이언트 protocol 선호도를 유지하십시오. API 호출은 상류 균형을 소비 할 수 있습니다; SubLane 균형은 쿼리하지 않습니다.
기존 그룹 프로토콜 환경 및 키 바인딩을 보존하는 업그레이드. 기존 대화는 라우팅 변경 후 다른 리소스로 이동하지 않습니다. 가을을 제거하거나 제거 / 바인딩 리소스를 비활성화하면 기존 대화가 아닌 ID를 변경할 수 없습니다.
회사연혁 API 은둔 /api/groups 그리고 호환 account_ids payloads. 새로운 UI는 보냅니다 resources (kind: "subscription" 또는 "channel" 및 자료 id)와 routing (preference, allow_api_fallback). 혼합 회원 표현, 중복 ID 및 잘못된 자원 종류는 거부됩니다.
Administrator 워크플로우
- 선택된 작업 공간에서, 열린 리소스 그룹 이름 그룹을 만들 수 있습니다. 구독 계정을 선택하고 API 채널은 별도로. 새로운 리소스는 그룹에 선정 될 때까지 할당되지 않습니다.
- 열려 있는 멤버 그리고 그룹에 각 회원 액세스 권한을 부여 그들은 사용할 수 있습니다. 보조금은 그 회원에 직접 적용; 직원 팀이 없습니다. 새로운 회원과 새로운 그룹은 자동 보조금을받지 않습니다.
- 회원은 사용할 수 있는 활성화된 그룹에 대한 개인 키를 만듭니다. 각 키는 영구적으로 그 작업 공간과 그룹에 바인딩을 변경할 수 있는 열쇠를 복제합니다.
Unmanaged 그룹은 동일한 업스트림 계정을 공유할 수 있습니다. 1개의 작업 공간 안에. . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . 사용량 할당 다른 그룹에서 자신의 리소스를 먼저 제거해야합니다. 그룹이 허용 한 경우, 그 리소스 회원은 허용이 일시적으로 존재하더라도, 심지어 일시적으로 고정됩니다. 그룹을 비활성화하거나 회원 보조금 블록 미래 요청을 취소하고 WebSocket 다른 리소스로 기존 대화를 이동하지 않고 전환하십시오.
작업 공간마다 최대 32개의 그룹을 만들 수 있으며 그룹당 최대 100개의 리소스를 연결할 수 있습니다. 그룹 이름을 변경하거나 그룹을 비활성화할 수 있습니다. 현재 인터페이스에서는 그룹을 삭제하지 않습니다. 멤버 요청 제한과 사용량 할당은 별도로 설정합니다.
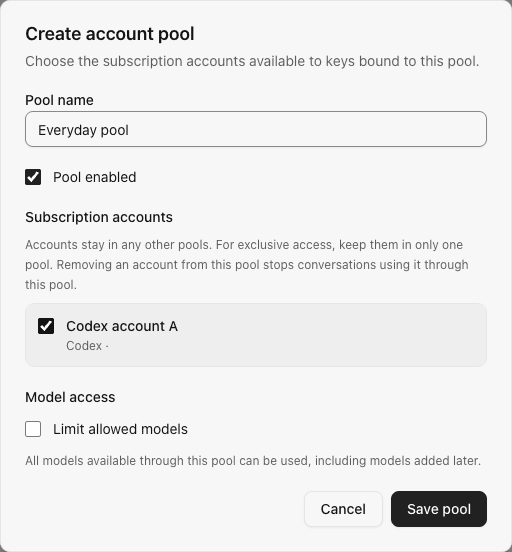
다음 스크린 샷은 리소스 그룹 라벨이있는 이전 버전에서 있습니다. 현재 리소스 그룹 편집기도 목록 API 채널 및 라우팅 선호 사항:
요청 및 대화 행동
- 키 생성은 키 삽입과 같은 거래에 현재 회원과 그룹 액세스를 확인합니다.
- 각 요구 및 WebSocket rechecks workspace 상태, 회원, 키 상태, 그룹 액세스, 모델 정책.
- Discovery 및 Inference 사용은 경계 그룹에서만 자격이 된 계정입니다. 저장 된 카탈로그가 요청한 모델을 지원하는 경우에만 계정을 사용할 수 있습니다.
- 대화는 회원, 그룹 및 세션에 따라 달라집니다. 경계 계정이 사용되지 않거나 그룹을 나타낸 경우, 대화는 침묵적으로 전환 계정보다는 실패합니다.
- 이미 인정 된 요청은 보조금 변경 후 완료 될 수 있습니다. 다음 요청 또는 새 정책을 볼 수 있습니다.
HTTP 끝점
Management endpoints는 선택한 작업 공간에 관리자 역할을 요구합니다. 브라우저 요청은 작업 공간 선택을 수행하고 mutations에 대한 동일한 라이진 보호가 필요합니다.
| 오시는 길 | 목적 |
|---|---|
GET /api/groups / POST /api/groups | 선택된 workspace에서 그룹을 만들거나 |
GET /api/groups/{id} / PATCH /api/groups/{id} | 읽거나 1개의 소유 그룹을 갱신하십시오 |
GET /api/groups/{id}/members | 직접 등록, 활성화된 회원 |
GET /api/groups/members/{userId} | 이 업무 공간에서 1명의 회원 그룹 교부서 |
PUT /api/groups/members/{userId} | Atomically 이 작업 공간에서 회원의 보조금을 대체 |
GET /api/keys/groups | 현재 그룹 목록에서 서명 회원으로 사용할 수 있습니다. |
게이트웨이는 인증된 키에서 워크스페이스를 식별하고, 브라우저 선택 헤더가 아닙니다. 참조 작업 공간 그리고 API 키.
모델 액세스
관리자는 사용할 수 있습니다 허용되는 모델 제한 그룹 편집기에서. 100개의 정확한 ID를 입력하고, 줄 당 1개, ID를 사용하여 반환된 /v1/models. 네이티브 ID는 그룹의 지원 제공 업체를 통해 정확한 모델을 허용한다. 기존 제공 업체 자격을 갖춘 규칙은 원래 제공 업체 범위를 유지; 업데이트 SubLane 재 작성 또는 확장하지 않습니다. 레거시 자격있는 규칙은 여전히 명시적으로 제출 될 수 있습니다. 와일드 카드는 지원되지 않으며 모델 변형은 명시적으로 나열되어야합니다.
그룹은 새로 발견 된 모델을 포함한 기본에 의해 제한되지 않습니다. 모든 모델의 항목에 대한 허용 목록을 활성화합니다. API 선택 사항 model_policy: {"restricted": true, "models": ["synthetic-model"]} 생성/업데이트에. Omission는 기존의 정책을 보존합니다; 그것은 접근을 재설정하지 않습니다. 그룹 응답은 포함 restricted_models; 세부사항 응답은 또한 포함합니다 allowed_models.
Model discovery filter out model outside the allowlist and does not contact Providers totally by the policy. Responses, Chat Completions, 조밀함 및 각 WebSocket turn (을 포함하여 로컬 prewarm) 체크 현재 정책 하기 전에 계정 선택 또는 업스트림 작업. denied 모델 반환 403 model_not_allowed; 그것은 회원 비율 / 통화 허용을 소모하고 아무 친화도 만들지 않습니다. 이미 인정 된 요청은 완료 될 수 있습니다.
자동으로 발견된 모델
열려 있는 모델 그룹에 해당 계정의 저장된 모델 카탈로그의 조합을 검사합니다. 목록은 계정 회원을 따르고 기존의 할당량을 적용합니다; 그것은 그 정책의 두 번째 편집 가능한 사본이 아닙니다. 새로운 업스트림 모델은 제한되지 않은 그룹에서만 자동으로 나타납니다. 활성화 빈 데니 모든 목록을 포함한 Explicit 제한은 동기화에 의해 변경되지 않습니다.
추론은 일반 로드/휴지 규칙을 적용하기 전에 계정별 카탈로그 지원을 사용합니다. 다양한 구독 기능을 가진 계정은 그룹을 공유할 수 있습니다. 요청은 해당 모델을 보고한 계정에만 적합합니다. 보다 모델 카탈로그 신선함, 실패 및 대화 친화력을 위해.