

개인 API 키
개인 게이트웨이 키를 만들고 클라이언트 연결, 만료 및 폐기를 관리합니다.
이미 로그인 및 승인된 리소스 그룹이 있는 경우 여기에서 시작하세요. 구독 자격 증명이나 할당량 계산에 대한 지식이 필요하지 않습니다.
키 생성 및 사용
- 로그인하고 열기 API 키을 클릭한 다음 키를 생성하세요.
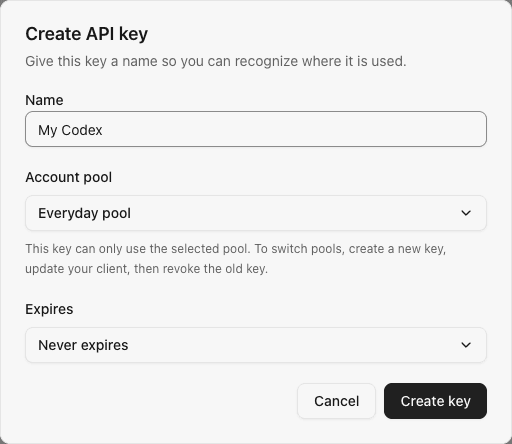
- 인식 가능한 이름을 지정하고 승인된 풀을 선택하세요. 필요한 경우에만 만료를 설정하십시오.
- 키를 복사하고 이를 사용하여 클라이언트, 해당 풀에서 사용 가능한 인스턴스 주소 및 모델 ID를 구성합니다. Codex 사용자가 팔로우할 수 있음 클라이언트 구성.
- 메시지를 보내고 결과를 확인하세요. 요청사항.
완성된: 클라이언트가 응답을 받습니다. 이 키를 계속 사용하세요. 할당 체계를 생성할 필요가 없습니다.
선택할 풀이 없나요? 관리자에게 직접 확인을 요청하세요. 풀 그랜트. 첫 번째 계정을 설정하는 관리자는 다음을 수행해야 합니다. 먼저 풀을 생성하세요.
풀 선택기는 각 풀에 포함된 구독 계정 수를 보여줍니다. 빈 풀에 대한 키를 미리 생성할 수 있지만 계정이 추가될 때까지 요청을 처리할 수 없습니다. 양식이 생성되기 전에 경고합니다.
다음을 참조하세요. 매일 사용. 아래 섹션은 필요할 때 키를 복사, 변경, 비활성화 또는 통합하기 위한 것입니다.
실제 비밀이 없는 개인 키 형식의 예:
소유권 및 수명주기
- 사용자는 작업 영역당 최대 20개의 취소되지 않은 키를 보유할 수 있습니다. 한도는 트랜잭션을 통해 확인됩니다.
- 목록은 50개 단위로 최신 항목부터 페이지가 매겨집니다. 개인 키 엔드포인트를 사용하는 관리자를 포함하여 각 사용자는 자신의 키만 보고, 편집하고, 취소합니다.
- 키는 기본적으로 만료 없이 활성화됩니다. 생성 시 만료를 설정하거나 나중에 이름, 활성화 및 만료를 편집하세요. UI는 만료 또는 7/30/90일을 제공하지 않으며 변경되지 않는 한 기존 기한을 유지합니다. 만료는 절대 Unix 타임스탬프(초)입니다. 해당 타임스탬프에서는 키가 유효하지 않습니다. 목록에는 서버 시계를 사용하여 상태가 표시됩니다.
- 일시 중지는 되돌릴 수 있으며 비밀 및 불변 풀 바인딩을 유지합니다. 일시 중지 및 만료된 키는 여전히 해지되지 않은 키 제한 20개에 포함됩니다. 만료된 키가 다시 작동하려면 기한을 연장/제거해야 합니다.
- 철회는 영구적입니다. 후속 게이트웨이 요청에서는 동일한 키가 거부됩니다.
- 멤버십을 비활성화하면 다음 게이트웨이 요청 또는 WebSocket 차례에 작업 공간에 있는 해당 구성원의 키가 차단됩니다. 다른 작업 공간의 키는 계속 사용할 수 있습니다. 멤버십을 다시 활성화하면 활성화되고 만료되지 않았으며 취소되지 않은 키가 복원됩니다. 취소된 키는 유효하지 않은 상태로 유지됩니다.
- 마지막 사용 시간은 이후에 사용할 수 없는 공급자 응답을 반환하는 요청을 포함하여 성공적인 키 인증을 기록합니다. 쓰기는 키당 분당 한 번으로 제한됩니다. 모델 사용이나 결제 창구가 아닙니다.
기존 키 복사
선택하다 복사 전체 키를 검색하려면 다른 사용자가 관리자인 경우에도 해당 소유자만 이 작업을 수행할 수 있습니다. SubLane은 비밀을 저장하지 않고 감사 로그에 검색을 기록합니다. 클립보드 액세스에 실패하면 임시 대화 상자에서 복사할 수 있습니다.
브라우저는 복사된 비밀을 로컬 저장소나 웹 URL에 저장하지 않습니다. 대화 상자를 닫거나 ID를 전환하면 임시 값이 삭제됩니다. 아래의 선택적 CC Switch 가져오기는 키를 로컬 애플리케이션 링크에 전달합니다.
일시중지되거나 만료된 키를 계속 복사할 수 있지만 복사해도 사용할 수는 없습니다. 취소하면 복구 가능한 값이 영구적으로 제거됩니다.
선택 사항: 구성된 허용량에 대한 키
키 양식에는 선택한 작업 영역에서 사용할 수 있는 풀이 나열됩니다. 사용하려면 사용량 할당, 싱글을 선택하세요 사용량 할당: 이름 · 풀 옵션. 양식은 할당량과 전용 풀을 함께 보냅니다. 별도로 선택할 필요는 없습니다. 동일한 회원의 키와 할당량은 해당 할당량을 공유합니다. 기존 키는 자동으로 리바운드되지 않으며 허용되지 않은 키는 예약된 풀을 사용할 수 없습니다. 할당량을 전환할 때 새 키를 만듭니다.
CC Switch로 가져오기
설치하다 CC Switch 브라우저를 실행하는 컴퓨터에서. ~ 안에 API 키, 활성 키에서 외부 링크 아이콘을 선택합니다.
- 선택하다 Codex, 오픈코드, Claude 코드, 오픈클로, 헤르메스, Gemini CLI, 또는 Grok Build. 구성 이름, 리소스 그룹 및 인스턴스 URL을 검토한 후 해당 풀에 사용 가능한 모델을 선택하십시오.
- 선택하다 가져오기 준비 복사에 사용된 것과 동일한 감사 대상 엔드포인트를 통해 키를 검색합니다.
- 선택하다 열기 CC Switch을 클릭한 다음 해당 애플리케이션의 구성을 검토하고 확인하세요. 준비가 되면 활성화하세요.
가져오기 매개변수는 CC Switch v3.20.4의 공급자 딥링크 계약을 따릅니다. 선택한 클라이언트를 지원하는 CC Switch 버전을 설치하세요.
| 고객 | API 기본 URL | 규약 |
|---|---|---|
| Codex, Grok Build | 인스턴스 오리진 + /v1 | Responses |
| 오픈코드, 오픈클로, 헤르메스 | 인스턴스 오리진 + /v1 | OpenAI-호환 Chat Completions |
| Claude 코드 | 인스턴스 출처 | Claude 메시지 |
| Gemini CLI | 인스턴스 출처 | Gemini 세대 |
Claude 코드의 기본 모델과 Haiku, Sonnet 및 Opus 별칭은 모두 선택한 풀 모델에 매핑됩니다. Gemini CLI는 API 키 인증을 사용합니다. SubLane은 Gemini 토큰 수 또는 기본 모델 검색 엔드포인트를 노출하지 않으므로 가져온 후 워크플로를 확인하세요. Grok Build의 가져온 컨텍스트 창 값은 CC Switch에서 나옵니다. 선택한 모델과 비교하여 확인하십시오. 클라이언트를 선택해도 활성화된 구독 공급자는 변경되지 않습니다.
그만큼 CC Switch 가져오기 링크 로컬 애플리케이션에 대한 전체 키를 전달합니다. 원격 릴레이를 통과하지 않습니다. CC Switch은 가져온 키를 자체 구성에 저장하고 자동으로 전환하지 않습니다. 수동 설정은 다음을 참조하세요. 클라이언트 구성 그리고 클라이언트 프로토콜.
준비된 링크는 대화 상자에 남아 있으며 닫거나 편집하면 삭제됩니다. 준비 후 클라이언트를 변경하려면 구성 수정 그리고 다시 준비하세요. 풀 액세스 권한이 있는 복사 가능한 활성 키만 가져올 수 있습니다. SubLane은 CC Switch이 설치되었는지 또는 거기에서 가져오기를 확인했는지 여부를 알 수 없습니다. Gemini를 포함한 수동 프로토콜 예시의 경우 다음을 사용하세요. 설정 가이드.
Magpie로 가져오기
브라우저를 사용하는 컴퓨터에 Magpie 0.1.8 이상을 설치합니다. API 키에서 활성화되어 있고 만료되지 않았으며 복사 가능하고 소속 그룹에 접근할 수 있는 키의 Magpie로 가져오기를 선택합니다. 게이트웨이 주소와 키 이름을 확인한 뒤 가져오기 준비, Magpie 열기를 차례로 선택하고 Magpie에서 가져오기를 확인합니다. 모델은 키의 소속 그룹에서 자동으로 가져오므로 직접 선택할 필요가 없습니다.
준비 단계에서는 복사와 동일하게 소유자만 사용할 수 있고 감사 로그가 남는 비밀 키 조회 API를 사용합니다. 로컬 앱 링크는 전체 키와 연결 정보를 이 기기의 Magpie로 전달합니다. 대화 상자를 닫거나 사용자를 전환하면 준비된 링크가 삭제됩니다. SubLane은 Magpie 설치 여부나 가져오기 완료 여부를 확인할 수 없으므로 클라이언트에서 요청을 한 번 보내 확인하세요.
커넥트 클라인
열려 있는 API 키 → 설정 가이드 → Cline / OpenAI 호환. 클라인 설정에서:
- 세트 API 공급자 에게 OpenAI 호환 가능.
- 가이드의 내용을 입력하세요. API 기본 URL, 포함
/v1. - 개인 SubLane 키를 다음 위치에 붙여넣으세요. API 열쇠 그리고 설정 모델 ID 키 풀에서 사용 가능한 모델로. 별도의 공급자 설정을 사용하는 경우 계획과 행동을 모두 구성합니다.
- 메시지 보내고 확인해보세요 요청사항 SubLane에서. 선택한 모델과 일치하도록 선택적 컨텍스트 창 및 기능 재정의를 설정합니다.
이 가이드는 또한 테스트를 위해 복사 가능한 Chat Completions 요청을 제공합니다. SUBLANE_API_KEY. 가이드를 열거나 해당 예시를 복사해도 비밀이 검색되지 않습니다. Cline은 여기서 수동 구성을 사용합니다. CC Switch 가져오기 메뉴의 항목이 아닙니다.
브라우저 API
이러한 경로에는 유효한 활성화된 사용자 세션 쿠키가 필요합니다. 돌연변이는 나머지 브라우저 API에서 사용되는 정확한 출처, JSON 전용 및 본문 크기 보호를 유지합니다. 소유자는 세션에서 가져오며 제출된 사용자 ID에서는 가져오지 않습니다.
| 엔드포인트 | 요구 | 응답 |
|---|---|---|
GET /api/keys?cursor=0 | 선택적 커서 | keys 메타데이터, next_cursor 그리고 server_time |
POST /api/keys | name (1~64자), 명시적 group_id 또는 자원 scheme_id및 널 입력 가능 expires_at | key 메타데이터 및 secret |
GET /api/keys/{id}/models | 시체 없음 | 활성 소유 키에 대한 승인된 풀 모델 카탈로그 |
POST /api/keys/{id}/secret | 빈 JSON 객체 | 가득한 secret, 소유 사용자에게만 해당 |
PATCH /api/keys/{id} | 세 가지 필드 모두: name, enabled, 널 입력 가능 expires_at | 업데이트된 메타데이터 절대 비밀이 아니야 |
POST /api/keys/{id}/revoke | 빈 JSON 객체 | 취소된 키 메타데이터 |
알 수 없거나 다른 사용자 키 ID가 반환됨 404 api_key_not_found. 취소된 키를 편집하면 반환됩니다. 409 api_key_revoked. 새롭거나 변경된 만료 값은 미래 값이어야 합니다. 만료된 키의 이름을 바꾸는 동안 변경되지 않은 과거 기한이 유지될 수 있습니다. 자동으로 기한을 제거하는 대신 PATCH에서 만료를 생략하는 것이 거부됩니다. 취소되지 않은 키 제한이 반환됩니다. 409 api_key_limit. 키 이름에는 제어 문자가 포함될 수 없습니다.
게이트웨이 인증
클라이언트 공급 Authorization: Bearer <api-key> 에게 /v1/*. 토종의 /v1/messages 추가로 수락 x-api-key; Gemini /v1beta 받아들인다 x-goog-api-key, Bearer 인증, 또는 key 쿼리 매개 변수. 주름을 제거하고 있습니다. 참조 네이티브 클라이언트 프로토콜. 브라우저 세션 쿠키는 단독으로 게이트웨이 요청을 인증하지 않습니다. API 열쇠는 접근할 수 없습니다 /api/system, /api/members, 또는 /api/keys.
키가 없거나 유효하지 않거나 일시 중지, 만료, 폐기 또는 차단된 경우 401 invalid_api_key가 반환됩니다. 사용자, 작업 공간 또는 멤버십이 비활성화되면 해당 키도 차단됩니다. 유효한 키로 모델을 조회하고 설정된 구독 계정을 통해 Responses HTTP/SSE/WebSocket, 컨텍스트 압축 및 Chat Completions 요청을 보낼 수 있습니다. 각 WebSocket 턴은 키, 만료, 작업 공간, 멤버십, 풀 접근 권한 및 모델 정책을 다시 검사합니다. 이미 허용된 요청은 설정이 변경된 후에도 완료될 수 있지만 새 요청과 턴은 현재 정책을 통과해야 합니다. 알 수 없는 게이트웨이 경로는 인증 후 JSON 404 응답을 반환합니다. 설정, 제한 및 남은 실제 클라이언트 검증 항목은 Codex 게이트웨이를 참조하세요.
개발, Vite's에서 백엔드 원산지 사용 /v1 프록시. 생산 바이너리는 UI와 게이트웨이를 동일한 기원에 제공합니다. 사용 HTTPS 네트워크 배포를 위해 실제 키를 소스 제어, 공유 로그, 또는 쉘 기록으로 입력하지 마십시오.
통합된 초기화 스키마는 키 테이블과 인덱스를 만듭니다. 수동 변경은 workspace에서 나타납니다. 감사 로그.
저장 참고
관리자 및 회원 오픈 API 키 일반 네비게이션 그룹에서 자신의 게이트웨이 자격 증명을 관리합니다. 각 키는 이름과 눈에 보이는 접두사가 있습니다. 새로운 키는 사전 설정 옆에 복사 아이콘을 사용하여 즉시 복사 할 수 있습니다. Metadata 목록은 비밀, ciphertext 또는 해시를 반환하지 않습니다.
키 사용 sl_ prefix는 32개의 암호화된 임의 바이트가 unpadded base64url로 인코딩됩니다. SQLite 소유자 ID, 이름, 디스플레이 접두사, 수명주기 시간, 활성화 및 옵션 expiry와 함께 인증을위한 SHA-256 다이제스트를 저장합니다. 새로운 키에는 AES-256-GCM 암호화 된 전체 값이 있습니다. api_keys.encrypted_secret, 기존 인스턴스-local 사용 credentials.key. Ciphertext는에 경계입니다 API-key 도메인, 소유자 및 기록 ID 및 해독 된 값은 인증 해시와 일치해야합니다. 게이트웨이 요청은 해시를 사용하여 계속; 그들은 비밀을 해독하지 않습니다.
SQLite와 credentials.key를 함께 백업하세요. 키는 AES-256-GCM으로 암호화하고 인증에는 SHA-256 해시를 사용합니다. 암호화된 키가 있을 때 키 파일이 없거나 일치하지 않으면 시작이 거부됩니다. 이전 해시 전용 키는 인증에 쓸 수 있지만 원문을 표시할 수 없으며 후속 요청에서 원문을 수집하지 않습니다. 시작 시 새 데이터베이스를 초기화하고 지원되는 기존 데이터베이스에는 누락된 마이그레이션을 순서대로 적용합니다. 001_settings.sql을 포함한 초기 비호환 구조는 거부되므로 기존 디렉터리를 보존하고 새 디렉터리를 사용하세요. 업그레이드 전에 백업을 내보내 검증하세요. 이미지만 바꿔서는 마이그레이션된 데이터를 되돌릴 수 없습니다.