

Clés API personnelles
Créez des clés personnelles de passerelle, connectez vos clients et gérez leur expiration et leur révocation.
Commencez ici si vous avez déjà une connexion et un compte autorisé. Vous n'avez pas besoin d'identifiants d'abonnement ou de connaissances en comptabilité de quotas.
Créer et utiliser une clé
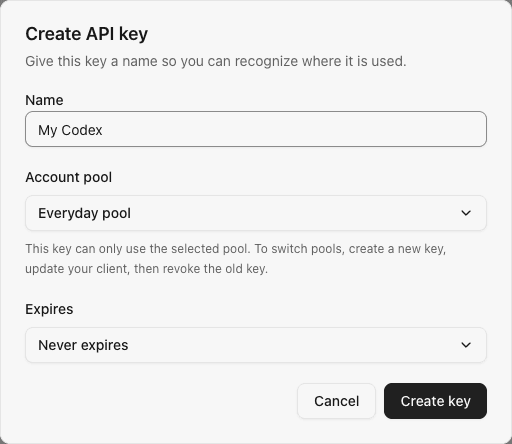
- Connexion et ouverture Clés API, puis créez une clé.
- Donnez-lui un nom reconnaissable et sélectionnez un pool autorisé. Configurez une expiration seulement si nécessaire.
- Copiez la clé et configurez votre client avec elle, l'adresse de l'instance et un modèle d'ID disponible dans ce pool. Codex les utilisateurs peuvent suivre configuration du client.
- Envoyer un message et confirmer le résultat dans Demandes.
Terminé: le client reçoit une réponse. Continuez à utiliser cette clé; la création d'un système d'allocation n'est pas nécessaire.
Pas de pool à sélectionner? Demandez à l'administrateur de vérifier votre direct autorisation à la mise en commun. Les administrateurs qui créent leur premier compte devraient créer un pool d'abord.
Vous pouvez créer une clé pour un pool vide à l'avance, mais il ne peut servir les demandes avant qu'un compte ne soit ajouté; le formulaire vous avertit avant la création.
Suivant, voir Utilisation quotidienne. Les sections ci-dessous sont pour copier, changer, désactiver ou intégrer des clés au besoin.
Exemple de forme de clé personnelle, sans véritable secret:
Propriété et cycle de vie
- Un utilisateur peut avoir au plus 20 clés non-revoquées par espace de travail. La limite est cochée de manière transactionnelle.
- Les listes sont paginées en lots de 50, les plus récents d'abord. Chaque utilisateur ne voit, modifie et révoque que ses propres clés, y compris les administrateurs utilisant le paramètre de clé personnel.
- Par défaut, les clés sont activées sans expiration. Définissez une expiration à la création, ou modifiez le nom, l'activation et l'expiration plus tard. L'interface utilisateur n'offre aucune expiration ou 7/30/90 jours, et conserve les délais existants à moins de modification. Expirez est un timestamp Unix absolu (secondes); la clé est invalide à cette timestamp. La liste affiche l'état en utilisant l'horloge du serveur.
- Pause est réversible et préserve la liaison secrète et immuable du pool. Les clés Paused et expirées comptent toujours vers la limite des 20 clés non-revoquées. Une clé expirée nécessite un délai prolongé/supprimé avant qu'elle ne puisse fonctionner à nouveau.
- La révocation est permanente. La même clé est rejetée par les requêtes subséquentes de passerelle.
- Désactivation d'un bloc d'adhésion que les clés du membre dans l'espace de travail sur leur prochaine demande de passerelle ou WebSocket tour. Leurs clés dans d'autres espaces de travail restent disponibles. Re-permettre l'adhésion restaure les clés activées, non expirées, non-révocées; les clés révoquées restent invalides.
- Le dernier temps utilisé enregistre l'authentification réussie de la clé, y compris les demandes qui retournent par la suite une réponse non disponible-fournisseur. Les écritures sont grottées à une fois par minute par clé. Ce n'est pas un compteur d'utilisation de modèle ou de facturation.
Copie des clés existantes
Sélectionner Copier Pour récupérer votre clé complète. Seul son propriétaire peut le faire, même si un autre utilisateur est un administrateur. SubLane Enregistre la récupération dans le journal d'audit sans y stocker le secret. Si l'accès au presse-papiers échoue, vous pouvez copier à partir d'un dialogue temporaire.
Le navigateur ne sauvegarde pas un secret copié dans le stockage local ou une URL web. La fermeture de la boîte de dialogue ou la commutation d'identités rejette sa valeur temporaire. CC Switch import ci-dessous passe la clé à un lien d'application local.
Vous pouvez toujours copier une clé en pause ou expirée, mais la copie ne la rend pas utilisable. La révocation supprime définitivement sa valeur récupérable.
Optionnel : clés pour une allocation configurée
Le formulaire clé énumère les pools disponibles dans l'espace de travail sélectionné. Montant de la prime de ressources, choisissez le seul Allocation d’usage : nom · pool option. Le formulaire envoie l'allocation et son pool dédié ensemble; vous n'avez pas besoin de les sélectionner séparément. Clés pour le même membre et partage de l'allocation cette allocation. Les clés existantes ne sont pas automatiquement rebondies, et les clés sans allocation ne peuvent pas utiliser son pool réservé.
Importation dans CC Switch
Installer CC Switch sur l'ordinateur qui exécute votre navigateur. Clés API, choisissez l'icône de lien externe sur une clé active:
- Choisir Codex, Ouvrir le code, Claude Code, OpenClaw, Hermès, Gemini CLIou Grok Build. Passez en revue le nom de la configuration, le groupe de ressources et l'URL de l'instance, puis choisissez un modèle disponible pour ce pool.
- Sélectionner Préparer l'importation pour récupérer votre clé par le même paramètre audité utilisé pour la copie.
- Sélectionner Ouvrir CC Switch, puis examiner et confirmer la configuration dans cette application. Activez-la là quand vous êtes prêt.
Les paramètres d'importation suivent CC Switch v3.20.4 contrat de lien profond fournisseur. Installer un CC Switch version qui prend en charge votre client sélectionné.
| Client | API URL de base | Protocole |
|---|---|---|
| Codex, Grok Build | Origine du cas + /v1 | Responses |
| OpenCode, OpenClaw, Hermes | Origine du cas + /v1 | OpenAI-compatibles Chat Completions |
| Claude Code | Origine de l'instance | Claude Messages |
| Gemini CLI | Origine de l'instance | Gemini génération |
Claude Le modèle par défaut de Code et Haiku, Sonnet et Opus alias toutes les cartes du modèle de pool sélectionné. Gemini Utilisations CLI API authentification des clés; SubLane n'expose pas Gemini token-count ou native model-découverte des paramètres, alors vérifiez votre workflow après l'importation. Grok BuildLa valeur de la fenêtre de contexte importée provient de CC Switch; vérifier le modèle sélectionné. Sélectionner un client ne change pas les fournisseurs d'abonnements qui sont activés.
Les CC Switch lien d'importation porte la clé complète de l'application locale; elle ne passe pas par un relais distant. CC Switch stocke la clé importée dans sa propre configuration et ne la bascule pas automatiquement. Pour la configuration manuelle, voir configuration du client et protocoles clients.
Le lien préparé reste dans la boîte de dialogue et est rejeté lorsque vous le fermez ou le modifiez. Pour changer le client après la préparation, sélectionnez Modifier la configuration Seules les clés actives et copiables avec accès à le pool peuvent être importées. SubLane ne peut pas dire si CC Switch a été installé ou si vous avez confirmé l'importation là. Pour des exemples de protocole manuel, y compris Gemini, utilisation Guide de configuration.
Importer dans Magpie
Installez Magpie 0.1.8 ou une version ultérieure sur l’ordinateur où vous utilisez le navigateur. Dans Clés API, sélectionnez Importer dans Magpie pour une clé activée, non expirée, copiable et ayant accès à son groupe. Vérifiez l’adresse de la passerelle et le nom de la clé, sélectionnez Préparer l’importation, puis Ouvrir Magpie et confirmez dans l’application. Magpie récupère automatiquement les modèles du groupe de la clé, sans sélection manuelle.
La préparation utilise le même accès au secret que la copie, réservé au propriétaire et journalisé dans l’audit. Le lien vers l’application locale transmet la clé complète et les informations de connexion à Magpie sur cet appareil. Fermer la boîte de dialogue ou changer d’identité supprime le lien préparé. SubLane ne peut confirmer ni l’installation de Magpie ni l’acceptation de l’importation ; vérifiez une requête dans le client.
Connecter Cline
Ouvrir API clés → Guide de configuration → Cline / OpenAI compatible. Dans les paramètres de Cline:
- Jeu API Fournisseur à OpenAI Compatible.
- Entrez le guide API URL de base, y compris
/v1. - Collez votre SubLane clé dans API Clé et set Numéro de modèle Configurez le plan et la loi s'ils utilisent des paramètres de fournisseur distincts.
- Envoyer un message et vérifier Demandes en SubLane. Définir la fenêtre de contexte optionnelle et les surcharges de capacité pour correspondre au modèle sélectionné.
Le guide fournit également une copie Chat Completions demande d'essai avec SUBLANE_API_KEY. Ouvrir le guide ou copier son exemple ne récupère jamais votre secret. Cline utilise la configuration manuelle ici; ce n'est pas une entrée dans le CC Switch menu d'importation.
Navigateur API
Ces itinéraires nécessitent un cookie de session valide. Les mutations conservent l'origine exacte, JSON-seulement, et les protections de la taille du corps utilisées par le reste du navigateur API. Le propriétaire est pris de la session, jamais d'un ID utilisateur soumis.
| Point d'arrivée | Demande | Réponse |
|---|---|---|
GET /api/keys?cursor=0 | curseur optionnel | keys métadonnées, next_cursor et server_time |
POST /api/keys | name (1 à 64 caractères), explicite group_id ou ressources scheme_id, et nul expires_at | key métadonnées et secret |
GET /api/keys/{id}/models | Pas de corps | Catalogue de modèles de pools autorisés pour une clé active, détenue |
POST /api/keys/{id}/secret | Vide JSON objet | Complet secret, pour l'utilisateur propriétaire seulement |
PATCH /api/keys/{id} | Les trois domaines: name, enabled, nulle expires_at | Mise à jour des métadonnées; jamais un secret |
POST /api/keys/{id}/revoke | Vide JSON objet | Métadonnées clés annulées |
Retour des identifiants de clé inconnu ou autre utilisateur 404 api_key_not_found. Édition d'un retour de clé révoqué 409 api_key_revoked. Les valeurs d'expiration nouvelles ou modifiées doivent être à l'avenir; un délai antérieur inchangé peut être conservé pendant le changement de nom d'une clé expirée. L'expiration de l'échéance sur PATCH est rejetée plutôt que de supprimer silencieusement un délai. 409 api_key_limit. Les noms de clés ne peuvent pas contenir de caractères de contrôle.
Authentification de la passerelle
Fournitures aux clients Authorization: Bearer <api-key> à /v1/*. Autochtones /v1/messages accepte en outre x-api-key; Gemini /v1beta accepte x-goog-api-key, Authentification du porteur, ou key paramètre de requête. Les lettres de créance contradictoires sont rejetées. Voir les protocoles natifs du client. Les cookies de session du navigateur à eux seuls n'authentifient pas les requêtes de passerelle. Inversement, API les clés ne peuvent pas accéder /api/system, /api/membersou /api/keys.
Renvoi de clés manquantes, invalides, interrompues, expirées, révoquées ou bloquées 401 invalid_api_key. Un utilisateur désactivé, un espace de travail désactivé ou un membre désactivé bloque la clé affectée. Les clés valides peuvent découvrir des modèles et avancer Responses HTTP/SSE/WebSocket, compactage, et Chat Completions requêtes via des comptes d'abonnement configurés. WebSocket tour revérifie la clé, l'expiration, l'espace de travail, l'adhésion, l'accès à le pool et la politique de modèle. Les appels admis en vol peuvent se terminer après un changement; les nouvelles demandes et les tours doivent passer la politique actuelle. JSON 404 réponses après authentification. Voir Codex passerelle pour la configuration, les limites et la validation en direct du client.
Utilisez l'origine du moteur dans le développement, ou /v1 proxy. Le binaire de production sert l'interface utilisateur et la passerelle sur la même origine. HTTPS pour les déploiements réseau et éviter de mettre de vraies clés dans le contrôle source, les journaux partagés, ou l'historique du shell.
Le schéma d'initialisation consolidé crée la table et les index clés. Des modifications manuelles apparaissent dans l'espace de travail registre des audits.
Référence de stockage
Administrateurs et membres ouverts Clés API Chaque clé a un nom et un préfixe visible. De nouvelles clés peuvent être copiées immédiatement après la création ou plus tard en utilisant l'icône de copie à côté de leur préfixe. Les listes de métadonnées ne renvoient jamais le secret, le chiffre ou le hash.
Les clés utilisent une sl_ Préfixe suivi de 32 octets cryptographiquement aléatoires encodés comme base64url non rembourrée. SQLite stocke un digest SHA-256 pour l'authentification aux côtés de l'ID du propriétaire, du nom, du préfixe d'affichage, des temps de cycle de vie, de l'activation et de l'expiration optionnelle. api_keys.encrypted_secret, en utilisant l'instance locale existante credentials.key. Le chiffre est lié au API-key domaine, propriétaire et ID d'enregistrement, et les valeurs déchiffrées doivent correspondre à leur hachage d'authentification. Les requêtes Gateway continuent à utiliser des hachages; ils ne déchiffrent pas les secrets.
Sauvegardez SQLite et credentials.key ensemble. Les clés utilisent AES-256-GCM et des empreintes SHA-256 pour l’authentification ; le démarrage refuse un fichier de chiffrement absent ou incorrect si des clés chiffrées existent. Les anciennes clés avec empreinte seule restent utilisables mais ne peuvent être révélées ; SubLane ne capture pas leur valeur dans les requêtes suivantes. Le démarrage initialise les nouvelles bases et applique, dans l’ordre, les migrations manquantes aux bases existantes compatibles. L’ancienne structure préliminaire avec 001_settings.sql est refusée ; conservez son répertoire avant d’en utiliser un nouveau. Exportez et vérifiez une sauvegarde avant la mise à niveau. Changer uniquement l’image ne restaure pas les données migrées.