

Audit de gestion
SubLane guide: audit de gestion.
Utilisez ceci lors de l'enquête sur qui a changé un paramètre de gestion. Pour inspecter les appels de modèle à la place, voir Utilisation quotidienne.
Administrateurs ouverts Administration → Journal des audits pour inspecter les modifications apportées aux clés de passerelle, aux pools, aux membres, aux comptes d'abonnement et aux paramètres d'accès. API. L'historique des demandes demeure distinct : il décrit les appels modèles plutôt que les changements de gestion.
Décisions enregistrées
- Création de clés personnelles, changements de métadonnées, récupération de clés complètes et révocation permanente. La récupération de clés complètes ne enregistre que les métadonnées des acteurs/cibles, jamais la valeur.
- Création de pools, changements de modèle-politique et autorisations de pool pour les membres.
- Création de membres, activer/désactiver, changement de taux/de devises et réinitialisation du mot de passe.
- Changements de mot de passe personnel et récupération de mot de passe de l'administrateur local.
- Importation/autorisation de compte d'abonnement, réautorisation, activer/désactiver, suppression, modifications de concordance, reliure de proxy et réinitialisation manuelle.
- Création de proxy espace de travail, importation par lots, mise à jour, suppression individuelle et suppression par lots de proxies non liés récemment échoués.
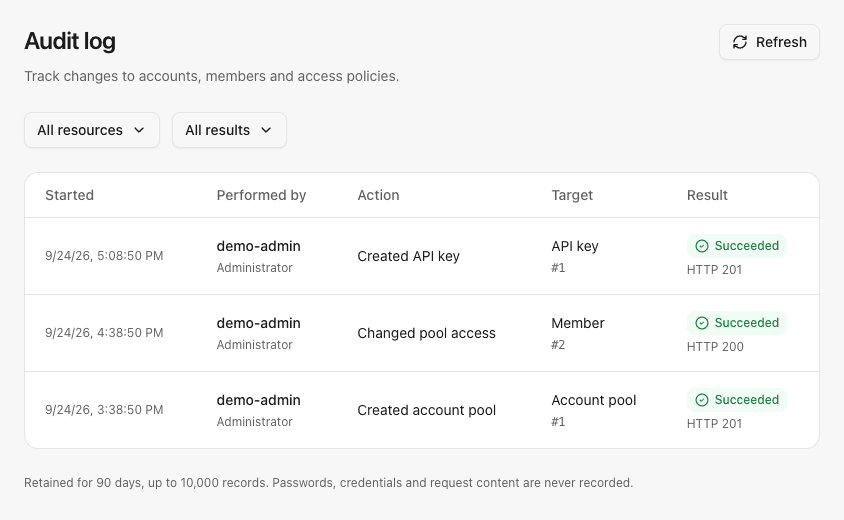
Chaque événement contient l'identifiant de l'acteur authentifié, le nom d'utilisateur/snapshot du rôle, la source (user ou local) , une action fixe , type de ressource/ID , résultat et timestamp . Les tentatives authentifiées échouées pour des paramètres de mutation reconnus incluent HTTP chemins de cible non reconnus, rejet d'origine, configuration publique/login/logout, OAuth l'initiation/annulation, les vérifications en lecture seule, la mise à jour automatique des justificatifs et la tenue de livres d'exécution sont à l'extérieur de ce journal.
Il n'y a pas d'organismes de demande/réponse, d'identification, de mot de passe, de clés complètes, OAuth paramètres, URLs/erreurs brutes, adresses email de compte, ou avant/après des instantanés secrets. SubLane enregistrer les ID; les cibles supprimées restent identifiables par ID. Importation de compte échoué/OAuth les tentatives d'achèvement omettre l'identifiant cible parce qu'il ne peut pas être obtenu en toute sécurité d'un organisme méfiant.
Les événements réussis s'engagent dans la même transaction que la mutation. Une écriture d'audit ratée retourne le changement. Les opérations de fond de domaine sans acteur utilisateur n'en inventent pas une. Authentifiée HTTP les défaillances sont les meilleurs efforts, avec un délai de persistance limité; la défaillance de la persistance émet un diagnostic de serveur fixe sans données de requête. local-cli comme l'acteur plutôt que de l'attribuer faussement à l'administrateur.
Exemple de journal de vérification avec des événements de gestion synthétique :
Stockage et API
Le schéma consolidé crée une table d'audit avec des identifiants d'événements monotoniques. Conservez les 90 derniers jours, plafonnés à 10 000 événements; la taille s'exécute sur les inserts et la liste lit. Il n'y a pas de suppression APILa conservation est un document opérationnel limité, et non une archive externe immuable.
GET /api/audit?cursor=0&resource=&outcome= nécessite une session de navigateur administrateur activée et retourne events Plus next_cursor. Les pages contiennent au plus 50 entrées, les plus récentes d'abord. key, group, member, user, accountet proxy; les résultats sont success ou failure; un filtre vide sélectionne tout. HTTP 400. Les charges frontales ne sont enregistrées que sur la navigation, le rafraîchissement explicite, les modifications de filtre ou la pagination.