

Административный аудит
SubLane Руководство: управленческий аудит.
Используйте это при расследовании того, кто изменил настройки управления. Чтобы вместо этого проверить вызовы модели, см. Ежедневное использование.
Администраторы открываются Административный журнал аудита для проверки изменений ключей шлюза, пулов, участников, учетных записей подписки и настроек доступа. APIИстория запросов остается отдельной: она описывает вызовы моделей, а не изменения в управлении.
Записанные действия
- Создание личного ключа, изменения метаданных, поиск полного ключа и постоянное аннулирование. Журналы поиска полного ключа только актер / целевая метаданные, никогда не значение.
- Создание пула, изменения в модели и права доступа пула членов.
- Создание участника, включение / отключение, изменение тарифа / валюты и сброс пароля.
- Изменение личного пароля и восстановление пароля локального администратора.
- Импорт/авторизация учетной записи подписки, повторная авторизация, включение/отключение, удаление, изменение параллелизма, связывание по доверенности и сброс охлаждения вручную.
- Создание прокси-серверов в рабочем пространстве, импорт пакетов, обновление, индивидуальное удаление и удаление пакетов недавно неисправных, несвязанных прокси-серверов.
Каждое событие содержит удостоверение личности аутентифицированного актера, имя пользователя / снимок роли, источник (user или local), фиксированное действие, тип ресурса/ID, результат и временная метка. Неудавшиеся аутентифицированные попытки распознать конечные точки мутации включают: HTTP Недействительные/непризнанные целевые пути, отклонение происхождения, публичная настройка/логин/логин, OAuth Инициация/отмена, проверки только для чтения, автоматическое обновление учетных данных и учет времени выполнения находятся за пределами этого журнала. Первоначальные данные и прошлые действия не заполняются.
Нет органов запроса/ответа, учетных данных, хеш-кодов паролей, полных ключей, OAuth параметры, необработанные URL-адреса / ошибки, адреса электронной почты учетной записи или секретные снимки до / после. идентификаторы учетных записей непрозрачны SubLane Идентификаторы записей; удаленные цели остаются идентифицируемыми по идентификатору.OAuth Попытки завершения опускают идентификатор цели, потому что он не может быть безопасно получен из ненадежного органа.
Успешные события совершаются в той же транзакции, что и мутация. Неудачная аудиторская запись откатывает изменения. Операции фона домена без пользователя не изобретают. Аутентификация HTTP сбои являются лучшими усилиями, с ограниченным временем ожидания; сбой с сохранением излучает фиксированную диагностику сервера без данных запроса. local-cli Вместо того, чтобы ложно приписывать его администратору.
Пример журнала аудита с синтетическими событиями управления:
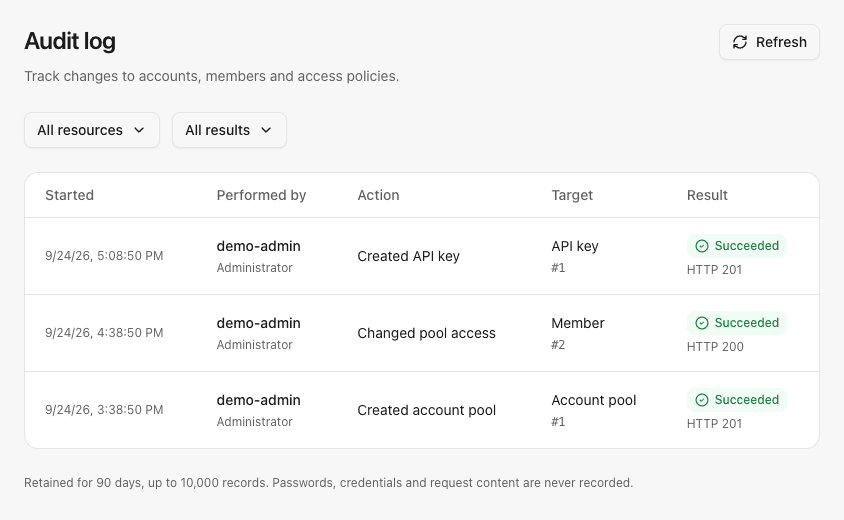
Хранение и API
Консолидированная схема создает таблицу аудита с монотонными идентификаторами событий. Сохраните последние 90 дней, ограниченные 10 000 событиями; обрезка выполняется на вставках и списке. API, внешняя служба регистрации или зависимость от фонового опроса. Сохранение - это ограниченная оперативная запись, а не неизменяемый внешний архив.
GET /api/audit?cursor=0&resource=&outcome= Требуется включенный сеанс браузера администратора и возврат events плюс next_cursorСтраницы содержат не более 50 записей, новейшие первые. key, group, member, user, accountи proxy; результаты являются success или failure; пустой фильтр выбирает все. Недействительные фильтры возвращаются HTTP 400. Фронтенд загружает записи только на навигацию, явное обновление, изменение фильтра или наложение страниц.