

Auditoría de gestión
SubLane guía: auditoría de gestión.
Úselo cuando investigue quién cambió una configuración de administración. Para inspeccionar las llamadas de modelo, consulte uso diario.
Administradores abiertos Administración → Registro de auditoría para inspeccionar cambios en las claves de puerta de enlace, grupos, miembros, cuentas de suscripción y configuraciones de acceso. Los miembros no pueden acceder a la página o API. El historial de solicitudes permanece separado: describe llamadas de modelos en lugar de cambios de gestión.
Acciones grabadas
- Creación de claves personales, cambios de metadatos, recuperación de claves completas y revocación permanente. La recuperación de clave completa registra solo los metadatos del actor/objetivo, nunca el valor.
- Creación de grupos, cambios de políticas modelo y subvenciones de grupos de miembros.
- Creación de miembros, activación/desactivación, cambios de tasa/concurrencia y restablecimiento de contraseña.
- Cambios de contraseña personal y recuperación de contraseña de administrador local.
- Importación/autorización de cuentas de suscripción, reautorización, activación/desactivación, eliminación, cambios de simultaneidad, enlace de proxy y reinicio manual del tiempo de reutilización.
- Creación de proxy del espacio de trabajo, importación por lotes, actualización, eliminación individual y eliminación por lotes de servidores proxy independientes que fallaron recientemente.
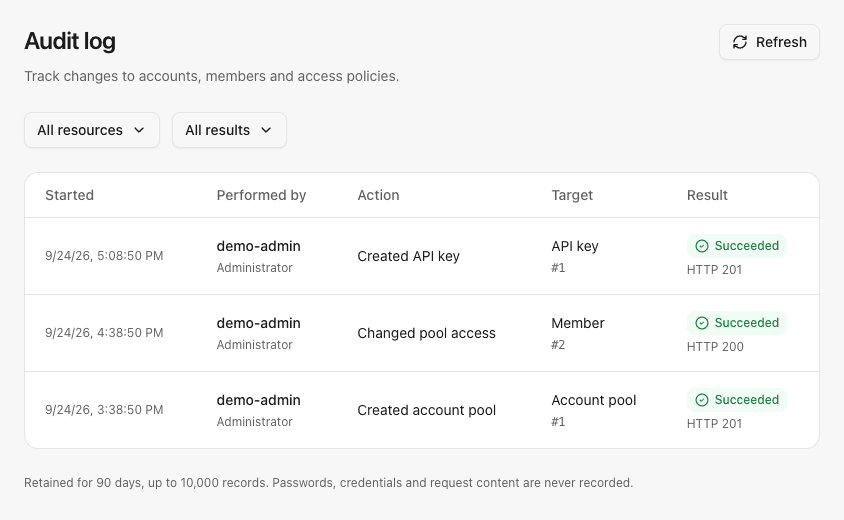
Cada evento contiene la identificación del actor autenticado, la instantánea del nombre de usuario/rol, la fuente (user o local), una acción fija, tipo/ID de recurso, resultado y marca de tiempo. Los intentos fallidos de autenticación para reconocer puntos finales de mutación incluyen el estado HTTP. Las rutas de destino no válidas/no reconocidas, el rechazo de origen, la configuración/inicio/cierre de sesión público, OAuth inicio/cancelación, comprobaciones de solo lectura, actualización automática de credenciales y contabilidad en tiempo de ejecución están fuera de este registro. Los datos iniciales y las acciones pasadas no se reponen.
No hay cuerpos de solicitud/respuesta, credenciales, hashes de contraseñas, claves completas, parámetros OAuth, URL/errores sin formato, direcciones de correo electrónico de cuentas ni instantáneas secretas de antes/después. Los ID de cuenta son ID de registro SubLane opacos; Los objetivos eliminados siguen siendo identificables por ID. Los intentos fallidos de importación/OAuth finalización de cuenta omiten el ID de destino porque no se puede obtener de forma segura de un organismo que no es de confianza.
Los eventos exitosos se cometen en la misma transacción que la mutación. Una escritura de auditoría fallida revierte el cambio. Las operaciones en segundo plano del dominio sin un actor usuario no inventan uno. Las fallas autenticadas HTTP son de mejor esfuerzo, con un tiempo de espera de persistencia limitado; La falla de persistencia emite un diagnóstico de servidor fijo sin datos de solicitud. Registros de recuperación locales local-cli como actor en lugar de atribuirlo falsamente al administrador.
Ejemplo de registro de auditoría con eventos de gestión sintéticos:
Almacenamiento y API
El esquema consolidado crea una tabla de auditoría con ID de eventos monótonos. Mantenga los últimos 90 días, con un límite de 10 000 eventos; la poda se ejecuta en inserciones y lecturas de listas. No hay eliminación API, servicio de registro externo ni dependencia de sondeo en segundo plano. La retención es un registro operativo limitado, no un archivo externo inmutable.
GET /api/audit?cursor=0&resource=&outcome= requiere una sesión de navegador de administrador habilitada y regresa events más next_cursor. Las páginas contienen como máximo 50 entradas, las más recientes primero. Los recursos incluyen key, group, member, user, account, y proxy; los resultados son success o failure; un filtro vacío selecciona todo. Los filtros no válidos devuelven HTTP 400. La interfaz carga registros solo en navegación, actualización explícita, cambios de filtro o paginación.