

Reglas de contenido
Consulte el texto saliente JSON con términos del espacio de trabajo y expresiones regulares.
Los administradores del espacio de trabajo configuran Administración → Reglas de contenido. Las reglas son opcionales y están deshabilitadas de forma predeterminada. Se aplican a todos los grupos de recursos y miembros de ese espacio de trabajo; la clave de la puerta de enlace determina el espacio de trabajo.
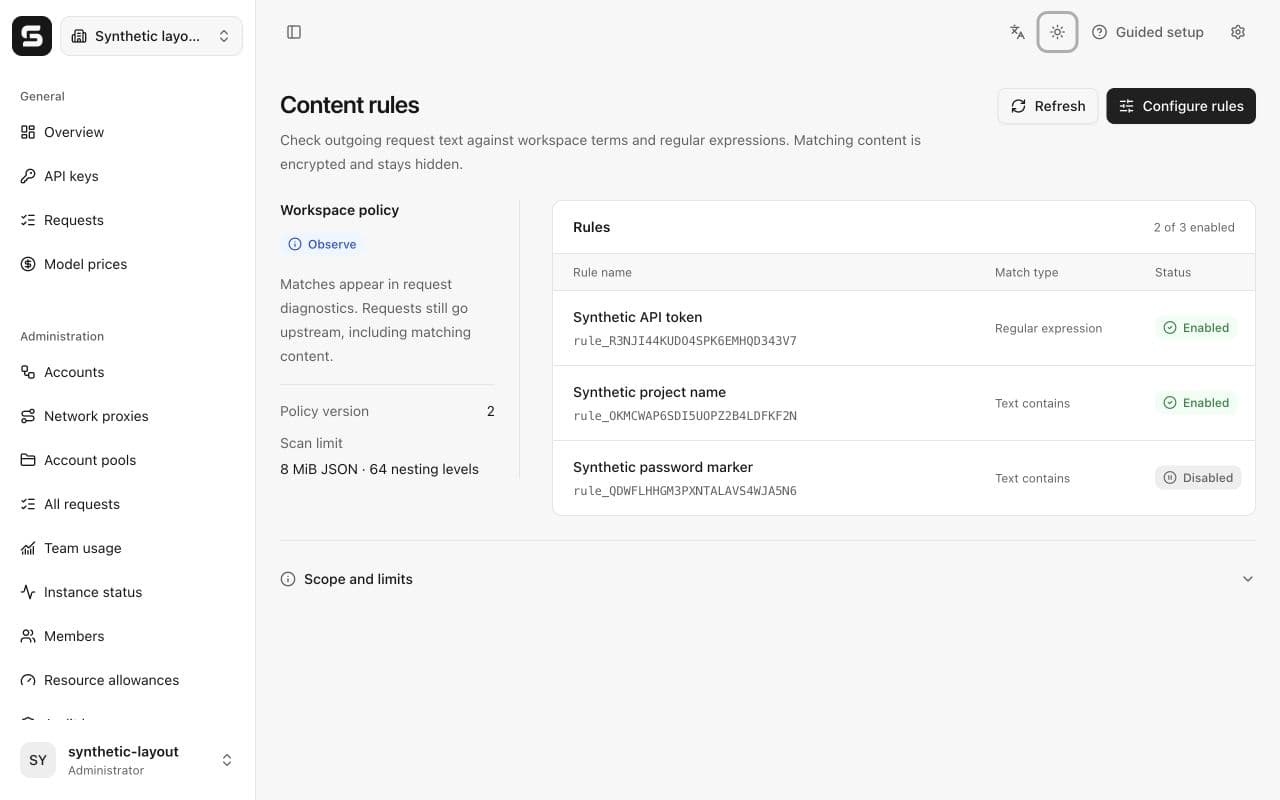
Elige un modo
| Modo | Comportamiento |
|---|---|
| Apagado | Reenviar sin controles de contenido. |
| Observar | Reenvíe solicitudes sin cambios y registre los ID de reglas coincidentes en el diagnóstico de solicitudes. El contenido coincidente todavía va en sentido ascendente. |
| Bloquear | Rechace las solicitudes coincidentes antes de la selección de cuenta o el envío ascendente. Los cheques incompletos también dejan de reenviarse. |
Comience con Observar si necesita evaluar falsos positivos. Cambie a Bloquear cuando las reglas configuradas estén listas. Observar no impide la divulgación.
Configurar y probar una regla
Elegir Configurar reglas, luego agregue un nombre, tipo de coincidencia, contenido coincidente y habilitación. Las reglas de texto utilizan coincidencias de subcadenas que distinguen entre mayúsculas y minúsculas. Las expresiones regulares utilizan la sintaxis Go RE2; Las búsquedas y referencias retrospectivas no son compatibles. Usar (?i) para expresiones que no distinguen entre mayúsculas y minúsculas. Las expresiones no válidas y las expresiones que coinciden con una cadena vacía no se pueden guardar.
Utilice valores específicos en lugar de nombres de variables amplios, como api_key, que puede ocurrir en código ordinario. Mantenga secretos fuera del nombre de la regla. El contenido coincidente se cifra con una clave de instancia vinculada al espacio de trabajo y nunca se devuelve en metadatos. Al editar una regla guardada, dejar el contenido coincidente en blanco conserva el valor cifrado. Al eliminar la regla, se elimina de comprobaciones posteriores.
Expandir Prueba esta regla e ingrese una muestra temporal. Las pruebas verifican solo esa regla, no llaman a ningún modelo y no guardan la muestra. La entrada se borra después de la prueba. Ejemplos sintéticos como DEMO_TOKEN_[A-Z0-9]{8} son adecuados para comprobar la sintaxis de expresiones; No pongas secretos reales en publicaciones públicas ni en capturas de pantalla.
La entrada de expresiones regulares resalta clases de caracteres, grupos, anclajes, cuantificadores y escapes a medida que escribe. Sólo su borrador actual es visible; las expresiones guardadas permanecen ocultas. Los términos literales mantienen entradas enmascaradas. Resaltar no valida ni ejecuta la expresión; el servidor aún verifica la sintaxis de Go RE2.
Save aplica la política completa y el cambio se audita transaccionalmente. Una edición obsoleta no puede sobrescribir una versión más nueva; recargar antes de editar nuevamente. Los cambios se aplican a comprobaciones posteriores, incluidas las conversaciones WebSocket existentes. Una solicitud que ya pasó su verificación no se cancela retroactivamente.
Cobertura y límites
Comprueba el escaneo de cadenas decodificadas JSON, incluidas instrucciones, historial de mensajes, definiciones de herramientas, argumentos y resultados, JSON nombres de propiedades y campos duplicados. Responses, Chat Completions, compactación, Claude Mensajes y Gemini generación utilizan la misma comprobación. WebSocket verifica el contexto reconstruido; Se verifica el precalentamiento local antes de retener el texto.
Hay como máximo 50 reglas, 64 bytes UTF-8 por nombre de regla y 1024 bytes por patrón. El escaneo cubre como máximo 8 MiB de JSON y 64 niveles de anidamiento, respetando también el límite de tamaño de solicitud de la puerta de enlace. En el modo Observar, se marca un escaneo incompleto y el reenvío continúa. En modo Bloque vuelve content_check_unavailable y no avanza. Una coincidencia devuelve HTTP 403 con content_policy_blocked, o el correspondiente error de protocolo nativo o WebSocket.
Se trata de una coincidencia de patrones de texto, no de un sistema completo de prevención de pérdida de datos. Las imágenes, archivos adjuntos binarios, base64 y otras codificaciones deliberadas no se decodifican. Es posible que los valores divididos entre campos no coincidan. Las solicitudes enviadas directamente a proveedores u otros puntos finales pasan por alto esta puerta de enlace. No existe una opción de reemplazo automático ni de omisión del cliente.
Diagnósticos y copias de seguridad
Los detalles de la solicitud conservan el modo de manejo, la versión de la política, los ID de las reglas coincidentes y el estado de verificación incompleta, utilizando las reglas de propiedad y retención del historial de solicitudes existentes. No contienen fragmentos, patrones ni cuerpos de solicitud coincidentes. Los administradores ven los registros de su espacio de trabajo; los miembros sólo ven lo suyo. Las solicitudes bloqueadas no realizan llamadas de generación, no consumen asignación de generación y no ponen una cuenta en tiempo de reutilización.
Si la etiqueta del modelo proporcionada por el cliente coincide con una regla, también se omite en los registros, el historial de solicitudes y los resúmenes de uso. Un cheque incompleto también omite esa etiqueta. La ejecución y liquidación de provisiones mantienen internamente su modelo original.
Las copias de seguridad incluyen reglas cifradas y la clave de instancia. Verificación de inicio y archivo, verificación de descifrado y validez de reglas; una clave faltante o que no coincide no puede restablecer la política de forma silenciosa. Conserve la clave original con la base de datos. Las notificaciones externas por visita no están implementadas.