

Inhaltsregeln
Ausgehende Kontrolle JSON Text mit Workspace-Begriffen und regulären Ausdrücken.
Workspace-Administratoren konfigurieren Administration → InhaltsregelnRegeln sind optional und standardmäßig deaktiviert. Sie gelten für jeden Accountpool und jedes Mitglied in diesem Arbeitsbereich; der Gateway-Schlüssel bestimmt den Arbeitsbereich.
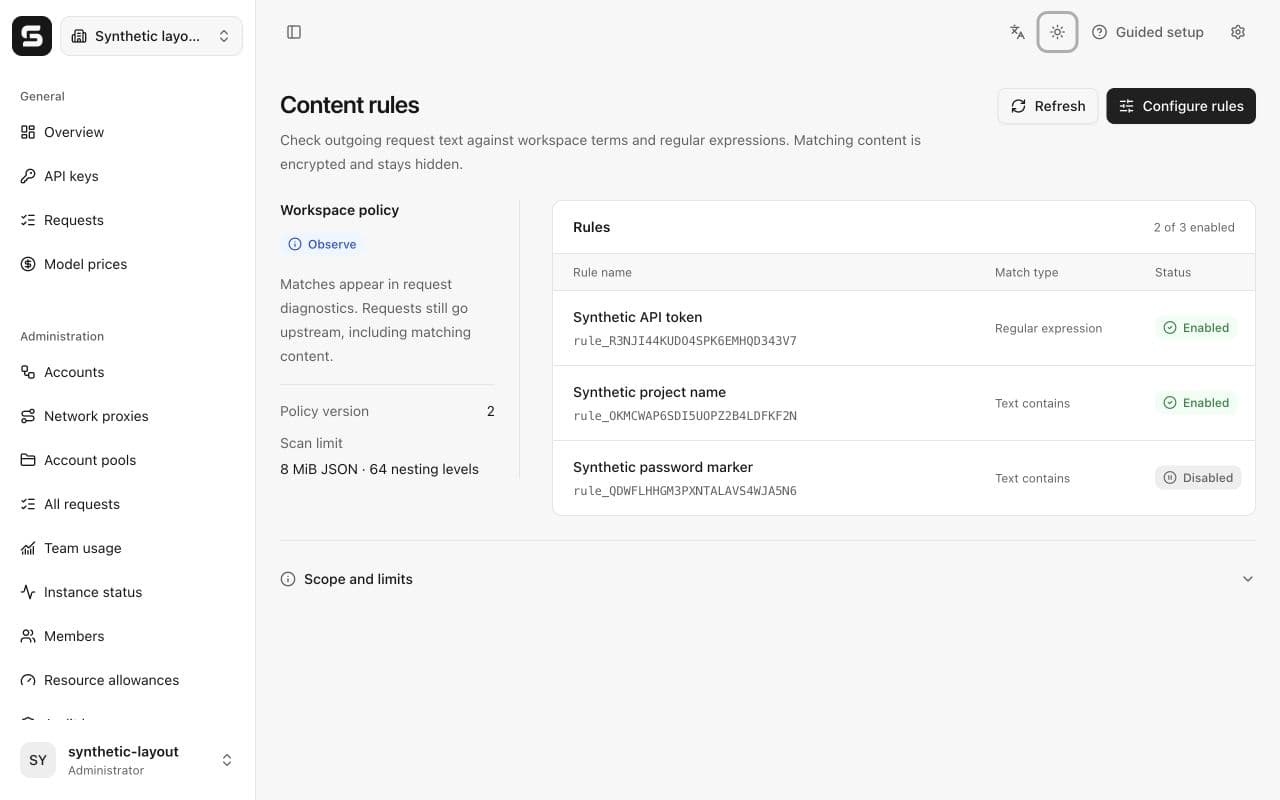
Wählen Sie einen Modus
| Modus | Verhalten |
|---|---|
| Ausgeschaltet | Vorwärts ohne Inhaltsprüfungen. |
| Beobachten | unveränderte Anfragen weiterleiten und übereinstimmende Regel-IDs in der Anforderungsdiagnose aufzeichnen. |
| Block | Abgleichanfragen vor der Kontoauswahl oder vorgeschaltetem Versand ablehnen; auch die Weiterleitung wird durch unvollständige Prüfungen beendet. |
Beginnen Sie mit Beobachten, wenn Sie falsch positive Werte bewerten müssen. Wechseln Sie zu Blockieren, wenn die konfigurierten Regeln fertig sind. Beobachten verhindert nicht die Offenlegung.
Konfigurieren und Testen einer Regel
Wählen Sie Regeln konfigurieren, dann fügen Sie einen Namen, einen Übereinstimmungstyp, einen übereinstimmenden Inhalt und eine Aktivierung hinzu. Textregeln verwenden Fall-sensible Substring-Matching. Reguläre Ausdrücke verwenden Go RE2-Syntax; Lookaround und Backreferences werden nicht unterstützt. (?i) bei nicht-insensitiven Ausdrücken: Ungültige Ausdrücke und Ausdrücke, die zu einer leeren Zeichenfolge passen, können nicht gespeichert werden.
Verwenden Sie spezifische Werte anstelle von breiten Variablennamen wie api_key, was in gewöhnlichem Code vorkommen kann. Geheimnisse aus dem Regelnamen heraushalten. Passende Inhalte werden mit einem Workspace-gebundenen Instanzschlüssel verschlüsselt und niemals in Metadaten zurückgegeben. Beim Bearbeiten einer gespeicherten Regel bleibt der verschlüsselte Wert leer, wenn der passende Inhalt leer bleibt. Durch Entfernen der Regel wird er aus nachfolgenden Prüfungen entfernt.
Erweitern Testen Sie diese Regel Testen nur diese Regel, ruft kein Modell auf und speichert die Probe nicht. Die Eingabe wird nach dem Test gelöscht. Synthetische Beispiele wie DEMO_TOKEN_[A-Z0-9]{8} eignen sich zum Überprüfen der Ausdruckssyntax; fügen Sie keine echten Geheimnisse in öffentliche Ausgaben oder Screenshots.
Reguläre Ausdrucks-Eingaben heben Zeichenklassen, Gruppen, Anker, Quantifikatoren und Fluchten hervor, während Sie tippen. Nur Ihr aktueller Entwurf ist sichtbar; gespeicherte Ausdrücke bleiben verborgen. Wörtlich ausgedrückte Ausdrücke behalten maskierte Eingaben. Hervorhebung validiert oder führt den Ausdruck nicht aus; der Server überprüft weiterhin die Go RE2-Syntax.
Save wendet die komplette Richtlinie an, und die Änderung wird transaktional auditiert. Eine veraltete Bearbeitung kann eine neuere Version nicht überschreiben; vor der erneuten Bearbeitung neu laden. Änderungen gelten für nachfolgende Prüfungen, einschließlich bestehender WebSocket Gespräche: Eine Anfrage, die ihren Scheck bereits bestanden hat, wird nicht rückwirkend abgebrochen.
Abdeckung und Grenzen
Prüfung Scan decodiert JSON Strings, einschließlich Anweisungen, Nachrichtenverlauf, Tooldefinitionen, Argumente und Outputs, JSON Eigenschaftsnamen und doppelte Felder. Responses, Chat Completions, Verdichtung, Claude Nachrichten und Gemini Generation verwendet die gleiche Überprüfung. WebSocket wendet den rekonstruierten Kontext ab; das lokale Vorwarm wird überprüft, bevor der Text beibehalten wird.
Es gibt höchstens 50 Regeln, 64 UTF-8 Bytes pro Regelname und 1.024 Bytes pro Muster. JSON und 64 Verschachtelungsstufen, wobei auch die Anforderungsgrößenbegrenzung des Gateways eingehalten wird. Im Beobachten-Modus wird ein unvollständiger Scan markiert und die Weiterleitung fortgesetzt. Im Block-Modus kehrt es zurück content_check_unavailable und nicht vorwärts. Ein Match kehrt zurück HTTP 403 mit content_policy_blockedoder das entsprechende native Protokoll oder WebSocket Fehler.
Dies ist Textmuster-Matching, kein vollständiges Datenverlust-Verhinderungssystem. Bilder, binäre Anhänge, Base64 und andere absichtliche Codierungen werden nicht decodiert. Werte, die über Felder verteilt sind, stimmen möglicherweise nicht überein. Anfragen, die direkt an Anbieter oder andere Endpunkte gesendet werden, umgehen dieses Gateway. Es gibt keine automatische Ersatz- oder Client-Überbrückungsoption.
Diagnose und Backups
Anfragedetails behalten den Handhabungsmodus, die Richtlinienversion, die übereinstimmenden Regel-IDs und den Status der unvollständigen Überprüfung bei, wobei bestehende Aufbewahrungs- und Eigentumsregeln für die Anfragehistorie verwendet werden. Sie enthalten keine übereinstimmenden Snippets, Muster oder Anforderungskörper. Administratoren sehen ihre Arbeitsbereichsdatensätze; Mitglieder sehen nur ihre eigenen. Blockierte Anfragen führen keinen Generationsaufruf aus, verbrauchen keine Generierungskontingent und stellen kein Konto in Abklingzeit.
Wenn das vom Kunden gelieferte Modelllabel mit einer Regel übereinstimmt, wird es auch in den Protokollen weggelassen, Anforderungshistorie und Nutzungszusammenfassungen. Eine unvollständige Überprüfung lässt dieses Label ebenfalls aus. Ausführung und Kontingentabrechnung behalten ihr ursprüngliches Modell intern bei.
Backups beinhalten verschlüsselte Regeln und den Instanzschlüssel. Start- und Archivverifizierungsprüfung Entschlüsselung und Regelgültigkeit; ein fehlender oder nicht übereinstimmender Schlüssel kann die Richtlinie nicht stillschweigend zurücksetzen. Bewahren Sie den ursprünglichen Schlüssel in der Datenbank auf. Per Treffer werden externe Benachrichtigungen nicht implementiert.