

Verwaltungsaudit
SubLane Leitfaden: Management Audit.
Verwenden Sie dies, wenn Sie untersuchen, wer eine Managementeinstellung geändert hat. Alltagsgebrauch.
Administratoren geöffnet Administration → Audit Log Änderungen an Gateway-Schlüsseln, Pools, Mitgliedern, Abonnementkonten und Zugangseinstellungen zu prüfen; Mitglieder können nicht auf die Seite zugreifen oder APIDie Anfragehistorie bleibt getrennt: Sie beschreibt Modellaufrufe und nicht Managementänderungen.
Aufgezeichnete Aktionen
- Erstellung von persönlichen Schlüsseln, Metadatenänderungen, vollständiges Abrufen von Schlüsseln und dauerhaftes Abrufen von Vollschlüsseln protokolliert nur Akteur/Ziel-Metadaten, niemals den Wert.
- Poolerstellung, modellpolitische Änderungen und Poolzugriffsrechte für Mitglieder.
- Mitgliedererstellung, aktivieren/deaktivieren, rate/concurrency Änderungen und Passwort-Reset.
- Persönliche Passwortänderungen und die Wiederherstellung des lokalen Administrator-Passworts.
- Subscription Account Import/Autorisierung, Reautorisierung, Aktivieren/Deaktivieren, Löschen, Parallelitätsänderungen, Proxy-Bindung und manuelles Cooldown-Reset.
- Erstellung von Workspace-Proxys, Batch-Import, Update, individuelles Löschen und Batch-Löschen von kürzlich fehlgeschlagenen, ungebundenen Proxies.
Jedes Ereignis enthält die ID des authentifizierten Schauspielers, Benutzername/Rollen-Snapshot, Quelle ()user oder local), eine festgelegte Aktion, Ressourcentyp/ID, Ergebnis und Zeitstempel; fehlgeschlagene authentifizierte Versuche, Mutationsendpunkte zu erkennen, umfassen HTTP Status: ungültige/nicht anerkannte Zielpfade, Ablehnung des Ursprungs, öffentliche Einrichtung/Login/Logout; OAuth Initiierung/Stornierung, Festwertüberprüfungen, automatische Aktualisierung der Anmeldeinformationen und Laufzeitbuchhaltung liegen außerhalb dieses Protokolls; anfängliche Daten und frühere Aktionen werden nicht hinterlegt.
Es gibt keine Anfrage-/Antwortstellen, Anmeldeinformationen, Passwort-Hashes, Vollschlüssel, OAuth Parameter, rohe URLs/Fehler, Account-E-Mail-Adressen oder vor/nach geheimen Snapshots. Account-IDs sind undurchsichtig SubLane IDs aufzeichnen; gelöschte Ziele bleiben durch ID identifizierbar. Failed account import/OAuth Abschlussversuche lassen die Ziel-ID aus, da sie von einem nicht vertrauenswürdigen Organ nicht sicher erhalten werden kann.
Erfolgreiche Ereignisse werden in der gleichen Transaktion wie die Mutation kommittiert. Ein fehlgeschlagener Audit-Schreiben setzt die Änderung zurück. Domänenhintergrundoperationen ohne Benutzerakteur erfinden keinen. HTTP Fehler sind bester Aufwand, mit einem begrenzten Persistenzzeitüberschreitung; Persistenzfehler sendet eine feste Server-Diagnose ohne Anforderungsdaten. Lokale Wiederherstellungsaufzeichnungen local-cli als Schauspieler, anstatt es dem Administrator falsch zuzuordnen.
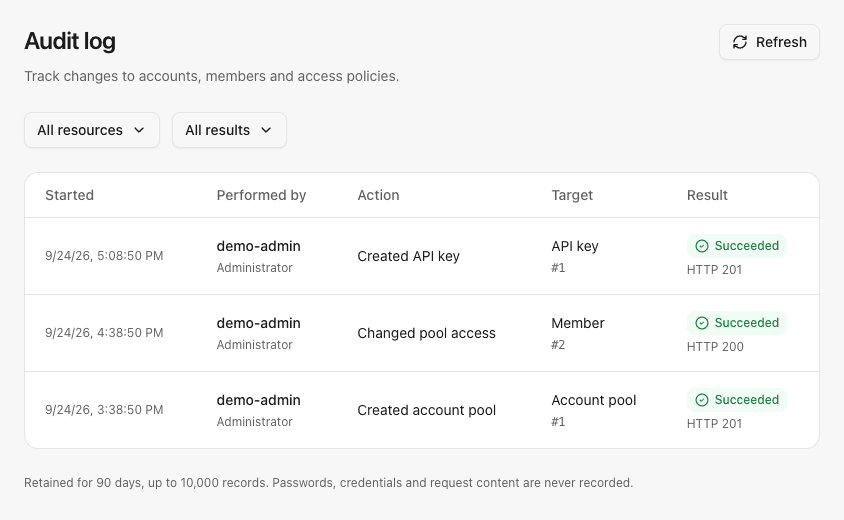
Beispiel Audit Log mit synthetischen Management-Events:
Lagerung und API
Das konsolidierte Schema erstellt eine Audit-Tabelle mit monotonen Ereignis-IDs. Halten Sie die letzten 90 Tage, begrenzt auf 10.000 Ereignisse; Beschneiden läuft auf Inserts und Listen liest. Es gibt keine Löschung API, externer Protokollierungsdienst oder Hintergrundabfrageabhängigkeit: Aufbewahrung ist ein begrenzter Betriebsdatensatz und kein unveränderliches externes Archiv.
GET /api/audit?cursor=0&resource=&outcome= erfordert eine aktivierte Administrator-Browsersitzung und kehrt zurück events plus next_cursorSeiten enthalten höchstens 50 Einträge, neueste zuerst. key, group, member, user, account, und proxy; Ergebnisse sind success oder failure; ein leerer Filter wählt alle aus. Ungültige Filter kehren zurück HTTP 400. Die Ladedaten des Frontends werden nur bei Navigation, expliziter Aktualisierung, Filteränderungen oder Paginierung aufgezeichnet.