

Auditoria de gestão
SubLane Guia: auditoria da gestão.
Use isto ao investigar quem mudou uma configuração de gestão. Para inspecionar as chamadas de modelos em vez disso, veja Uso diário.
Administradores abertos Administração → Registo de auditoria para inspecionar as alterações nas chaves do gateway, pools, membros, contas de assinatura e configurações de acesso. Os membros não podem acessar a página ou API. O histórico de pedidos permanece separado: descreve chamadas de modelos em vez de mudanças de gestão.
Acções registadas
- Criação de chaves pessoais, alterações de metadados, recuperação de chaves completas e revogação permanente. A recuperação de chaves completas regista apenas metadados de actor/alvo, nunca o valor.
- Criação de agrupamentos, mudanças de modelo-política e subsídios de agrupamento de membros.
- Criação de membros, habilitar/desativar, alterações de taxa/concorrente e redefinição de senha.
- Alterações de senha pessoais e recuperação de senhas de administrador local.
- Importação/autorização da conta de assinatura, reautorização, habilitação/desativação, exclusão, alterações de concorrência, ligação proxy e redefinição manual de resfriamento.
- Criação de proxy de espaço de trabalho, importação de lote, atualização, exclusão individual e exclusão de lote de proxies recentemente falhadas e sem ligação.
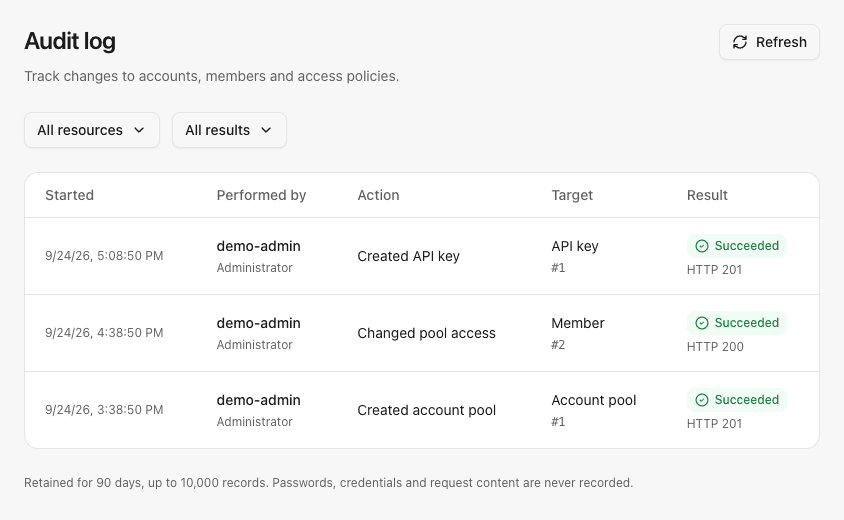
Cada evento contém o ID do ator autenticado, nome de usuário/snapshot do papel, fonte (user ou local), uma ação fixa, tipo de recurso/ID, resultado e timestamp. Falha nas tentativas autenticadas de reconhecimento de parâmetros de mutação incluem o HTTP status. Caminhos de destino inválidos/não reconhecidos, rejeição de origem, configuração pública/login/logout, OAuth A iniciação/cancelamento, as verificações apenas de leitura, a atualização automática da credencial e a contabilidade em tempo de execução estão fora deste registo. Os dados iniciais e as acções passadas não estão preenchidos.
Não há órgãos de requisição/resposta, credenciais, senhas, chaves completas, OAuth parâmetros, URLs/erros brutos, endereços de e-mail de conta ou instantâneos secretos antes/depois. IDs de conta são opacos SubLane gravar IDs; os alvos apagados permanecem identificáveis pelo ID. Falha na importação/OAuth as tentativas de conclusão omitem o ID-alvo porque não pode ser obtido com segurança a partir de um corpo não confiável.
Os eventos bem sucedidos são commit na mesma transação que a mutação. Uma auditoria falhada retorna a alteração. As operações de fundo do domínio sem um ator do usuário não inventam uma. Autenticated HTTP falhas são o melhor esforço, com um tempo limite de persistência; falha de persistência emite um diagnóstico de servidor fixo sem dados de solicitação. local-cli como o ator em vez de atribuir falsamente ao administrador.
Registro de auditoria de exemplo com eventos de gerenciamento sintético:
Armazenamento e API
O esquema consolidado cria uma tabela de auditoria com IDs de eventos monotónicos. Mantenha os últimos 90 dias, com um limite máximo de 10.000 eventos; a poda é executada em inserções e leituras de listas. Não existe eliminação API, serviço de registro externo ou dependência de pesquisa de fundo. Retenção é um registro operacional limitado, não um arquivo externo imutável.
GET /api/audit?cursor=0&resource=&outcome= requer uma sessão de navegador de administrador habilitado e retorna events mais next_cursor. Páginas contêm no máximo 50 entradas, mais recente primeiro. Recursos incluem key, group, member, user, account, proxy; os resultados são success ou failure; um filtro vazio seleciona tudo. Os filtros inválidos retornam HTTP 400. O frontend carrega registros apenas na navegação, atualização explícita, mudanças de filtro ou paginação.