

経営監査
SubLane ガイド: 管理監査。
誰が管理設定を変更したかを調査する場合に使用します。代わりにモデル呼び出しを検査するには、次を参照してください。 日常使い.
管理者が開く 管理 → 監査ログ ゲートウェイ キー、プール、メンバー、サブスクリプション アカウント、およびアクセス設定への変更を検査します。メンバーはページまたは API にアクセスできません。リクエスト履歴は分離されたままになります。リクエスト履歴には、管理の変更ではなくモデルの呼び出しが記述されます。
記録されたアクション
- Personal key creation, metadata changes, full-key retrieval and permanent revocation.フルキー取得では、アクター/ターゲットのメタデータのみがログに記録され、値はログに記録されません。
- プールの作成、モデル ポリシーの変更、およびメンバー プールの付与。
- メンバーの作成、有効化/無効化、レート/同時実行の変更、およびパスワードのリセット。
- 個人パスワードの変更とローカル管理者パスワードの回復。
- サブスクリプション アカウントのインポート/承認、再承認、有効化/無効化、削除、同時実行の変更、プロキシ バインド、手動クールダウン リセット。
- ワークスペース プロキシの作成、バッチ インポート、更新、個別の削除、および最近失敗したバインドされていないプロキシのバッチ削除。
各イベントには、認証されたアクターの ID、ユーザー名/ロールのスナップショット、ソース (user または local)、固定アクション、リソース タイプ/ID、結果、およびタイムスタンプ。認識された突然変異エンドポイントへの認証試行の失敗には、HTTP ステータスが含まれます。無効/未認識のターゲット パス、オリジンの拒否、パブリック セットアップ/ログイン/ログアウト、OAuth の開始/キャンセル、読み取り専用チェック、資格情報の自動更新、およびランタイム ブックキーピングは、このログの対象外です。初期データと過去のアクションはバックフィルされません。
リクエスト/レスポンスの本文、認証情報、パスワード ハッシュ、完全なキー、OAuth パラメータ、生の URL/エラー、アカウントの電子メール アドレス、または前後のシークレット スナップショットはありません。アカウント ID は不透明な SubLane レコード ID です。削除されたターゲットは ID によって識別可能なままになります。失敗したアカウントのインポート/OAuth の完了試行では、信頼できない機関から安全に取得できないため、ターゲット ID が省略されます。
成功したイベントは、ミューテーションと同じトランザクションでコミットされます。監査書き込みが失敗すると、変更がロールバックされます。ユーザー アクターのないドメイン バックグラウンド操作では、ユーザー アクターは作成されません。認証された HTTP の失敗はベストエフォート型であり、制限された永続性タイムアウトが設定されます。永続化エラーが発生すると、リクエスト データなしで固定サーバー診断が発行されます。ローカルリカバリ記録 local-cli 誤って管理者のせいにするのではなく、行為者として。
合成管理イベントを含む監査ログの例:
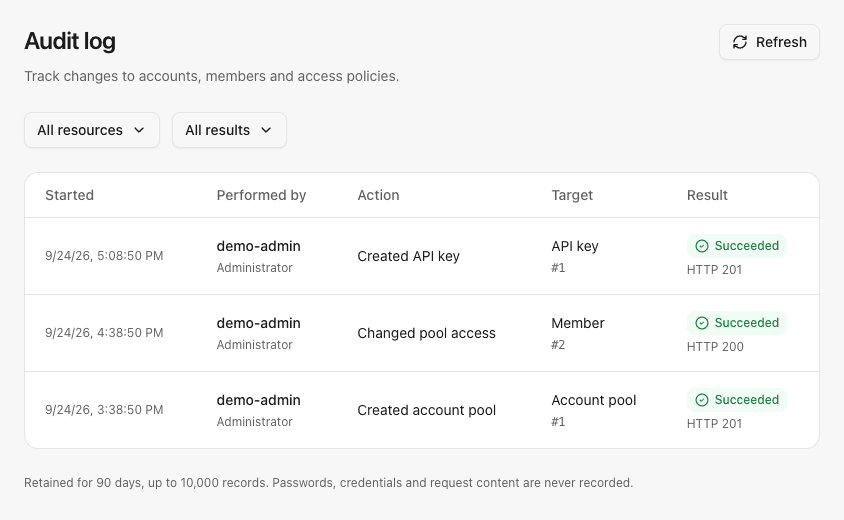
ストレージと API
統合スキーマは、単調なイベント ID を持つ監査テーブルを作成します。最新の 90 日間を保持します。イベントの上限は 10,000 です。プルーニングは挿入とリストの読み取り時に実行されます。削除 API、外部ログ サービス、またはバックグラウンド ポーリングの依存関係はありません。保存は、不変の外部アーカイブではなく、制限された操作記録です。
GET /api/audit?cursor=0&resource=&outcome= 有効な管理者のブラウザ セッションが必要であり、返されます。 events プラス next_cursor。ページには、新しい順に最大 50 個のエントリが含まれます。リソースには以下が含まれます key, group, member, user, account、 そして proxy;結果は success または failure;空のフィルターはすべてを選択します。無効なフィルターは HTTP 400 を返します。フロントエンドは、ナビゲーション、明示的な更新、フィルターの変更、またはページネーションの場合にのみレコードを読み込みます。