

メンバーとアクセス
ユーザーに独自のログインを提供し、リソースグループに直接アクセスできるようにします。
メンバーは、 ワークスペース。彼らは独自のログインキーと個人用の API キーを取得します。リソースグループへのアクセスは各個人に直接付与されます。人事チームを作成する必要はありません。
誰かにアクセス権を与える
- SubLane ロゴの横にあるスイッチャーを使用して、ワークスペースを選択します。
- 開ける 運営→メンバー。選ぶ 招待リンクを作成する 新しい人が自分のユーザー名とパスワードを設定できるようにするには、 メンバーを追加 自分でログインを作成するか、 既存のアカウントを追加する すでに別のワークスペースを使用している場合。招待状や新しく作成したパスワードを非公開で共有します。
- 一般会員の場合は、 グループアクセス 成功メッセージの横またはその行にあります。使用および保存できるリソースグループを選択します。管理者は、直接権限を付与しなくても、有効なプールを使用できます。プールがまだ存在しない場合は、まずアカウントを接続し、以下にアカウントを作成します。 リソースグループ.
- メンバーがサインインし (招待されたメンバーは登録後にサインインします)、 個人用 API キー そのプールに対してクライアントを設定し、最初の呼び出しをチェックします。 リクエスト.
各招待は選択したワークスペースにバインドされ、7 日後に期限切れになり、新しいアカウントを 1 つ登録できます。リンクは作成時に表示されます。ページを離れる前にコピーしてください。リソースグループへのアクセスは許可されません。既存のユーザーは次のように追加する必要があります 既存のアカウントを追加する その代わり。
新規会員が受け取るもの 自動プール付与なし。新しく作成されたプールは、既存のメンバーに自動的に付与されません。管理者は、別途許可を得ることなく、有効なプールを使用できます。通常のメンバーには、選択したワークスペースで付与された有効なプールのみが表示されます。
さまざまなユーザーに異なるサブスクリプションを付与するには、個別のプールを作成し、関連するプールのみを付与します。 1 人あたりの消費制限も必要な場合は、 管理 → 利用枠 専用プールを作成した後。を見てください 3つの手当の選択肢.
合成名を使用したメンバー プール許可の例:
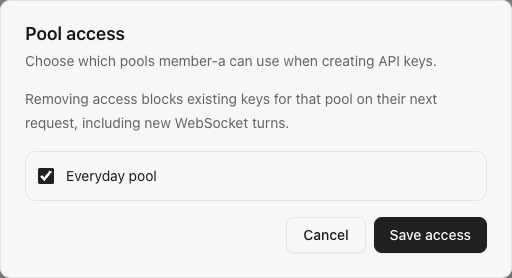
アクセスが変更されるとどうなるか
のメンバーを無効にする メンバー ページは、このワークスペースでのブラウザ アクセスと個人キーをブロックします。グローバル ログインと他のワークスペースへのアクセスは引き続き利用できます。メンバーシップを再度有効にすると、次回のセッション チェック後にワークスペースへのアクセスが復元されます。明示的に取り消されたキーは復活しません。
プール許可を削除すると、新しいリクエストがブロックされ、WebSocket はそのプールにバインドされたキーの使用を開始します。すでに承認されているリクエストは終了する場合があります。許可を復元すると、まだアクティブなキーが再び機能できるようになります。不変プールのバインディングは変更されません。
役割とアイデンティティ
ユーザーは 1 つのログイン ID を持ち、異なる役割を持つ複数のワークスペースに所属することができます。所有者と管理者は、選択したワークスペースを管理します。通常のメンバーは、自分のキー、リクエスト、使用法、および制限のみを管理します。サーバーは、ブラウザのメニューとは関係なく、現在のワークスペースの役割を確認します。
の メンバー ページには、所有者、管理者、一般メンバーが最新のユーザー ID から順にリストされ、1 ページあたり最大 50 件まで表示されます。所有者は表示されますが、ここで無効にしたり、別の役割を割り当てたりすることはできません。 メンバーを追加 新しいログインとメンバーシップを一緒に作成します。ユーザー名はインスタンス全体で一意です。 既存のアカウントを追加する パスワードを変更せずに、ユーザー名によって既存のログインに参加します。結合中にその役割を選択するか、次を使用します。 ワークスペースの役割を変更する リストされたメンバーについて。ロールを変更すると、メンバーシップが有効かどうかが保持されます。無効なメンバーを管理者に昇格させる前に有効にしてください。
登録には招待が必要です。公開登録とアカウント削除はサポートされていません。最初のワークスペースのプラットフォーム管理者のみが、他の人のグローバル パスワードをリセットできます。見る パスワード制御.
API 参照
これらの管理ルートは選択したワークスペースを使用するため、所有者または管理者の役割が必要です。ミューテーションには同一オリジン JSON リクエストが必要です。
| ルート | 目的 |
|---|---|
GET /api/members?cursor=0 | このワークスペースの所有者、管理者、および通常のメンバーをリストします。 |
POST /api/members | ここでログインを作成し、メンバーとして追加します。 |
POST /api/members/invitations | このワークスペースへの 1 回限りの 7 日間の招待状を作成します。生のトークンは一度返され、ダイジェストとしてのみ保存されます。 |
POST /api/auth/register | パブリックの同一オリジン エンドポイント: 招待トークン、新しいユーザー名、およびパスワードを送信します。リクエストヘッダーで招待されたワークスペースを選択します。 |
PATCH /api/members/{id} | ここで一般会員のメンバーシップを有効または無効にします。 |
PATCH /api/members/{id}/role | 有効な状態を変更せずにメンバーの役割を変更します。 |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | メンバーの直接プール許可を読み取るか置き換えます。 |
POST /api/tenants/{id}/members | 正確なユーザー名またはユーザー ID を使用して既存のログインをメンバーまたは管理者として追加します。ユーザー名結合を繰り返すと競合が発生します。ロールエンドポイントを使用して既存のメンバーシップを変更します。 |
プラットフォーム管理者は、次の方法でグローバル メンバーのパスワードをリセットできます。 POST /api/members/{id}/password 最初のワークスペースで。あ インスタンス全体のバックアップ すべてのワークスペースとそのユーザーが含まれます。