

Члены и доступ
Дайте людям свой логин и прямой доступ к пулам учетных записей.
Члены принадлежат к a рабочее пространствоОни получают свой собственный логин и личный API ключи; доступ к пулу счетов предоставляется каждому человеку напрямую. Не нужно создавать кадровую команду.
Дайте кому-нибудь доступ
- Используйте коммутатор рядом с SubLane Логотип для выбора рабочего пространства.
- Открыть Администрация, членыВыберите Создать ссылку на приглашение чтобы позволить новому человеку установить свое собственное имя пользователя и пароль, Добавить член Создать свой логин самостоятельно или Добавить существующий счет если они уже используют другое рабочее пространство. Поделитесь приглашениями или вновь созданными паролями в частном порядке.
- Для обычного человека, используйте Групповой доступ Выберите группу ресурсов, который они могут использовать и сохранять. Администраторы могут использовать включенные пулы без прямого доступа. Если пула еще нет, сначала подключите учетную запись и создайте ее под Группы ресурсов.
- подпись участника (приглашенные участники подписываются после регистрации), создает личный API ключ Для этого пула настройте своего клиента и проверьте его первый звонок. Запросы.
Каждое приглашение привязано к выбранному рабочему пространству, истекает через семь дней и может зарегистрировать одну новую учетную запись. Ссылка отображается при создании; скопируйте ее перед выходом со страницы. Она не предоставляет доступ к любому пулу учетных записей. Существующие пользователи должны быть добавлены с Добавить существующий счет Вместо этого.
Новые члены получают Нет автоматических прав доступа для пула.Вновь созданные пулы не предоставляются автоматически существующим членам. Администраторы могут использовать включенные пулы без отдельного доступа; обычные члены видят только включенные пулы, которые им были предоставлены в выбранном рабочем пространстве.
Чтобы дать разным людям разные подписки, создайте отдельные пулы и предоставьте только соответствующие. Если вам также нужен лимит потребления на человека, откройте Администрация → Ресурсные ограничения использования После создания выделенного пула; см. Три варианта скидок.
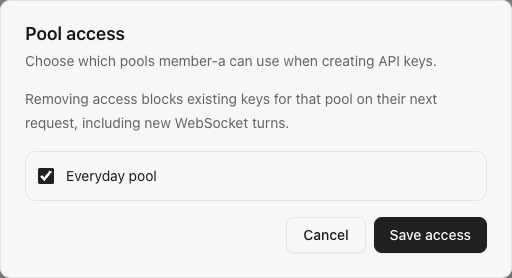
Пример доступа участника пула с синтетическими названиями:
Что происходит при изменении доступа
Отключение члена на Участники Страница блокирует доступ к браузеру и личные ключи в этом рабочем пространстве. Их глобальный логин и доступ к другим рабочим пространствам остаются доступными. Повторное включение членства восстанавливает доступ к рабочему пространству после проверки следующей сессии; это не восстанавливает ключ, который был явно отозван.
Удаление доступа пула блокирует новые запросы и WebSocket Восстановление доступа позволяет по-прежнему активным ключам работать снова; это не меняет их неизменную привязку к пулу.
Роли и идентичности
Пользователь имеет один идентификатор входа в систему и может принадлежать к нескольким рабочим пространствам с различными ролями. Владельцы и администраторы управляют выбранным рабочим пространством; обычные участники управляют только своими собственными ключами, запросами, использованием и ограничениями. Сервер проверяет текущую роль рабочего пространства независимо от меню браузера.
Страница Участники показывает владельца, администраторов и обычных участников в порядке убывания ID, до 50 на странице. Владелец виден в списке, но отключить его или изменить его роль здесь нельзя. Добавить участника создаёт новый логин и членство одновременно; имя пользователя уникально во всём экземпляре. Добавить существующий аккаунт присоединяет пользователя по имени без изменения пароля. Выберите роль при добавлении или используйте Изменить роль в рабочем пространстве. Изменение роли сохраняет текущее состояние доступа; перед назначением администратором включите доступ отключённого участника.
Регистрация требует приглашения; открытая публичная регистрация и удаление учетной записи не поддерживаются. Только администратор платформы в первом рабочем пространстве может сбросить чужой глобальный пароль. Контроль паролей.
API ссылка
Эти маршруты управления используют выбранное рабочее пространство и требуют роли владельца или администратора. JSON просьбы.
| Маршрут | Цель |
|---|---|
GET /api/members?cursor=0 | Перечислите владельца, администраторов и обычных членов в этом рабочем пространстве. |
POST /api/members | Создайте логин и добавьте его в качестве участника здесь. |
POST /api/members/invitations | Создайте одноразовое семидневное приглашение для этого рабочего пространства. Необработанный токен возвращается один раз и хранится только в виде дайджеста. |
POST /api/auth/register | Публичная конечная точка с тем же происхождением: отправьте маркер приглашения, новое имя пользователя и пароль; выберите приглашенное рабочее пространство в заголовке запроса. |
PATCH /api/members/{id} | Включить или отключить членство обычного члена здесь. |
PATCH /api/members/{id}/role | Изменить роль члена, не изменяя его статус. |
GET /api/groups/members/{id} / PUT /api/groups/members/{id} | Прочтите или замените прямые разрешения доступа участника. |
POST /api/tenants/{id}/members | Добавить существующий логин по точному имени пользователя или идентификатору пользователя в качестве члена или администратора. Повторное соединение имени пользователя возвращает конфликт; используйте конечную точку роли для изменения существующего членства. |
Администратор платформы может сбросить пароль глобального участника POST /api/members/{id}/password в первом рабочем пространстве. резервное копирование всего Включает в себя каждое рабочее пространство и его пользователей.