

Личные API-ключи
Создавайте личные ключи шлюза, подключайте клиенты и управляйте сроком действия и отзывом.
Начните здесь, если у вас уже есть логин и авторизованный группа ресурсов. Вам не нужны учетные данные подписки или знание учета квот.
Создавать и использовать ключ
- Входите и открывайте API-ключиЗатем создайте ключ.
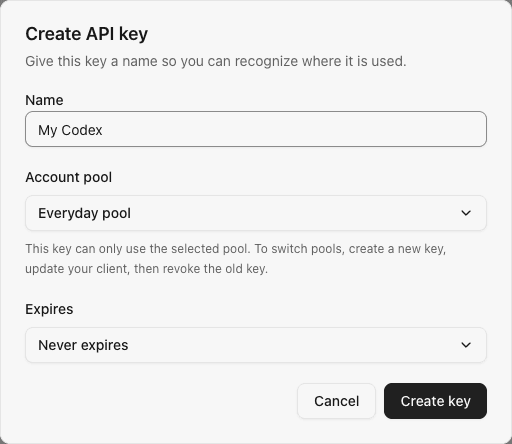
- Дайте ему узнаваемое имя и выберите авторизованный пул. Установите срок годности только в случае необходимости.
- Скопируйте ключ и настройте с ним своего клиента, адрес экземпляра и идентификатор модели, доступный в этом пуле. Codex Пользователи могут следить клиентская конфигурация.
- Отправьте сообщение и подтвердите результат Запросы.
Закончил: клиент получает ответ. Продолжайте использовать этот ключ; создание схемы распределения не требуется.
Попросите администратора проверить вашу прямую Доступ на пулАдминистраторы, создающие свой первый аккаунт, должны Сначала создадим пул.
Сборщик пула показывает, сколько подписных аккаунтов содержит каждый пул. Можно заранее создать ключ для пустого пула, но он не может обслуживать запросы до добавления аккаунта; форма предупреждает вас перед созданием.
Далее, см. Ежедневное использованиеРазделы ниже предназначены для копирования, изменения, отключения или интеграции ключей, когда это необходимо.
Пример личной формы ключа, без реального секрета:
Собственность и жизненный цикл
- Пользователь может иметь не более 20 неотзывных ключей на рабочее пространство. Предел проверяется транзакционно.
- Списки начинаются партиями по 50, новейшие первыми.Каждый пользователь видит, редактирует и отзывает только свои собственные ключи, включая администраторов, использующих конечную точку персонального ключа.
- Установите истечение срока при создании или отредактируйте имя, включение и истечение позже. UI не предлагает истечение срока или 7/30/90 дней и сохраняет существующие сроки, если они не изменены. Expiry - абсолютная временная метка Unix (секунды); ключ недействителен в этой временной метке. Список отображает статус с использованием серверных часов.
- Приостановка является обратимой и сохраняет секретное и неизменное связывание пула. Приостановленные и просроченные ключи по-прежнему считаются в пределах 20 неотзываемых ключей. Истекший ключ нуждается в продленном / снятом сроке, прежде чем он сможет работать снова.
- Отзыв является постоянным. Тот же ключ отклоняется последующими запросами шлюза.
- Отключение блоков членства, которые являются ключами участника в рабочем пространстве по их следующему запросу шлюза или WebSocket Их ключи в других рабочих местах остаются доступными. Восстановление членства включено, не истекли, не отозванные ключи остаются недействительными.
- Последнее время записывает успешную аутентификацию ключа, включая запросы, которые впоследствии возвращают недоступный ответ провайдера. Записи заглушаются до одного раза в минуту на ключ. Это не модель использования или счетчик.
Копирование существующих ключей
Выбрать Копия Только его владелец может сделать это, даже если другой пользователь является администратором. SubLane Записывает извлечение в журнал аудита без сохранения там секрета. Если доступ к буферу обмена не удается, можно скопировать из временного диалога.
Браузер не сохраняет скопированный секрет в локальном хранилище или веб-адрес. Закрытие диалога или переключение идентификаторов отбрасывает его временное значение. CC Switch Импорт ниже передает ключ к локальной ссылке приложения.
Вы все еще можете скопировать приостановленный или просроченный ключ, но копирование не делает его пригодным для использования. Отмена навсегда удаляет его восстанавливаемую ценность.
Вариант: ключи для сконфигурированного ограничения использования
В ключевой форме перечислены пулы, доступные вам в выбранном рабочем пространстве. ресурсная квота использованияВыберите одиночный Ограничение использования на ресурсы: имя · пул опцион. Форма отправляет квоту использования и ее выделенный пул вместе; их не нужно выбирать отдельно. Ключи для одного и того же члена и квотный пай, что квота использования. Существующие ключи не восстанавливаются автоматически, а ключи без квоты использования не могут использовать свой резервный пул. Создать новый ключ при переключении квот использования.
ввозить в CC Switch
устанавливать CC Switch на компьютере с вашим браузером. API-ключиВыберите значок внешней ссылки на активном ключе:
- Выбрать Codex, OpenCode, Claude Код, OpenClaw, Гермес, Gemini КЛИили Grok BuildПросмотрите имя конфигурации, группа ресурсов и URL экземпляра, а затем выберите модель, доступную для этого пула.
- Выбрать Подготовить импорт для извлечения ключа через ту же проверенную конечную точку, которая используется для копирования.
- Выбрать Открыть CC SwitchЗатем просмотрите и подтвердите конфигурацию в этом приложении. Включите ее там, когда будете готовы.
Параметры импорта следуют CC Switch v3.20.4 контракт с поставщиком глубокой связи. Установить CC Switch Версия, поддерживающая выбранного клиента.
| клиент | API Базовый URL | Протокол |
|---|---|---|
| Codex, Grok Build | Источник происхождения + /v1 | Responses |
| OpenCode, OpenClaw, Hermes | Источник происхождения + /v1 | OpenAI-совместимый Chat Completions |
| Claude Код | Происхождение | Claude Сообщения |
| Gemini КЛИ | Происхождение | Gemini поколение |
Claude Модель кода по умолчанию и Haiku, Sonnet и Opus псевдонимы все карты к выбранной модели пула. Gemini CLI использует API аутентификация ключей; SubLane не разоблачает Gemini Токен-счет или нативная конечная точка обнаружения модели, поэтому проверьте свой рабочий процесс после импорта. Grok BuildИмпортная стоимость контекстного окна происходит от CC Switch; проверьте его на выбранную модель.Выбор клиента не меняет того, какие провайдеры подписки включены.
The CC Switch Импортная ссылка несет полный ключ к локальному приложению, не проходит через удаленное реле. CC Switch хранит импортный ключ в собственной конфигурации и не переключается на него автоматически. Для ручной настройки см. клиентская конфигурация и клиентские протоколы.
Подготовленная ссылка остается в диалоге и отбрасывается при закрытии или редактировании.Чтобы изменить клиента после подготовки, выберите Редактировать конфигурацию Только активные, копируемые ключи с доступом к пулу могут быть импортированы. SubLane Не могу сказать, CC Switch был установлен или вы подтвердили импорт там. Для примеров ручного протокола, включая Geminiиспользовать Руководство по установке.
Импорт в Magpie
Установите Magpie 0.1.8 или новее на компьютер, где открыт браузер. В разделе API-ключи выберите Импорт в Magpie для включённого, копируемого ключа с действующим сроком и доступом к его группе. Проверьте адрес шлюза и имя ключа, выберите Подготовить импорт, затем Открыть Magpie и подтвердите импорт в приложении. Magpie автоматически получает модели из группы ключа; выбирать их вручную не нужно.
Подготовка использует тот же доступный только владельцу и фиксируемый в аудите запрос секрета, что и копирование. Ссылка на локальное приложение передаёт полный ключ и данные подключения приложению Magpie на этом устройстве. Закрытие диалога или смена пользователя удаляет подготовленную ссылку. SubLane не может подтвердить установку Magpie или завершение импорта; проверьте один запрос в клиенте.
Связаться с Клайном
Открыть API Ключи → Руководство по настройке → Клайн / OpenAI совместимыйВ настройках Cline:
- Настройка API поставщик то OpenAI совместимый.
- Войдите в путеводитель API Базовый URLв том числе
/v1. - Вставьте свой личный SubLane Ключ в API Ключ и установить Модель ID настроить как план, так и акт, если они используют отдельные настройки провайдера.
- Отправить сообщение и проверить Запросы в SubLaneУстановите дополнительное окно контекста и возможности переопределяются для соответствия выбранной модели.
Руководство также предоставляет копируемый Chat Completions Запрос на тестирование с SUBLANE_API_KEYОткрытие руководства или копирование его примера никогда не извлекает ваш секрет. Cline использует ручную конфигурацию здесь; это не запись в CC Switch Импортное меню.
Браузер API
Для этих маршрутов требуется действительный файл cookie сеанса с включенным пользователем. Мутации сохраняют точное происхождение, JSON-только и защита размера тела, используемая остальной частью браузера APIВладелец берется с сеанса, а не с предоставленного идентификатора пользователя.
| Конечная точка | Просьба | Ответ |
|---|---|---|
GET /api/keys?cursor=0 | Факультативный курсор | keys метаданные, next_cursor и server_time |
POST /api/keys | name (1-64 символа), явно group_id или ресурс scheme_id, и недействительным expires_at | key метаданные и secret |
GET /api/keys/{id}/models | Нет тела | Авторизованный каталог моделей пула для активного ключа |
POST /api/keys/{id}/secret | пустой JSON объект | Полный secretДля собственника только |
PATCH /api/keys/{id} | Все три поля: name, enabledнедействительным expires_at | Обновленные метаданные: никогда не секрет |
POST /api/keys/{id}/revoke | пустой JSON объект | Отзыв ключевых метаданных |
Неизвестные или иные идентификаторы ключей пользователя возвращаются 404 api_key_not_foundРедактирование отозванных ключевых возвратов 409 api_key_revokedНовые или измененные значения истечения срока действия должны быть в будущем; неизмененный прошлый крайний срок может быть сохранен при переименовании просроченного ключа. Отказ от истечения срока на PATCH отклоняется, а не молча удаляет крайний срок. 409 api_key_limitКлючевые имена не могут содержать контрольные символы.
Проверка подлинности Gateway
Клиенты поставляют Authorization: Bearer <api-key> то /v1/*Родной /v1/messages дополнительно принимает x-api-key; Gemini /v1beta принимать x-goog-api-keyаутентификацию носителя или key Параметр запроса. Противоречивые учетные данные отклоняются. Нативные клиентские протоколыТолько файлы cookie сеанса браузера не аутентифицируют запросы шлюза. API Ключи не могут получить доступ /api/system, /api/membersили /api/keys.
Отсутствующий, недействительный, приостановленный, просроченный, отозванный или заблокированный ключ приводит к ответу 401 invalid_api_key. Отключённый пользователь, рабочее пространство или членство блокирует соответствующий ключ. Действующие ключи позволяют получать каталог моделей и отправлять запросы Responses HTTP/SSE/WebSocket, сжатия контекста и Chat Completions через настроенные аккаунты подписок. Каждый ход WebSocket повторно проверяет ключ, срок действия, рабочее пространство, членство, доступ к пулу и политику моделей. Уже допущенные запросы могут завершиться после изменения настроек; новые запросы и ходы должны соответствовать текущей политике. Неизвестные пути шлюза возвращают JSON с кодом 404 после аутентификации. Настройка, ограничения и оставшиеся проверки реальных клиентов описаны в руководстве по шлюзу Codex.
Используйте бэкэнд-происхождение в разработке, или Vite's /v1 Производственный двоичный файл обслуживает интерфейс и шлюз одного и того же происхождения. HTTPS Для развертывания сети и избегайте вставки реальных ключей в управление источником, общие журналы или историю оболочки.
Консолидированная схема инициализации создает ключевую таблицу и индексы.В рабочем пространстве появляются ручные изменения журнал аудита.
Ссылка на хранение
Администраторы и члены открыты API-ключи в общей навигационной группе для управления собственными шлюзовыми учетными данными. Каждый ключ имеет имя и видимый префикс. Новые ключи можно скопировать сразу после создания или позже с помощью значка копии рядом с их префиксом. Списки метаданных никогда не возвращают секрет, шифротекст или хеш.
Ключи используют a sl_ Префикс, за которым следуют 32 криптографически случайных байта, закодированных как непроложенный base64url. SQLite хранит дайджест SHA-256 для аутентификации вместе с идентификатором владельца, именем, префиксом дисплея, временем жизненного цикла, включением и дополнительным истечением срока действия. Новые ключи также имеют зашифрованное полное значение AES-256-GCM в api_keys.encrypted_secret, используя существующий экземпляр-локальный credentials.keyЦифровой текст связан с APIКлючевой домен, владелец и идентификатор записи, а также расшифрованные значения должны соответствовать их хэшу аутентификации.Просьбы шлюза продолжают использовать хэши; они не расшифровывают секреты.
Сохраняйте SQLite и credentials.key вместе. Ключи шифруются AES-256-GCM, для аутентификации используются хеши SHA-256; отсутствие или несоответствие файла шифрования при наличии зашифрованных ключей блокирует запуск. Старые ключи только с хешем работают, но не могут быть раскрыты; SubLane не собирает их исходные значения из последующих запросов. При запуске новые базы инициализируются, а к поддерживаемым существующим базам по порядку применяются недостающие миграции. Ранняя несовместимая структура с 001_settings.sql отклоняется; сохраните её каталог и используйте новый. Перед обновлением экспортируйте и проверьте резервную копию. Одна лишь смена образа не откатывает мигрированные данные.