

Группы ресурсов
Настраивайте группы ресурсов и предоставляйте участникам прямой доступ.
Группа ресурсов выбирает аккаунты подписки и каналы API одного рабочего пространства. Создавайте отдельные группы для разных ресурсов или моделей. Связи между пространствами запрещены.
Типы ресурсов и маршрутизация
Ресурсные группы связывают личные ключи шлюза, права доступа участников и типовые политики. Редактор выбирает учетные записи подписки и API Каналы по отдельности; каждый вид ресурса имеет свою собственную страницу управления, сохраняя при этом изоляцию рабочего пространства.
Новые UI-группы предпочитают подписки API Смешанная группа использует API Каналы для новых запросов только тогда, когда резервный вариант явно включен и нет доступной подписки. APIТолько группа использует выбранные каналы напрямую. API каналы или сохраняют предпочтение клиент-протокол. API Звонки могут потреблять баланс вверх по течению; SubLane Не требует такого баланса.
Обновления сохраняют предпочтения протокола существующих групп и ключевые привязки. Существующие разговоры никогда не переходят на другой ресурс после изменения маршрутизации. Отключение резервного копирования или удаление/отключение связанного ресурса может привести к сбою существующего разговора, а не изменить его идентичность.
Управление API держать /api/groups совместимый account_ids Новый пользовательский интерфейс посылает resources (kind: "subscription" или "channel" и ресурс idи routing (preference, allow_api_fallbackОтклоняются смешанные представления о членстве, дублирующиеся идентификаторы и неправильные виды ресурсов.
Рабочий процесс администратора
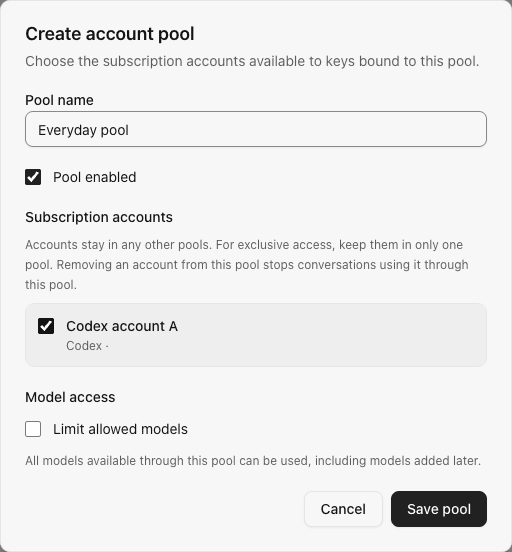
- В выбранном рабочем пространстве открыт Группы ресурсов и создать именованную группу. Выберите учетные записи подписки и API Новые ресурсы остаются неназначенными до тех пор, пока они не будут отобраны для группы.
- Открыть Участники Доступ распространяется непосредственно на этого члена; нет групп персонала. Новые члены и новые группы не получают автоматических прав доступа.
- Члены создают персональный ключ для включенной группы, к которой они могут получить доступ. Каждый ключ постоянно привязан к этому рабочему пространству и группе. Отзыв и воссоздание ключа для изменения его привязки.
Неуправляемые группы могут делиться одним и тем же аккаунтом в одном рабочем пространствеА. ресурсная квота использования Для этого требуется эксклюзивная группа: сначала удалить свои ресурсы из других групп. Как только группа получает ограничение использования, ее членство в ресурсах остается фиксированным, пока оно существует, даже если оно приостановлено. Отключение группы или отзыв доступа члена блокирует будущие запросы и WebSocket Переворачивается, не переводя существующий разговор на другой ресурс.
Рабочее пространство поддерживает до 32 групп и 100 ресурсных ассоциаций на группу. Группы можно переименовать и отключить. Текущий интерфейс не удаляет группы. Ограничения запросов участников и квоты использования за ресурсы настраиваются отдельно.
Следующий скриншот взят из более ранней версии с ярлыками группы ресурсов; текущий редактор ресурсной группы также перечисляет: API Предпочтения каналов и маршрутизации:
Запрос и поведение разговора
- Создание ключа проверяет текущий доступ участника и группы в той же транзакции, что и вставка ключа.
- Каждый запрос и WebSocket перепроверять статус рабочего пространства, членство, ключевой статус, групповой доступ и модельную политику.
- Открытие и вывод используют только подходящие учетные записи в связанной группе.Запрос может использовать учетную запись только в том случае, если его сохраненный каталог поддерживает запрашиваемую модель.
- Сродство разговора распространяется на члена, группу и сессию.Если его связанный счет становится недоступным или покидает группу, разговор терпит неудачу, а не молча переключает счета.
- Уже принятый запрос может закончиться после изменения доступа; следующий запрос или поворот видит новую политику.
HTTP конечные точки
Конечные точки управления требуют роли администратора в выбранном рабочем пространстве.Запросы браузера несут выбор рабочего пространства и требуют защиты того же происхождения для мутаций.
| Маршрут | Цель |
|---|---|
GET /api/groups / POST /api/groups | Перечислите или создайте группы в выбранном рабочем пространстве |
GET /api/groups/{id} / PATCH /api/groups/{id} | Прочитайте или обновите одну группу |
GET /api/groups/{id}/members | Перечень непосредственно предоставленных, разрешенных членов |
GET /api/groups/members/{userId} | Перечислите права доступа одной из групп в этом рабочем пространстве |
PUT /api/groups/members/{userId} | Атомно заменить права доступа этого члена в этом рабочем пространстве |
GET /api/keys/groups | Список групп, доступных в настоящее время для подписанного участника |
Шлюз идентифицирует рабочее пространство по аутентифицированному ключу, а не по заголовку выбора браузера. рабочие места и API-ключи.
Типовой доступ
Администратор может позволить Допустимые лимитированные модели Введите до 100 точных идентификаторов, по одному на строку, используя идентификаторы, возвращенные /v1/models.Нативные идентификаторы позволяют использовать эту точную модель для всех поддерживающих поставщиков в группе. Существующие правила, отвечающие требованиям провайдера, сохраняют свою первоначальную область действия провайдера; обновление SubLane Не переписывает и не расширяет их. Наследственно квалифицированные правила все равно могут быть представлены в явном виде. Wildcards не поддерживаются, а варианты моделей должны быть указаны в явном виде.
Группы остаются неограниченными по умолчанию, включая недавно обнаруженные модели. Включение списка разрешений без записей отрицает все модели. API принимает факультативный model_policy: {"restricted": true, "models": ["synthetic-model"]} Опущение сохраняет существующую политику; это не сбрасывает доступ. Ответы группы включают restricted_modelsПодробные ответы также включают allowed_models.
Открытие модели отфильтровывает модели за пределами списка разрешений и не связывается с поставщиками, полностью исключенными из политики. Responses, Chat CompletionsУплотнение, и каждый WebSocket проверить текущую политику до выбора учетной записи или работы вверх по течению. Отклоненная модель возвращается 403 model_not_allowed; он не потребляет никаких членских / валютных квот использования и не создает сродства. Уже принятые запросы могут закончиться.
Автоматически обнаруженные модели
Открыть Модели в группе для проверки объединения сохраненных каталогов моделей своих учетных записей, имеющих право на участие. Список следует за членством в учетной записи и применяет существующий список разрешений; он не является второй редактируемой копией этой политики. Новые модели восходящего потока автоматически появляются только в неограниченных группах. Явные ограничения, включая включенный пустой список отказов, остаются неизменными путем синхронизации.
Inference использует поддержку каталога для конкретных учетных записей перед применением нормальных правил загрузки/охлаждения. Учетные записи с различными возможностями подписки могут совместно использовать группу: запрос имеет право только на учетные записи, которые сообщили о своей модели. каталоги моделей за свежесть, неудачи и сродство к разговору.