

Regras de conteúdo
Verificar a saída JSON texto com termos de espaço de trabalho e expressões regulares.
Os administradores do espaço de trabalho configuram Administração → Regras de conteúdo. As regras são opcionais e desactivadas por padrão. Aplicam-se a cada conjunto de contas e membros dessa área de trabalho; a chave de gateway determina o espaço de trabalho.
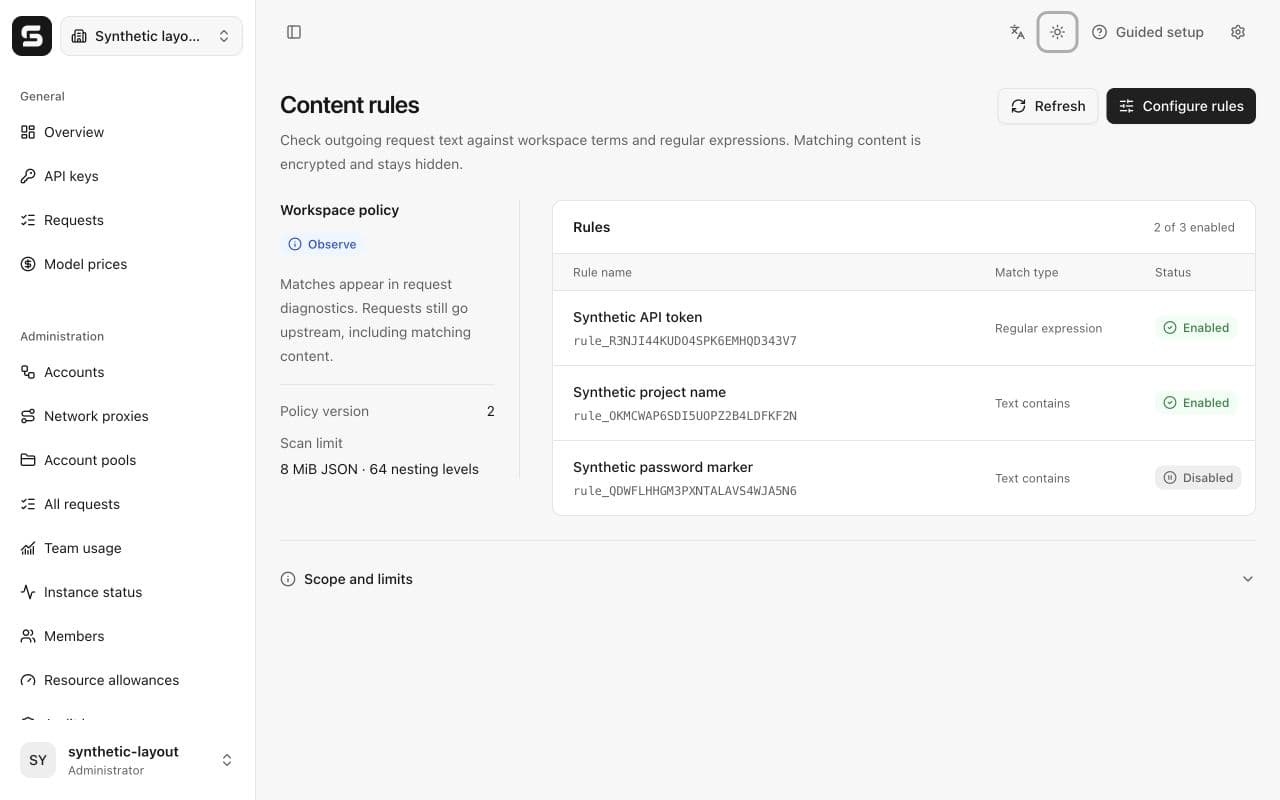
Escolha um modo
| Modo | Comportamento |
|---|---|
| Desligado | Avançar sem verificações de conteúdo. |
| Observar | Encaminhar solicitações inalteradas e registrar IDs de regras correspondentes em diagnósticos de pedidos. |
| Bloco | Rejeita as solicitações correspondentes antes da seleção da conta ou do despacho a montante. As verificações incompletas também param de reencaminhar. |
Comece com Observe se você precisa avaliar falsos positivos. Alternar para Bloquear quando as regras configuradas estiverem prontas. Observe não impede a divulgação.
Configurar e testar uma regra
Escolher Regras de configuração, então adicione um nome, tipo de correspondência, conteúdo correspondente e habilitação. Regras de texto usam correspondência de substrings sensíveis a maiúsculas. As expressões regulares usam a sintaxe Ir RE2; olhar ao redor e backreferences não são suportadas. Use (?i) para expressões não sensíveis a maiúsculas. As expressões e expressões inválidas que correspondam a uma string vazia não podem ser salvas.
Usar valores específicos em vez de nomes de variáveis amplas, como api_key, que pode ocorrer em código normal. Mantenha os segredos fora do nome da regra. O conteúdo correspondente é criptografado com uma chave de instância ligada ao espaço de trabalho e nunca é retornado em metadados. Ao editar uma regra salva, deixando o conteúdo correspondente em branco retém o valor criptografado. Removendo a regra remove- a das verificações subsequentes.
Expandir Testar esta regra e insira uma amostra temporária. Testando somente essa regra, chama nenhum modelo e não salva a amostra. A entrada limpa após o teste. Exemplos sintéticos como DEMO_TOKEN_[A-Z0-9]{8} são adequados para verificar a sintaxe da expressão; não coloque segredos reais em problemas públicos ou capturas de tela.
A entrada de expressão regular realça as classes de caracteres, grupos, âncoras, quantificadores e escapa à medida que escreve. Só o seu rascunho actual é visível; as expressões gravadas permanecem ocultas. Os termos literais mantêm as entradas mascaradas. O realce não valida nem executa a expressão; o servidor ainda verifica a sintaxe Ir RE2.
Salvar aplica a política completa, e a alteração é auditada transacionalmente. Uma edição antiga não pode sobrescrever uma versão mais recente; reload antes de editar novamente. As alterações se aplicam às verificações subsequentes, incluindo as existentes WebSocket conversas. Um pedido que já passou seu cheque não é retroactivamente cancelado.
Cobertura e limites
Verificação descodificada JSON strings, incluindo instruções, histórico de mensagens, definições de ferramentas, argumentos e saídas, JSON nomes de propriedades e campos duplicados. Responses, Chat Completions, compactação, Claude Mensagens e Gemini geração usar o mesmo cheque. WebSocket verifica o contexto reconstruído; o pré- aquecimento local é verificado antes de reter o texto.
Existem no máximo 50 regras, 64 bytes UTF-8 por nome de regra e 1.024 bytes por padrão. JSON e 64 níveis de aninhamento, respeitando também o limite de tamanho de solicitação do gateway. No modo Observe, uma varredura incompleta está marcada e o encaminhamento continua. No modo Bloco, ele retorna content_check_unavailable e não encaminha. Uma correspondência retorna HTTP 403 com content_policy_blocked, ou o protocolo nativo correspondente ou WebSocket erro.
Isto é correspondência de padrões de texto, não um sistema completo de prevenção de perdas de dados. As imagens, anexos binários, base64 e outras codificações deliberadas não são decodificadas. Os valores divididos entre campos podem não corresponder. As solicitações enviadas diretamente para provedores ou outros pontos finais ignoram esta gateway. Não há opção de substituição automática ou bypass do cliente.
Diagnósticos e backups
Os detalhes da solicitação mantêm o modo de manuseio, a versão de política, os IDs de regras correspondentes e o estado de verificação incompleta, usando as regras de retenção e propriedade existentes do histórico de requisição. Eles não contêm trechos, padrões ou corpos de solicitação correspondentes. Os administradores veem seus registros de espaço de trabalho; os membros veem apenas os seus próprios. Os pedidos bloqueados não fazem nenhuma chamada de geração, não consomem licenças de geração e não colocam uma conta em resfriamento.
Se o rótulo do modelo fornecido pelo cliente corresponder a uma regra, ele também é omitido dos logs, do histórico de pedidos e dos resumos de uso. Uma verificação incompleta omite esse rótulo também. A liquidação de licenças e execução mantém o seu modelo original internamente.
As cópias de segurança incluem as regras criptografadas e a chave da instância. A verificação da inicialização e do arquivo verificam a descriptografia e a validade das regras; uma chave em falta ou desarticulada não pode reiniciar silenciosamente a política. Preservar a chave original com o banco de dados. As notificações externas por hit não são implementadas.