

Teamnutzung und Limits
Verwalten Sie Passwortwiederherstellung, Anfragelimits für Mitglieder und Nutzungsberichte.
Für Anfrage- und Nutzungsprüfungen beginnen Sie mit Alltagsgebrauch. Verwenden Sie diese Referenz für die Passwortwiederherstellung, die Anforderungslimits und detaillierte Statistiken. Freier gemeinsamer Zugriff erfordert keine zusätzliche Limit-Konfiguration.
Passwort-Lebenszyklus
Beide Rollen können sich öffnen Präferenzen → Passwort ändernDas aktuelle Passwort ist erforderlich; das neue Passwort muss 8-20 Unicode-Zeichen enthalten. Der Plattformadministrator im ersten Arbeitsbereich kann öffnen Mitglieder → Weitere Aktionen → Passwort zurücksetzen für ein Mitglied, einschließlich eines deaktivierten Mitglieds: Das Zurücksetzen eines deaktivierten Mitglieds aktiviert dieses Konto nicht.
Jede erfolgreiche Änderung ersetzt atomar den Argon2id-Hash und widerruft alle Browser-Sitzungen für diesen Benutzer, einschließlich der aktuellen Sitzung. Andere Benutzer bleiben angemeldet. Passwort-Verifizierung und Sitzungserstellung überprüfen denselben Hash erneut, so dass ein Login, der ein altes Passwort verifiziert hat, keine Sitzung nach einem gleichzeitigen Zurücksetzen erstellen kann. Passwort-Mutationen behalten den gleichen Ursprung/die gleiche Herkunft.JSON prüft, die vorhandene Peer-/Global-Authentifizierungsdrossel und die Anzahl der begrenzten Hashing-Worker.
Gateway API Schlüssel haben einen unabhängigen Lebenszyklus und bleiben gültig. Betroffene Schlüssel bei Bedarf separat widerrufen; Deaktivierung eines Mitglieds setzt weiterhin alle ihre Schlüssel aus. Es wird kein Passwort oder Hash vom Management zurückgegeben. API oder im Browser-Speicher gespeichert: Das Schließen eines Passwortformulars verwirft seine ausstehenden Mutationsdaten.
Wenn der Administrator sich nicht anmelden kann, verwenden Sie den Befehl zur lokalen Wiederherstellung, stoppen Sie die Instanz und sichern Sie die Datenbank und credentials.key Erstmals zusammen. Point SUBLANE_DATA_DIR an der bestehenden Instanz und geben Sie das neue Passwort durch Standardeingabe, beispielsweise aus einer privaten Datei, an:
SUBLANE_DATA_DIR=/path/to/data ./bin/sublane reset-admin-password --password-stdin < /secure/path/new-passwordDie Eingabedatei nur vom Besitzer lesbar halten und nach Gebrauch entfernen. Der Befehl akzeptiert eine Zeile, nimmt niemals ein Passwort in Befehlszeilenargumenten an, lehnt direkte Terminaleingaben ab und druckt das Passwort nie aus. Er benötigt eine vorhandene Datenbank und einen Administrator, überprüft das unterstützte Datenbankschema und widerruft Administrator-Browsersitzungen. Er startet keine Administrator-Browsersitzungen. HTTP Server, Initialisierung eines neuen Administrators, Änderung von Gateway-Schlüsseln oder Änderung von Abonnement-Anmeldeinformationen.
Höchstgrenzen für Anträge von Mitgliedern
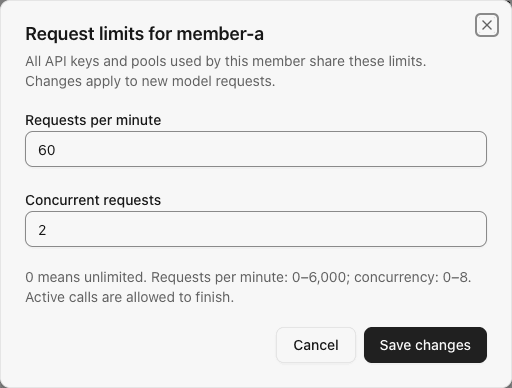
Administratoren geöffnet Mitglieder → Weitere Aktionen → Limits anfordern. Anfragen pro Minute standardmäßig auf 0 (unbegrenzt) und Mitgliederkonkurrenz standardmäßig auf 10. Setzt man eine der beiden Grenzen auf 0, wird diese persönliche Grenze deaktiviert. Mitgliedschaftsbeschränkungen gelten für jede Rolle; freigegebener Arbeitsbereich/Account-Kapazität gilt weiterhin. Upgrades behalten bestehende gespeicherte Grenzen bei.
| Einstellung | Akzeptierte Werte | Anwendungsbereich |
|---|---|---|
| Anfragen pro Minute | 0–6.000; 0 deaktiviert dieses Limit | Alle Mitglieder eines API Schlüssel, Anbieter und Pools |
| Gleichzeitige Anträge | 0–1.000; 0 deaktiviert dieses Limit | Alle aktiven Model Requests für das Mitglied |
Das Tariflimit verwendet feste UTC-Minutengrenzen. Eine Grenze kann Anfragen von jedem der benachbarten Fenster in schneller Folge zugeben; dies ist kein Schiebefensterlimit. Eine Anfrage verbraucht einen Tarifschlitz nach Validierung und Mitgliedskonkurrenz, vor der Auswahl des Upstream-Kontos. Ein nicht verfügbares Konto, eine Abklingzeit oder ein Fehler eines späteren Anbieters verbrauchen immer noch diesen Slot. Anfragen, die bereits von Mitgliedskonkurrenz oder Tarifzulassung abgelehnt wurden, verbrauchen keinen anderen Tarifschlitz. Modellerkennung, Abonnementkontingente lesen und lokal WebSocket Vorwarm keine Model-Request-Limits verbrauchen.
HTTP/SSE, Chat Completions, Verdichtung und jeweils WebSocket Modellwechsel verwenden den gleichen Einlasspfad. Upstream-Retries innerhalb einer logischen Anforderung verbrauchen keine zusätzlichen Slots. Member-Leasings bleiben aktiv, bis der bestehende Antwortlebenszyklus schließt und genau einmal bei normalem Abschluss, Stornierung, Ausfall oder Herunterfahren freigegeben wird. Änderungen gelten für nachfolgende Anfragen; Absenken eines Parallelitätslimits ermöglicht das Ende zugelassener Anrufe. Gemeinsame Gateway- und Kontolimits gelten auch dann noch, wenn persönliche Limits deaktiviert sind.
HTTP Limit Ablehnungen zurück 429 mit member_busy oder member_rate_limited und ein Retry-After Header. WebSocket Eine lokale Ablehnung bestraft niemals ein vorgelagertes Konto. Richtlinien und Minutenzähler werden in SQLite. Bordzähler sind prozesslokal und nach dem Neustart leer; führen Sie einen aus SubLane Prozess pro Datenbank.
Beispiel pro Member Request Limits mit synthetischen Werten:
Nutzungskontingente
Erstellen Sie eine dedizierte Ressourcengruppe, gewähren Sie Mitgliedern Zugriff und wählen Sie ein Nutzungslimit nach Anteil, Betrag, Tokens oder Zeitfenster. Anteile teilen ein konfiguriertes Token- oder internes USD-Budget; Zeitfenster wenden mehrere zeitabhängige USD-Obergrenzen an. Eigentümer und Administratoren benötigen keine direkte Gruppenfreigabe. Alle Schlüssel eines Mitglieds mit demselben Nutzungslimit teilen dessen Guthaben. Einrichtung und Zurücksetzen beschreibt Nutzungskontingente.
Upgrade-Note: Frühere Standard-Key-Token-Budgets begrenzen Anfragen nicht mehr. Um ein Token-Limit beizubehalten, erstellen Sie eine Nutzungskontingent und einen neuen Schlüssel, der daran gebunden ist. Bestehende Budgetzeilen bleiben in aktualisierten Datenbanken, aber die App liest oder aktualisiert sie nicht mehr. Die Verwendung während dieser Version wird nicht zu diesen alten Zählern hinzugefügt, wenn Sie zurückrollen.
Nutzungszusammenfassungen
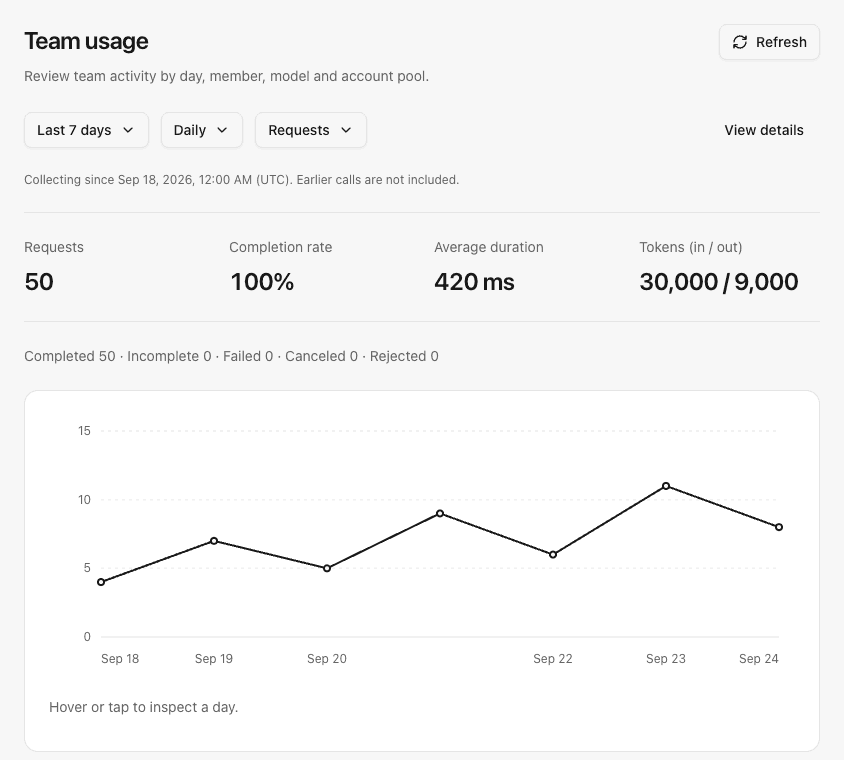
Allgemein → Übersicht → Ihre Nutzung zeigt die Anrufe des aktuellen Benutzers und die aktuellen persönlichen Limits. Administration → Teamnutzung Heute oder die letzten 7, 30 oder 90 UTC-Kalendertage, einschließlich des aktuellen Teiltages, auswählen. Zusammenfassungen enthalten Anforderungszählungen, Ergebniszählungen, Abschlussrate, durchschnittliche Dauer und gemeldete Input-/Output-Token. Tägliche Aufgliederungen von Modellen und Pools sind für beide Rollen verfügbar. Die Teamansicht enthält auch Mitglieder. Nicht-tägliche Aufgliederungen zeigen die 20 besten Einträge nach Anforderungszählung, während die Gesamtsummen immer den gesamten ausgewählten Zeitraum abdecken. Tägliche Trends verwenden ein interaktives Liniendiagramm. Modell-, Pool- und Mitgliedervergleiche verwenden horizontale Balken. Wechseln zwischen Anfragen, Input-Token und Output-Tokens und erweitern Angaben zur Darstellung für exakte Tabellenwerte. Tokenlücken bleiben unbekannt und werden nicht als Null aufgetragen. Tägliche Punkte unterstützen die Zeiger-/Berührungsinspektion und die Pfeil-Tasten-Navigation.
Die durchschnittliche Dauer umfasst lokale Ablehnungen, Stornierungen und Misserfolge. Fehlende Token-Berichte bleiben unbekannt, und Teilsummen werden explizit gekennzeichnet. Zwischengespeicherte Token-Zähler werden auch von den API. Dies sind operationelle Statistiken. Durchsetzbar Ressourcenzuweisungen Verwenden Sie ein separates Hauptbuch; Summen sind keine Rechnung oder die verbleibende Kontingent.
Die Abdeckung beginnt, wenn die Statistikerfassung in der initialisierten Datenbank beginnt und die Benutzeroberfläche diesen Zeitstempel anzeigt. Bestehende Anforderungsdatensätze werden nicht hinterlegt, da der gespeicherte Verlauf möglicherweise bereits unvollständig ist. Request-History-Coverage-Grenze: Authentifizierungsfehler, HTTP Validierungsfehler vor dem Gateway-Eingang, globale Ablehnung des Zugangs, Metadatenabfragen und Vorwarm sind ausgeschlossen; Ablehnungen innerhalb der Gateway-Zeitplanung sind enthalten.
Aggregate werden unabhängig von aktuellen Anforderungsaufzeichnungen in UTC-Tages-Buckets nach Benutzer, Pool, Provider und normalisiertem Modell gespeichert. Andere Modelle Modellaliase mit und ohne die Codex Präfix „share one label: Es werden keine Eingabeaufforderung, keine Antwort, kein roher Providerfehler, keine Anmeldeinformationen, keine IP-Adresse oder keine Sitzungskennung gespeichert.
Aggregate werden 90 Kalendertage lang aufbewahrt. Die Bereinigung läuft beim Aufzeichnen oder Lesen von Zusammenfassungen, so dass eine im Leerlauf befindliche Datenbank bei der nächsten Operation wieder abgerufen wird. Aggregate und Request-Record schreiben Commit zusammen, und jede Zusammenfassung verwendet einen Datenbank-Snapshot. Ein Speicherfehler wird protokolliert und keiner der beiden Schreibvorgänge wird als erfolgreich fortgesetzt gemeldet. Die persönliche Filterung erfolgt in SQL unter Verwendung der authentifizierten Sitzungsidentität; eine angegebene Benutzer-ID oder ein angegebener Umfang kann den Zugriff nicht erweitern. In Zusammenfassungen erscheint keine Identität des Abonnementkontos.
Beispiel Administrator-Nutzungszusammenfassung mit synthetischen Summen:
Heatmap für die stündliche Aktivität
Sowohl der Abschnitt über die persönliche Nutzung auf der Übersicht als auch die Seite über die Nutzung des Teams Aktivität nach Zeit Unterhalb des Primärdiagramms und oberhalb der optionalen Detailzeilen: Die sieben Zeilen repräsentieren Montag-Sonntag und die 24 Spalten repräsentieren UTC-Stunden. Farben spiegeln die aktuelle Anforderungs-/Eingabe-Token-/Ausgabe-Token-Metrik wider, die über übereinstimmende Wochentag-/Stunden-Slots in dem ausgewählten Zeitraum summiert wird.
Stündliche Aggregate verwenden die Anforderungsstartzeit und werden bei Beendigung des Modellversuchs in der gleichen Transaktion wie tägliche Aggregate und aktuelle Historie aufgezeichnet. Sie enthalten nur Benutzer-ID, UTC-Stunde, Anforderungszählung, gemeldete Input-/Output-Token-Summen und deren Berichtszählungen. Die Speicherung ist unabhängig von der Modell- und Pool-Kardinalität auf höchstens eine Zeile pro Benutzer und Stunde über die verbleibenden 90 Kalendertage begrenzt.
Frühere Tagessummen und beschnittene Anforderungsdatensätze werden nicht in Stunden hinterfüllt. Zellen ohne übereinstimmendes Stundenfenster, einschließlich zukünftiger Zeitfenster, bleiben unbekannt und nicht Null. Beobachtete Fenster ohne Anforderungen zeigen Null. Anrufe ohne Token-Bericht behalten den nicht gemeldeten Zustand bei. Teilberichtete Summen werden beschriftet. Erstes und aktuelles Stundenfenster können teilweise sein, und die API Enthüllt den Sammlungsstart und den Beobachtungszeitstempel.
Bewegen, tippen oder fokussieren Sie eine Zelle, um ihre Gesamtzahl und die Anzahl der übereinstimmenden stündlichen Fenster zu lesen. Pfeiltasten bewegen sich innerhalb des Rasters; Home/Ende bewegen sich innerhalb einer Reihe und Strg+Home/Ende springen zur ersten/letzten Zelle. Schmale Bildschirme scrollen innerhalb der Heatmap. activity Ein Objekt, das Abdeckungs-Zeitstempel und ein festes, montags erstes 168-Zellen-Raster enthält; die Eigentümerfilterung bleibt serverseitig.
Endpunkte und Speicherung
| Endpunkt | Zugang |
|---|---|
POST /api/me/password mit current_password, new_password | Ermöglichte Benutzersitzung |
POST /api/members/{id}/password mit new_password | Administratorsitzung, nur Member Target |
GET /api/me/limits | Nur aktuell aktivierter Benutzer |
GET /api/members/{id}/limits | Administratorsitzung |
PATCH /api/members/{id}/limits mit beiden requests_per_minute, max_concurrency | Administratorsitzung |
GET /api/me/usage?days=7 | Nur aktuell aktivierter Benutzer |
GET /api/usage?days=7 | Administratorsitzung |
Beim Start werden neue Datenbanken initialisiert und fehlende Migrationen der Reihe nach auf unterstützte bestehende Datenbanken angewendet. Die frühe inkompatible Vorabstruktur mit 001_settings.sql wird abgelehnt; bewahren Sie deren Verzeichnis auf und beginnen Sie mit einem neuen. Exportieren und prüfen Sie vor Aktualisierungen ein Backup. Ein Image-Wechsel allein setzt migrierte Daten nicht zurück.