

Uso y límites del equipo
Gestiona la recuperación de contraseñas, los límites de solicitudes y los informes de uso.
Para los cheques de solicitud y uso, comience con uso diario. Utilice esta referencia para la recuperación de contraseñas, los límites de solicitud y las estadísticas detalladas. El acceso compartido gratuito no necesita configuración de límite adicional.
Ciclo de vida de contraseña
Ambos roles pueden abrir Preferencias → Cambiar contraseña. Se requiere la contraseña actual; la nueva debe contener entre 8 y 20 caracteres Unicode. El administrador de la plataforma en el primer espacio de trabajo puede abrir Miembros → Más acciones → Restablecer contraseña para un miembro, incluso si su acceso está desactivado. Restablecer la contraseña no reactiva la cuenta.
Cada cambio exitoso reemplaza atópicamente la hash de Argon2id y revoca todas las sesiones del navegador para ese usuario, incluyendo la sesión actual. Otros usuarios siguen firmados. Verificación de contraseñas y creación de sesión remarque el mismo hash, por lo que un login que verifique una contraseña antigua no puede crear una sesión después de un reset concurrente.JSON cheques, la autenticación entre pares/global existente, y el recuento de los obreros de la piratería.
Gateway API las claves tienen un ciclo de vida independiente y siguen siendo válidas. Revoque las claves afectadas por separado si es necesario; desactivar a un miembro continúa suspendiendo todas sus claves. API o almacenado en el almacenamiento del navegador. Cerrar un formulario de contraseña descarta sus datos de mutación pendientes.
Si el administrador no puede iniciar sesión, utilice el comando de recuperación local. Detenga la instancia y vuelva a su base de datos y credentials.key juntos primero. SUBLANE_DATA_DIR en la instancia existente y suministrar la nueva contraseña a través de entrada estándar, por ejemplo desde un archivo privado:
SUBLANE_DATA_DIR=/path/to/data ./bin/sublane reset-admin-password --password-stdin < /secure/path/new-passwordMantenga el archivo de entrada legible sólo por su propietario y retírelo después de su uso. El comando acepta una línea, nunca toma una contraseña en los argumentos de línea de comandos, rechaza la entrada de terminal directa, y nunca imprime la contraseña. Requiere una base de datos y administrador existente, comprueba el esquema de bases de datos soportadas, y revoca las sesiones del navegador administrador. HTTP servidor, inicialice un nuevo administrador, cambie las claves de la puerta de entrada o modifique las credenciales de suscripción. No hay un punto final de recuperación público.
Límites de solicitud de los miembros
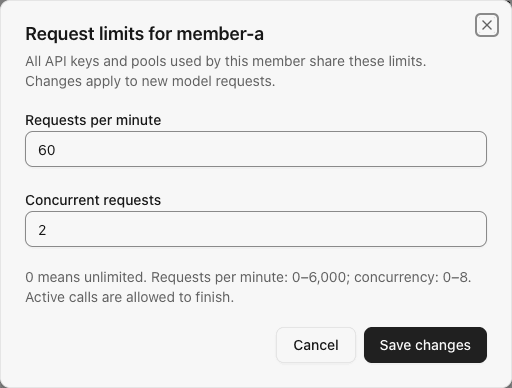
Administradores abiertos Miembros → Más acciones →. Solicitudes por minuto predeterminadas a 0 (ilimitados), y miembros concurrencia predeterminados a 10. Configuración o límite a 0 deshabilitaciones que límite personal. Los límites de la membresía se aplican a cada papel; espacio de trabajo compartido/capacidad de cuenta todavía se aplica. Actualizaciones preservan los límites guardados existentes.
| Configuración | Valores aceptados | Ámbito |
|---|---|---|
| Solicitudes por minuto | 0 a 6.000; 0 deshabilita este límite | Todos los miembros API claves, proveedores y pools |
| Solicitudes simultáneas | 0–1.000; 0 deshabilita este límite | Todas las solicitudes de modelo activas para el miembro |
El límite de tarifas utiliza límites fijos de minutos UTC. Un límite puede admitir solicitudes de cada una de las ventanas adyacentes en rápida sucesión; esto no es un límite de ventanilla. Una solicitud consume una ranura de tarifa después de la validación y la admisión de concurrencia miembro, antes de la selección de cuentas de arriba. Una cuenta indisponible, refrescación o posterior fracaso del proveedor aún consume esa ranura. WebSocket prewarm no consumen los límites de la demanda de modelos.
HTTP/SSE, Chat Completions, compactación y cada uno WebSocket El modelo recurre a la misma vía de admisión. Las entradas de arriba dentro de una solicitud lógica no consumen ranuras adicionales. Los arrendamientos de los miembros permanecen activos hasta que el ciclo de vida de respuesta actual se cierre, y liberan exactamente una vez en la terminación normal, cancelación, fracaso o cierre. Los cambios se aplican a las solicitudes posteriores; bajando un límite de concurrencia permite que las llamadas admitidas terminen.
HTTP Rechazo de rechazos límite 429 con member_busy o member_rate_limited y un retrete atado-después cabecera. WebSocket vueltas devuelve un evento de error correspondiente. El rechazo local nunca penaliza una cuenta de corriente. SQLite. Los contadores en vuelo son de proceso local y vacío después de reiniciar; ejecutar uno SubLane proceso por base de datos.
Ejemplo de límites de solicitud por miembro con valores sintéticos:
Asignaciones de recursos
Crea un grupo de recursos dedicado y concede acceso a los miembros; después añade una asignación por porcentaje, importe, tokens o ventana de tiempo. El porcentaje divide un presupuesto configurado de tokens o USD internos; las ventanas aplican varios límites USD por duración. Los propietarios y administradores no necesitan una concesión de grupo directa. Todas las claves de un miembro vinculadas a la misma asignación comparten saldo. Consulta asignaciones de uso para la configuración y los reinicios.
Nota de actualización: Para mantener un límite de token, crear una asignación de recursos y una nueva clave vinculada a ella. Las filas de presupuesto existentes permanecen en bases de datos actualizadas, pero la aplicación ya no las lee ni actualiza. El uso durante esta versión no se añade a esos contadores antiguos si se reenrolla.
Resúmenes de uso
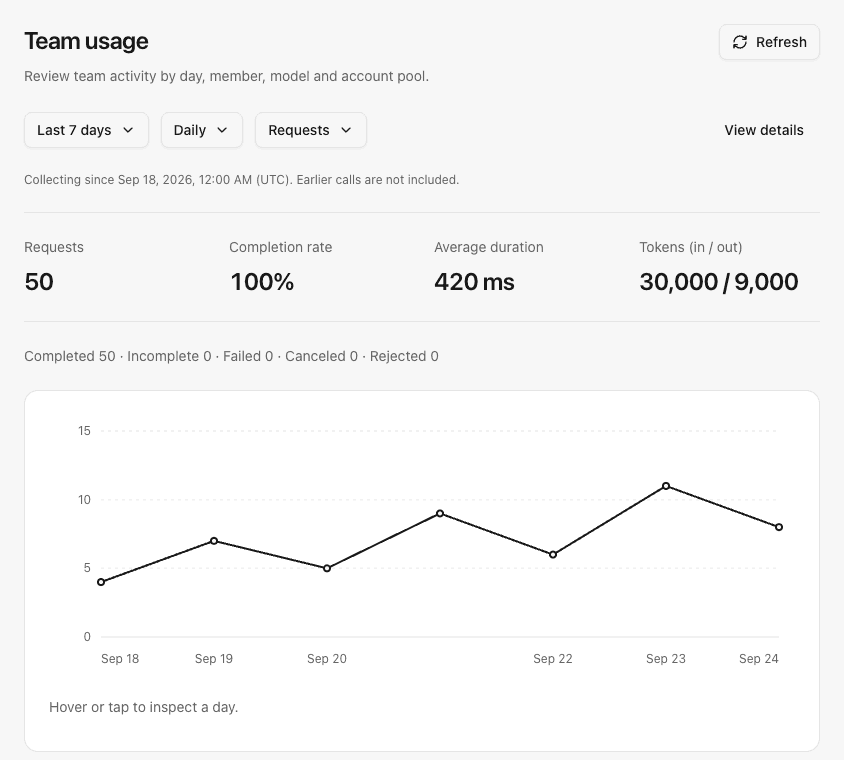
General → Descripción → Su uso muestra las llamadas del usuario actual y los límites personales actuales. Administración → Uso del equipo Elija hoy o los últimos 7, 30 o 90 días calendario de UTC, incluyendo el día parcial actual. Los resúmenes incluyen los recuentos de solicitud, los recuentos de resultados, la tasa de finalización, la duración media y las fichas de entrada/salida notificadas. Los cambios diarios, modelo y pool están disponibles para ambos roles; la vista del equipo también incluye miembros. Ver detalles para valores tabulares exactos. Las lagunas token permanecen desconocidas en lugar de ser trazadas como cero. Puntos diarios soporte puntero/inspección toc y navegación de tecla de flecha.
La tasa de finalización se completa con solicitudes divididas por todos los intentos registrados; las respuestas incompletas tienen un recuento separado. La duración media incluye rechazo local, cancelación y fracaso. Los reportes perdidos siguen siendo desconocidos, y las sumas parciales se etiquetan explícitamente. API. Son estadísticas operacionales. Prestaciones de recursos utilizar un libro mayor separado; los totales sumarios no son un proyecto de ley o el subsidio restante.
La cobertura comienza cuando la recopilación de estadísticas comienza en la base de datos inicializada, y la interfaz muestra que los registros de solicitudes existentes no se han retrocedido porque la historia retenida ya puede ser incompleta. límite de la cobertura de la historia: fallas de autenticación, HTTP Quedan excluidos los fallos de validación antes de la entrada de la puerta de entrada, el rechazo global de la admisión, las consultas de metadatos y el prewarm.
Los agregados se almacenan independientemente de los recientes registros de solicitudes en cubos diarios UTC por usuario, pool, proveedor y modelo normalizado. En la mayoría de 64 etiquetas de modelo diferentes se mantienen por usuario por día; las etiquetas adicionales se agrupan como Otros modelos sin contar o fichas reportadas. Codex prefijo compartir una etiqueta. No se almacenan señales rápidas, de respuesta, de error de proveedor crudo, credencial, dirección IP o identificador de sesión.
Los agregados se mantienen durante 90 días calendario. La limpieza se ejecuta cuando se registran o se leen resúmenes, por lo que una base de datos idle se recupera en la próxima operación. Aggregate y request-record escribe se comprometen juntos, y cada resumen lee utiliza una instantánea de la base de datos. Se registra un fallo de almacenamiento y no se reporta ninguna escritura como persistió con éxito.
Ejemplo de resumen de uso del administrador con totales sintéticos:
Cálculo de actividad horaria
Tanto la sección de uso personal en la vista general y el lugar de la página de uso del equipo Actividad por tiempo Las siete filas representan de lunes a domingo y las 24 columnas representan horas de UTC. Los colores reflejan la actual petición/input-token/output-token métrica resumida sobre las ranuras semanales/horas en el período seleccionado. Cambiar el desglose primario no cambia el alcance personal/team de la hoja de calor.
Los agregados utilizan hora de inicio de solicitud y se registran cuando el intento modelo termina, en la misma transacción que los agregados diarios y la historia reciente. Contienen solamente ID de usuario, hora UTC, cuenta de solicitud, sumas registradas de entrada / salida y cuenta de su informe. El almacenamiento está destinado a la mayoría de una fila por usuario por hora a través de los 90 días civiles retenidos, independiente de la cardenalidad del modelo y de el pool.
Los números diarios anteriores y los registros de solicitudes de podado no se rellenan en horas. Las celdas sin ningún tipo de ventana recogida por hora, incluyendo las ranuras futuras, permanecen desconocidas en lugar de cero. Las ventanas observadas sin solicitudes muestran cero. Las llamadas sin un informe de token conservan el estado no reportado; las sumas parcialmente reportadas se etiquetan. Las ventanas por hora pueden ser parciales y las ventanas por hora. API expone el inicio de la colección y el horario de observación.
Gancho, toque o enfoque una célula para leer su total y el número de ventanas de la hora. Las teclas de flecha se mueven dentro de la red; Inicio/End se mueven dentro de una fila y Ctrl+Home/End saltan a la primera/última celda. Las pantallas estrechas se desplazan dentro de la hoja de calor. activity objeto que contiene timetamps de cobertura y una rejilla fija, de lunes a primeros 168 celdas; filtración de propiedad sigue siendo lado servidor.
Puntos finales y almacenamiento
| Punto final | Acceso |
|---|---|
POST /api/me/password con current_password, new_password | Sesión de usuario habilitada |
POST /api/members/{id}/password con new_password | Reunión de Administrador, objetivo de miembro únicamente |
GET /api/me/limits | Usuario actual solo habilitado |
GET /api/members/{id}/limits | Sesión de administrador |
PATCH /api/members/{id}/limits con ambos requests_per_minute, max_concurrency | Sesión de administrador |
GET /api/me/usage?days=7 | Usuario actual solo habilitado |
GET /api/usage?days=7 | Sesión de administrador |
El inicio inicializa bases nuevas y aplica las migraciones pendientes, en orden, a las bases existentes compatibles. Rechaza la estructura preliminar incompatible con 001_settings.sql; conserva su directorio antes de comenzar con uno nuevo. Exporta y verifica una copia de seguridad antes de actualizar. Cambiar solo la imagen no revierte los datos migrados.